
Infostealers Hit 7.4M Hosts and Steal 1.7 Billion Credentials in 6 Months
2026/08/17 hackread — Flashpoint の “2026 Global Threat Intelligence Report: Midyear Edition” によると、サイバー犯罪者は AI の運用をプライベート・インフラへと移行する一方で、自動化を悪用することでフィッシング/マルウェア開発/脆弱性の悪用を高速化している。8月13日に公開されたこのレポートは、2026年1月1日〜6月30日に記録されたアクティビティを対象とするものである。Flashpoint の Primary Source Collection に基づく調査結果は、違法フォーラムや非公開コミュニケーション・チャネルなどの犯罪関連の情報源で監視してきた、3.9 PB 以上のデータにより構成されている。
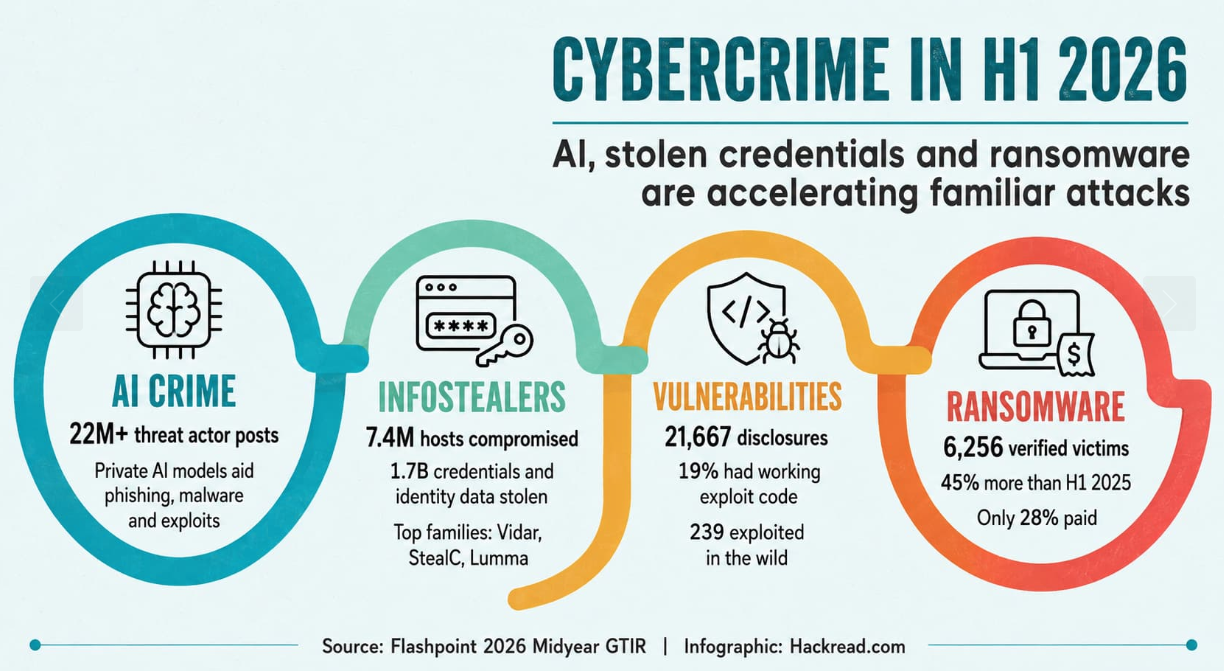
この 6カ月間に Flashpoint が確認したのは、犯罪利用を目的とする AI ツールキットについて議論/共有/宣伝した脅威アクターによる 2,200万件以上の投稿である。
このレポートによると、攻撃者たちは、安全制限を持たないカスタマイズ済み AI モデルをプライベート・インフラ上に展開しているという。ローカルで運用される一連のシステムは、開発時に公開されたアンダーグラウンド・コミュニティに依存することなく、フィッシング・コンテンツの作成/マルウェア開発/コードの難読化/標的のプロファイリング/エクスプロイトの生成を支援できる。
インフォスティーラーが 740万台のホストを侵害
研究者によると、認証情報の窃取は、個人/企業アカウントへの主要な侵入経路の 1 つであり続けている。Flashpoint は、インフォスティーラー・マルウェアにより侵害された一意のホストを 740万台以上確認し、前の 6カ月間と比べて約 27% 増加したことを明らかにしている。追跡対象となったマルウェア・ファミリーの中で、報告期間中に最も活発だったのは Vidar/StealC/Lumma である。
インフォスティーラー群は、合計で約 17 億件の認証情報などのアイデンティティ・データを収集しており、その中にはパスワード/ブラウザ・クッキー/認証トークン/保存済みアカウント情報などが含まれる。攻撃者は、これらの情報を有効なログイン情報として悪用し、アカウントへ侵入している。
脆弱性の 19% にエクスプロイト・コードが存在
この調査で明らかになったのは、ソフトウェア脆弱性が組織への別の侵入経路であり続けていることだ。Flashpoint が明らかにしたのは、2026年前半に 21,667件の脆弱性の情報開示を追跡した結果、前の 6カ月間と比べて約 8% 増加したことである。
これらのうちの 19%に相当する 4,015件については、すでに公開済みまたは動作可能なエクスプロイト・コードが提供されている。それにより、攻撃者がテストを開始する前に、ユーザー組織が脆弱性を評価/修正する時間が短縮される。
Flashpoint のレポートでは、この期間中に実際の環境で悪用された 239件の脆弱性も特定されており、これは、同じ 6カ月間に CISA の Known Exploited Vulnerabilities カタログへ登録された 82件を 191%上回る。さらに 6,808件の脆弱性レコードが、対応する National Vulnerability Database の追加情報が公開される前に Flashpoint を通じて提供されている。
脆弱性データの公開の遅延により、各種アップデートの重要性と優先順位を判断するための十分な技術情報が、ユーザー組織に提供されない可能性がある。
ランサムウェア被害が 6,256件に到達
Flashpoint は、2025年同期と比べて 45%増となる 6,256件の確認済みランサムウェア被害を 2026年前半に記録している。この増加の背景にあるのは、自動化された犯罪活動/低コストの初期アクセス/成熟した Ransomware-as-a-Service (RaaS) ビジネスだと指摘されている。これらの悪意のサービスにより、アフィリエイトたちは自身で犯罪活動全体を構築することなく、ランサムウェア・ソフトウェア/決済システム/リーク・サイト/交渉支援などを利用できる。
その一方で、このレポートで確認されたのは、身代金要求に応じて支払いを行った被害者の割合が 28%まで低下し、記録上最低の水準となったことである。支払い件数は減少したが、収益を維持しようとする攻撃グループは、より多くのユーザー組織を標的にし続けている。
軍事紛争がサイバー活動に影響
Flashpoint によると、サプライチェーン/金融機関/産業システム/重要インフラを標的とするサイバー・キャンペーンの発生時期が中東における軍事紛争と重なっている。このようなアクティビティにより、直接的な紛争地域の外側に位置する組織にも運用リスクが生じた。
これとは別に、先日 Hackread.com が報告したのは、台湾の政府機関を標的とする AI 支援型キャンペーンである。それにより 85件のアカウントが侵害され、2,500件以上の人事レコードが窃取された。この作戦は、Flashpoint による中東の調査結果には含まれていない。
Flashpoint のデータが示しているのは、AI が攻撃の実行に必要な時間を短縮し、必要な技術的専門知識の水準を下げることで、従来から存在するサイバー犯罪手法が加速しているという点である。
Flashpoint が公開した、脅威インテリジェンス・レポートの分析結果を紹介する記事です。犯罪者によるプライベートインフラでの AI (人工知能) 悪用や、Vidar/StealC/Lumma などのインフォスティーラー急増に伴い、認証情報の窃取やランサムウェア被害が深刻化しています。これにより、有効なログイン情報を悪用した組織アカウントへの侵入/公開エクスプロイトによる脆弱性の迅速な悪用といった重大な脅威が発生しています。対応策として、多要素認証の導入/認証トークンの定期的な失効/脆弱性情報の継続的な監視/迅速なパッチ適用などのセキュリティ対策を優先的に実施することが求められます。


You must be logged in to post a comment.