
Attackers Use PaperCut RCE Chain to Steal Tokens and Access Domain Controller
2026/09/30 gbhackers — PaperCut MF の 2 件のゼロデイ脆弱性を連鎖的に悪用する攻撃者が、教育機関の環境を侵害した後、ドメイン特権を持つサービス・アカウントで動作するプロセスのトークンを窃取し、Active Directory データベースの抽出を試みている。この攻撃で悪用されたのは、PaperCut MF/NG の Web 管理インターフェイスに存在する認証バイパスの脆弱性 CVE-2026-81578 と、データベース・コネクタに存在する動的クラス読み込みの脆弱性 CVE-2026-82078 である。これらを連鎖的に悪用する未認証の攻撃者は、PaperCut サーバ・プロセスのコンテキストで設定を変更し、任意の Java バイトコードを実行できる。
PaperCut のアドバイザリでは、CVE-2026-82078 の CVSS スコアは 9.4 と評価されており、2 件の脆弱性とも CISA の Known Exploited Vulnerabilities (KEV) カタログに追加されている。標的とされたサーバでは、インターネットに公開された PaperCut MF 24.0.2 Build 69746 が稼働している。
攻撃者は、アプリケーションのカード/ID 検索機能を通じて、16 進数でエンコードしたコンパイル済み Java クラスを送り込み、server.log に SQL 文や、Java クラス・ファイルのシグネチャ 0xCAFEBABE で始まるバイト列を残した。
最初のインメモリ・ローダーは、javax.servlet.Filter/jakarta.servlet.Filter のいずれかを使用することで、Tomcat 9/Tomcat 10 の稼働環境に対応するよう構築されている。攻撃者は、番号付きの .bin チャンクから第 2 段階のペイロードを再構築した後に、MethodHandles.lookup().defineClass() を用いて Java バイトコードをメモリへ直接ロードして実行し、生成したファイルを削除した。
このペイロードは、X-Quad HTTP ヘッダーを通じて制御される Jetty フィルタ・ベースの Web シェルとして動作し、任意の JavaScript や式言語の評価、OS コマンドの実行、PaperCut 設定へのアクセス、ログの改ざんをサポートする。その後、攻撃者は認証情報へのアクセスを試み、LSASS メモリ・ダンプを実行するとともに、SAM ハイブを取得したほか、DisableRestrictedAdmin を 0 に設定することで、Windows の Restricted Admin モードを有効にした。
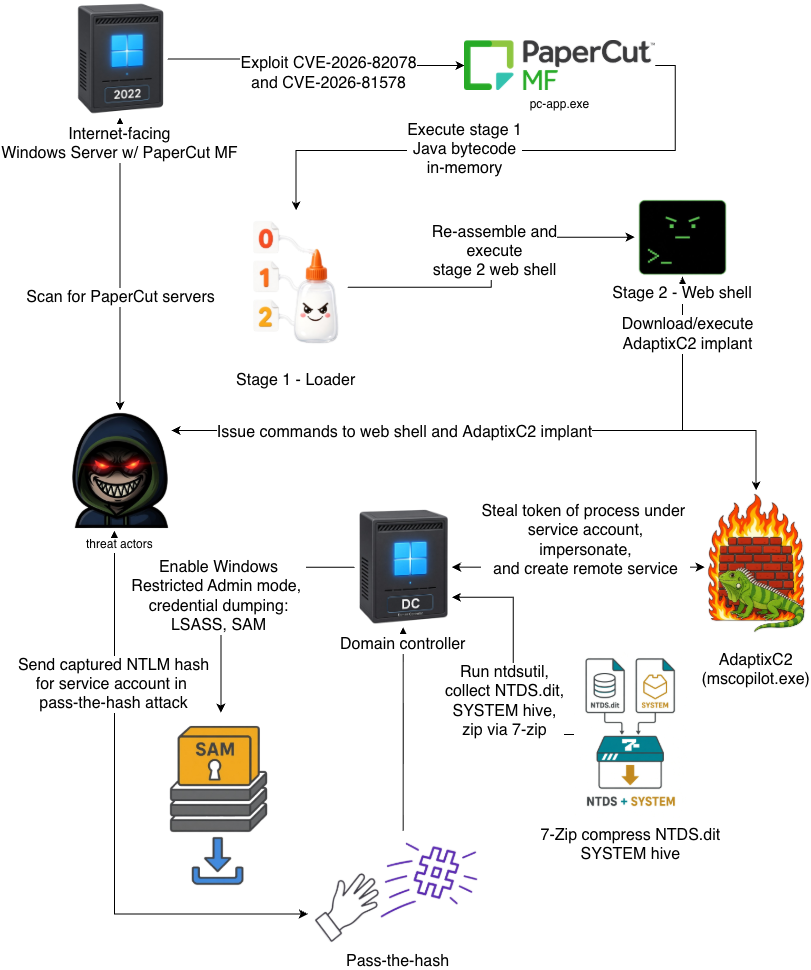
さらに、PaperCut Derby データベースと server.log から脆弱性悪用の痕跡を消去した攻撃者は、悪用したリクエスト経路の脆弱性を修正し、競合する他の攻撃者が同じ脆弱性を再悪用できないようにしていた。
PaperCut の脆弱性を起点とする攻撃の連鎖
攻撃者は Web シェルを使用し、Alibaba のホスティング基盤に関連する IP アドレス 47.79.64[.]225 からトロイの木馬化された mscopilot.exe をダウンロードした。この侵害は、eSentire の Threat Response Unit により 8月31日に検出され、外部に公開された印刷管理サーバが、企業全体のアカウント侵害に直結する経路となる可能性を示している。
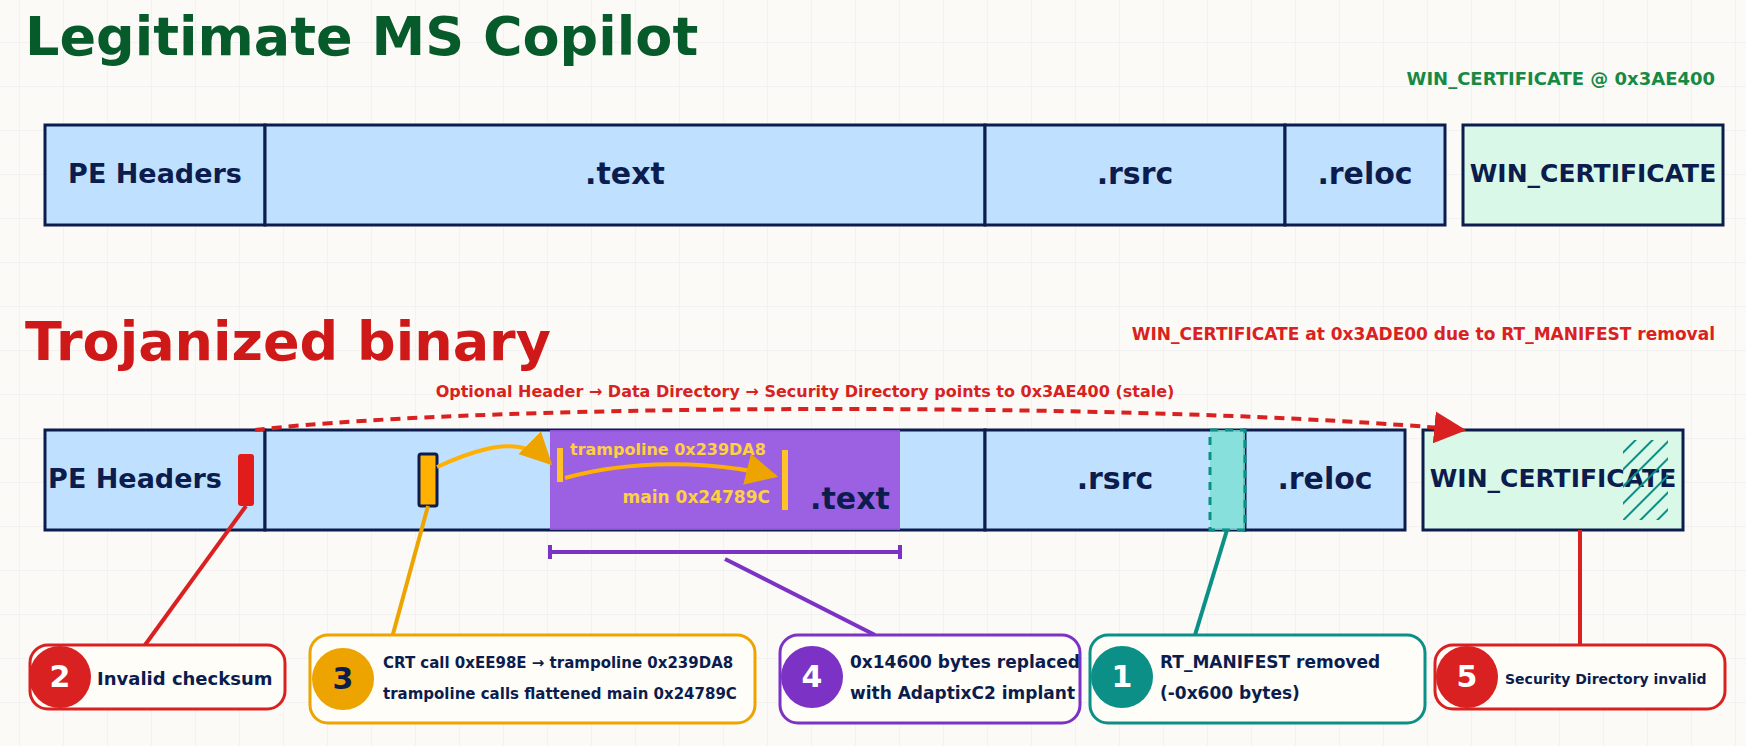
改変された Microsoft Copilot のバイナリには、AdaptixC2 インプラントが埋め込まれていた。AdaptixC2 は侵入後の操作に使用されるオープンソース・フレームワークであり、リモートシェルへのアクセス/ファイル操作/プロキシ処理/認証情報の窃取/Active Directory への攻撃や横展開を可能にする。
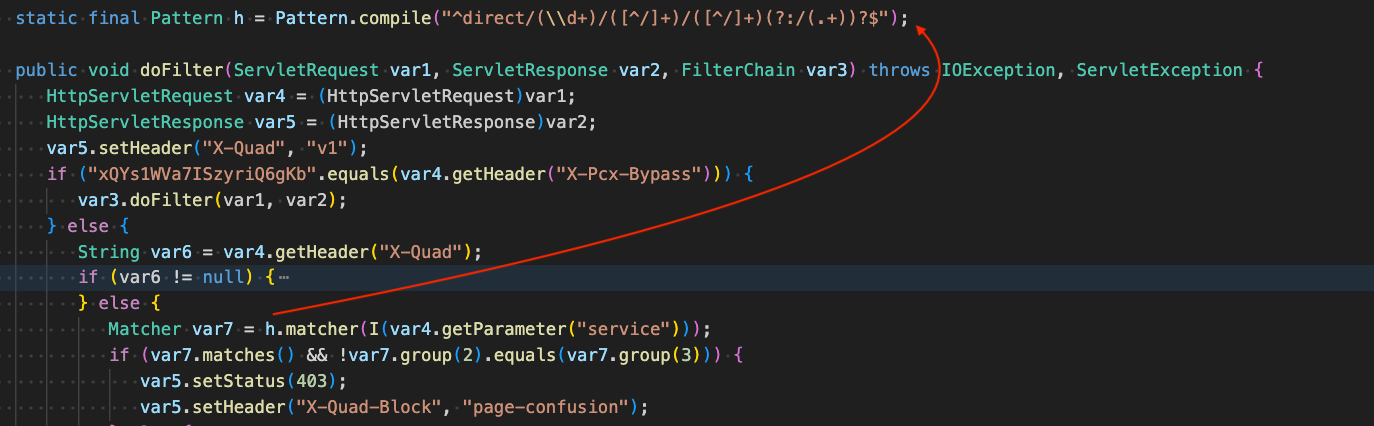
初期アクセスに使用された脆弱性は、C2 以外のリクエストをフィルタリングし、service パラメータを正規表現パターンと照合する仕組みで保護されている。この仕組みにより、パスの各部分が正規表現パターンと一致しない場合に、リクエストは 403 レスポンス (アクセス拒否) で拒否される。
インプラントは HTTP 経由で 156.227.0[.]13 に接続した後、攻撃者が手動操作を再開するまで約 1 日間、活動を停止していた。研究者が確認したところ、バイナリは C ランタイムの呼び出しをインプラントへリダイレクトするよう改変されており、暗号化された設定に加えて、独自の API ハッシュ化、グローバルデータの保存に向けた PEB フィールドの悪用、制御フローの平坦化などを含む難読化された悪意のあるコードにより、解析が困難になっていた。
このマルウェアは正規に署名された msedge_elf.dll にも依存しており、このファイルが存在しない場合、公開サンドボックス上での解析を回避する仕組みとして機能し、単純ながら効果的な解析回避手段となっていた。
DNS SRV クエリを使用してドメイン・コントローラを発見した攻撃者は、AdaptixC2 を用いて、ドメイン特権を持つサービス・アカウントで動作するプロセスのトークンを複製した。そのトークンを使用してインプラントを再起動し、C$ 管理共有を介して mscopilot.exe と msedge_elf.dll をドメイン・コントローラへコピーした。その後に、組み込みの PlugPlay サービスを乗っ取り、サービスのバイナリパスを一時的にインプラントの実行ファイルに変更してリモートから起動し、正規の svchost.exe -k DcomLaunch -p パスへ復元した。
このドメイン・コントローラ上で稼働中の、コンピュータ/Domain Admins のメンバー/サービス/信頼関係などが列挙された。これにより、攻撃者は取得済みの NTLM ハッシュを悪用する、Pass-the-Hash を介した RDP 認証を実行できるようになった。
RDP セッション内では、攻撃者は ntdsutil.exe を用いて NTDS.dit のインストール・メディア形式 (IFM) のバックアップを作成した。その後に 7-Zip を使用して、流出させる可能性のある Active Directory データベース と関連する SYSTEM ハイブのデータをアーカイブした。これらのデータを入手した攻撃者は、ドメイン全体のパスワードをオフラインで解析するとともに、取得したハッシュを Pass-the-Hash 攻撃による横展開に悪用できるようにした。
組織は、PaperCut MF/NG 向けの緊急パッチを直ちに適用する必要があり、特にインターネットに公開されたアプリケーション・サーバでは対応が重要となる。PaperCut によると、この脆弱性は v24/v25/v26 の各リリース系列に影響し、該当する緊急修正が適用されていないバージョンが攻撃対象となる。同社が推奨する緩和策には、外部からのアクセスを信頼できる IP アドレスに制限することも含まれている。
防御側にとって必要なことは、PaperCut の server.log の調査により、不審な 16 進数エンコード済み Java コンテンツ/予期しない .bin ファイル/pcxboot_l.txt/フィルタチェーンの異常を確認することである。さらに、cardID/XMLRPC/UnsupportedClassVersionError に関連する削除の痕跡を調査すべきである。
セキュリティチームは、通常とは異なるパスや動作に注意し、特に C:\microsoft.office365\ からの mscopilot.exe の実行/PlugPlay サービス設定の変更/Restricted Admin に関するレジストリ変更/ntdsutil.exe による IFM バックアップ/C:\nbak に関連するアーカイブの作成について調査すべきである。
今回のインシデントが示すのは、重要な企業向けシステムとして、印刷管理基盤を扱うことの重要性である。忘れてならないのは、PaperCut 上でコード実行に成功した攻撃者が標的としたのは、印刷サーバ自体ではなく Active Directory だったことだ。
Indicators of Compromise
| Type | Value | Description |
|---|---|---|
| URL | hxxps://taibeianmo.oss-cn-hongkong.aliyuncs[.]com/mscopilot.exe | Download URL for AdaptixC2 implant |
| URL | hxxps://uneedcargo.oss-accelerate.aliyuncs[.]com/65722.txt | Additional OSINT-discovered download URL for the same AdaptixC2 implant |
| IPv4 | 47.79.64[.]225 | Download IP for AdaptixC2 implant (ASN 45102 Alibaba (US) Technology Co., Ltd.) |
| IPv4 | 156.227.0[.]13 | AdaptixC2 C2 server IP |
注:IP アドレス/ドメインは、誤って名前解決またはリンクへのアクセスが行われることを防ぐため、意図的に無害化されている (例:[.])。元の形式への復元は、MISP、VirusTotal、SIEM などの管理された脅威インテリジェンス・プラットフォーム内に限定する必要がある。
PaperCut MF/NG における連鎖的なゼロデイ脆弱性 CVE-2026-81578/CVE-2026-82078 を悪用し、教育機関などの環境から Active Directory データベースを抽出する攻撃が確認されました。認証バイパスと動的クラス読み込みの脆弱性を組み合わせ、未認証の第三者がメモリ上でコードを実行し、Web シェルや AdaptixC2 インプラントを配置する危険性があります。さらにドメイン特権のトークン複製/PlugPlay サービスの乗っ取り/ntdsutil.exe による IFM バックアップ作成などの手口により、ネットワーク全体のアカウント情報が漏洩する影響が生じます。対応策として、最新パッチの緊急適用/アクセス制御の実施/ログやレジストリにおける不審な変更の調査が求められます。


You must be logged in to post a comment.