
ASOS Hacked – App Users Receive Notifications Sent by Hackers
2026/10/06 CyberSecurityNews — ASOS が調査しているのは、同社の Snowflake データ環境へハッカーがアクセスしたと主張する、不正なアプリ通知が顧客に送信されたサイバー・インシデントである。同社は、顧客との連絡に使用するサードパーティのプラットフォームに関連する不審な活動を確認しているが、Snowflake インスタンス侵害という主張については確認されていない。この通知は 2026年10月6日午前 10 時ごろ、顧客向けアプリに「ASOS HACKED」という見出しで表示された。ASOS のデータ保護責任者/IT チームに直接宛てた内容において、顧客向けの連絡チャネルを悪用する公の脅迫という形となっていた。
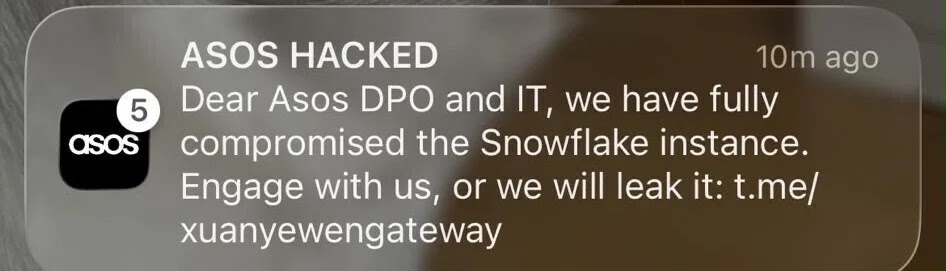
メッセージには、「ASOS の DPO/IT 担当者へ。われわれは Snowflake インスタンスを完全に侵害した。われわれと連絡を取らなければ、情報を漏えいする」と記載されており、Telegram へのリンクも含まれていた。スクリーンショットから確認できるのは顧客に表示された内容であり、主張されているデータベース侵害を証明するものではない。
ASOS による不正な活動の確認
ASOS は、「顧客との連絡に使用しているサードパーティのプラットフォームに関連した不正な活動を調査している」と述べている。同社は、「不正な顧客向け通知」があったことを確認し、通知プラットフォームへのアクセスを直ちに制限したとしている。
同社は専門家/関係当局と連携して対応しており、氏名/連絡先などの基本的な個人情報へアクセスされた可能性があると説明している。
さらに ASOS は、「決済カード情報/アカウントのパスワードが影響を受けたとは考えていない」と述べた。ただし、これはインシデントに関する最終的な調査結果ではなく、現時点での初期評価である。
ASOS によると、同社の Web サイト/アプリは正常に稼働している。また、大手グローバル事業者とのサイバーセキュリティ/事業継続に関する保険契約があることを確認した一方で、事業活動への潜在的な影響を判断するには時期尚早だとしている。
Snowflake は、企業が情報の保存/分析に利用するクラウドデータ・プラットフォームである。通知プラットフォームへの不正アクセスが確認されたからといって、クラウドデータベース/決済システム/小売事業全体のネットワークにもアクセスが及んだことを意味するわけではない。
Check Point の Charlotte Wilson は BBC に対し、攻撃者が公開メッセージを利用して ASOS に恥をかかせようとしている可能性があると述べた。また、Snowflake へのアクセスを主張する内容は確認されていないと強調した。
この通知は、顧客の目に触れる場所で ASOS に圧力をかけ、攻撃者との連絡を強制することを意図しているように見える。今後の調査で明らかにする必要があるのは、侵入経路/関係するシステム/顧客情報がコピーされたかどうかである。
Cybersecurity News は 2026年8月25日の時点で、社外で入手された侵害済みのログイン認証情報を悪用した ASOS 顧客アカウントへのアクセスが発生したことを報じている。このインシデントは 7月28日に検知され、翌日に確認された。
以前の事案で示唆されたのは、漏えいしたユーザー名/パスワードの組み合わせを、別のサービスで試行するクレデンシャルス・タッフィング攻撃である。アクセスされた可能性がある情報には、氏名/住所/電話番号/生年月日などに加えて、カード番号の下 4 桁や有効期限といった決済カード情報が含まれていた。
ASOS は 7月29日に影響を受けたアカウントをブロックし、パスワードのリセットを要求した。また、不審な取引についても、ブロック/キャンセルしたことを報告している。このアカウントへの不正アクセスと、今回の通知プラットフォームに関する調査を結びつける関連性は確認されていない。
ASOS の株価は 11%以上下落し、一時は最大 13%下落したとの報道もある。今回の通知によって、インシデントの全容が明らかになる前に、事案そのものが公になった。
顧客に推奨されるのは、Telegram のリンクを開かないこと/ASOS の公式情報を確認すること/不審なアカウントの動きに注意することである。このインシデントに便乗した予期しないメール/テキストメッセージにより、パスワード/金銭の支払いを要求される可能性もある。ASOS のパスワードを他のサービスでも使い回している場合は、それぞれ固有のパスワードへ変更する必要がある。今回の通知を受信したという事実だけで、顧客のスマートフォンが侵害されたことを意味するわけではない。
ファッション・ブランド ASOS における、外部配信基盤の不正利用と顧客通知の悪用被害について取り上げる記事です。配信ツールの管理権限の悪用に伴い、脅迫メッセージの広域配信/基本情報の漏えい懸念/サービス評判の低下といった影響が発生しています。対応策としてアクセス権限の遮断/公式発表の確認/パスワードの個別設定が求められます。


You must be logged in to post a comment.