
Gentlemen Ransomware Affiliate Uses MCP as C2 Channel in Live Cyberattacks
2026/10/06 gbhackers — ロシア語圏の Gentlemen ランサムウェア関連組織が、侵入活動で Model Context Protocol (MCP) を使用してコマンドを実行し、AI コーディング支援ツールのインターフェイスを実運用のコマンド&コントロール (C2) チャネルとして悪用していた。Azazel と名乗る攻撃者が所有する外部公開されたインフラを、CloudSEK が調査していた際に、この活動が特定された。Azazel は LEAKNED という別のリークサイトも運営しており、Gentlemen の Ransomware-as-a-Service (RaaS) から恐喝による収益を横取りしていたとされる。
最も有力な証拠として確認されたのは、6 台の内部ホストに身代金要求メモが配置されていることを検証するスクリプト va.py である。
このスクリプトは、127.0.0.1:35367 にバインドされた MCP サービスを通じて exec_in_session を呼び出し、固定のベアラートークンで認証した上で、侵害環境内で SSH ベースの検証コマンドを実行していた。
この検証の対象となるのは 8 カ所であり、システムのログイン・メッセージ/ホームディレクトリの身代金要求メモ/SSH バナー/PostgreSQL の設定/pgAdmin のテンプレート/被害組織の GitLab リポジトリ/Issue トラッカーなどが含まれていた。
この一連の処理が示しているのは、理論上のプロンプト・インジェクションではなく、実際の侵入活動におけるコマンド実行である。
Azazel は、AI コーディング支援ツールからアクセスできるツールとして、リバースシェルのハンドラを登録していた。
さらに、mcp_test.py/recon_mcp.py というスクリプトからは反復的な開発が示され、スキャナのログには「internet-census-mcp-scanner」というフィンガープリントが記録されていた。それが示すのは、外部公開された MCP サービスを体系的に探索していた可能性である。
MCP の exec_in_session が悪用された事例であると、CloudSEK は、この犯罪活動について説明している。
ただし、この調査結果は、新たに発見されたソフトウェアの脆弱性によって、MCP 自体が攻撃されたことを示す証拠と解釈すべきではない。
以前の報告でも、Gentlemen の関連組織が Penelope MCP インターフェイスを運用していたことが確認されており、ランサムウェアの侵入活動に AI と接続したツールが取り入れられつつある状況を裏付けている。
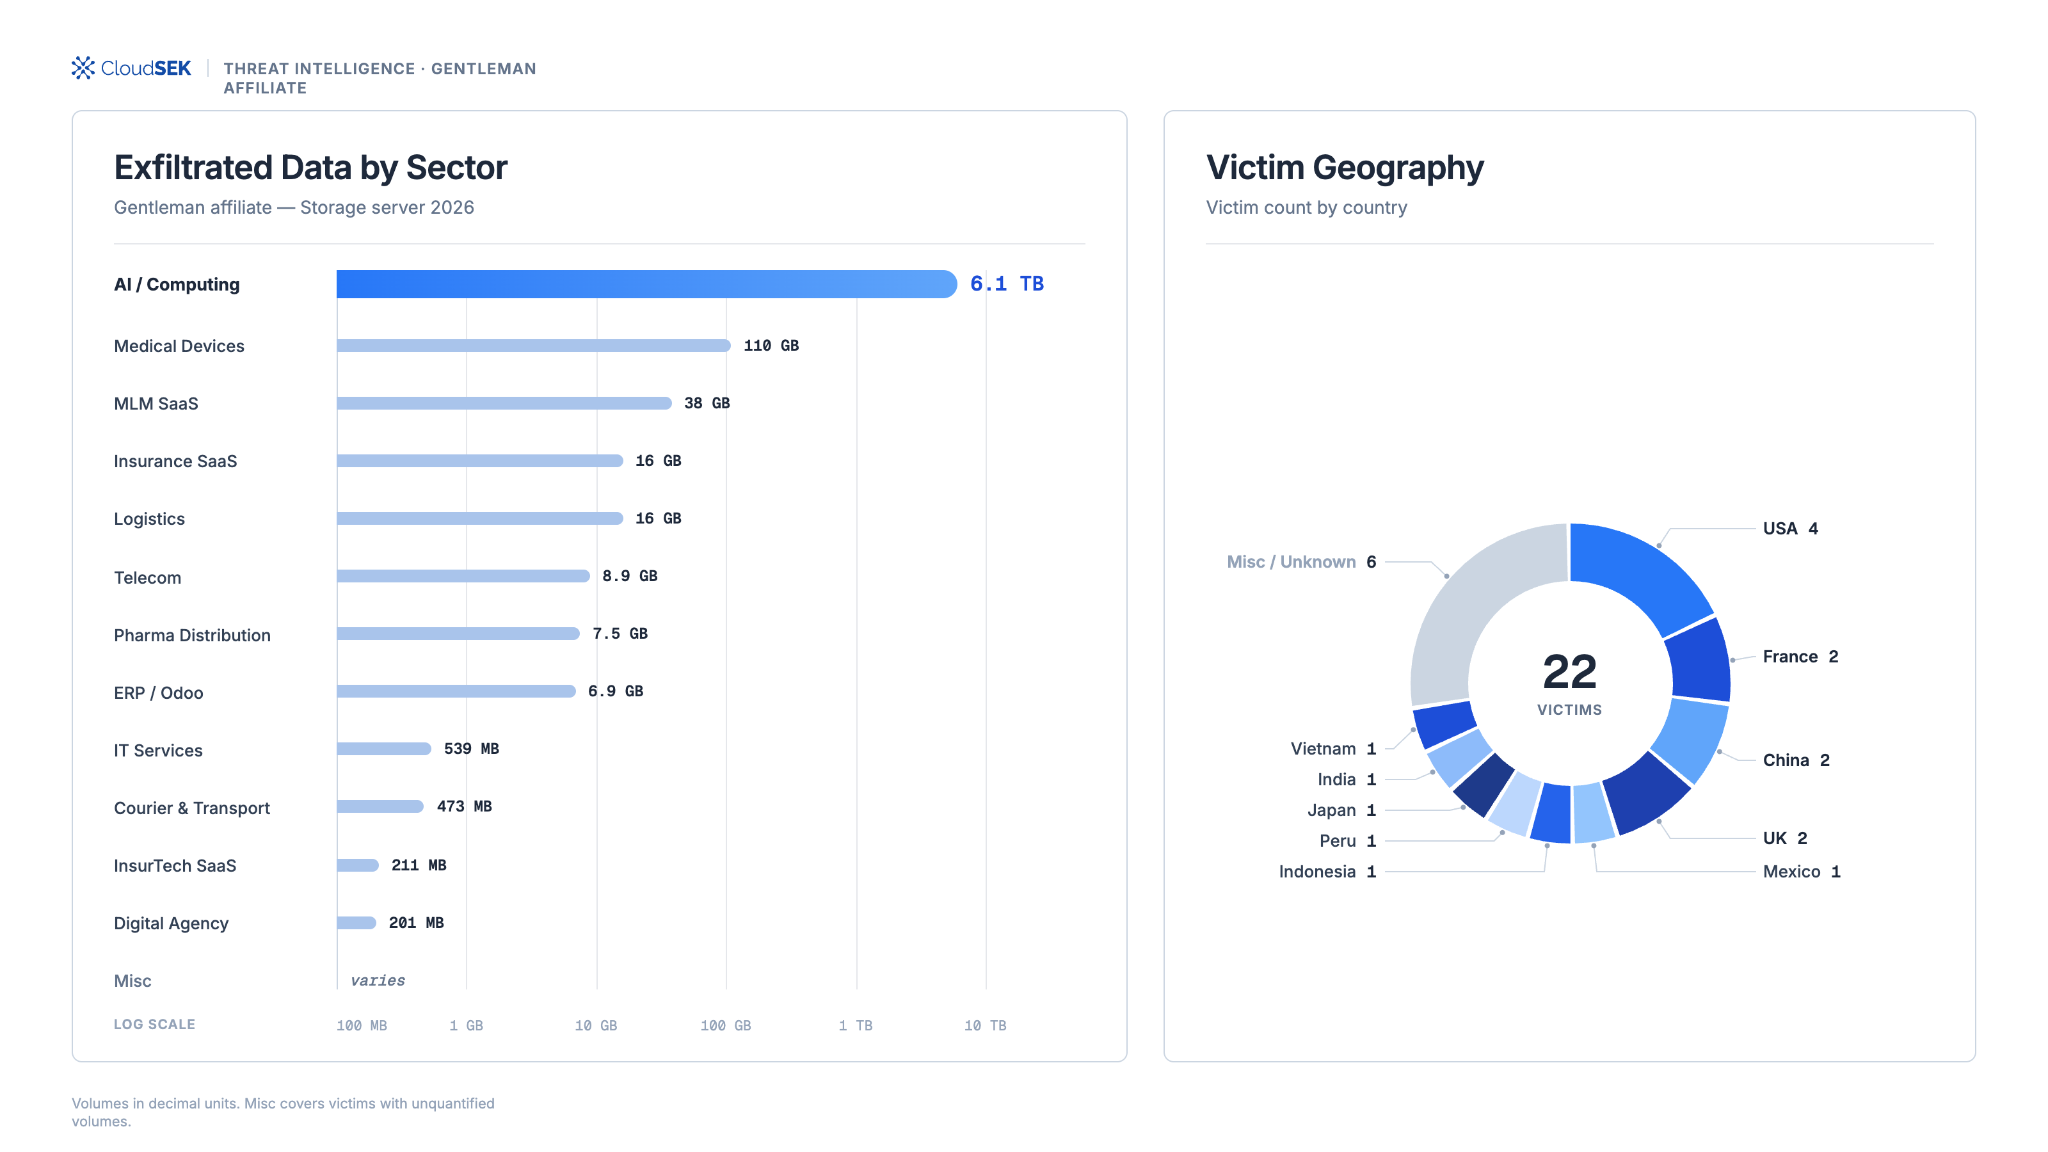
CloudSEK の調査で明らかになったのは、6 カ国にまたがる 20 件を超える被害組織のディレクトリであり、影響を受けたのは物流/保険/製薬/人工知能/医療機器/政府関連のインフラである。侵害の大半では、GitLab CI/CD の変数/リポジトリ履歴を標的とする認証情報の収集が行われていた。
ランサムウェア関連組織の活動
使用されたツールには glato/nord-stream/gitlab-secrets/gitlab-watchman/gitleaks があり、データベースのパスワード/API トークン/SSH 秘密鍵を抽出していた。
侵害された GitLab インスタンスの 1 つからは、互いに無関係な 2 組織の情報が露出していた。別の SaaS への侵入では、サービス事業者と顧客をカバーする、150 を超えるデータベース/決済ゲートウェイ/数百のリポジトリへアクセス範囲が拡大したと報告されている。
政府関連の金融登録システムへの侵害においては、Azazel が 12 万件を超えるレコードを窃取した後に、PostgreSQL を停止/本番環境のデータ・ディレクトリの削除が行われた。こうした行為が示すのは、従来のファイル暗号化に留まらない破壊的な恐喝活動である。
別の AI プラットフォームへの侵害は、検証が不十分なサーバサイドの URL 取得エンドポイントから始まった。
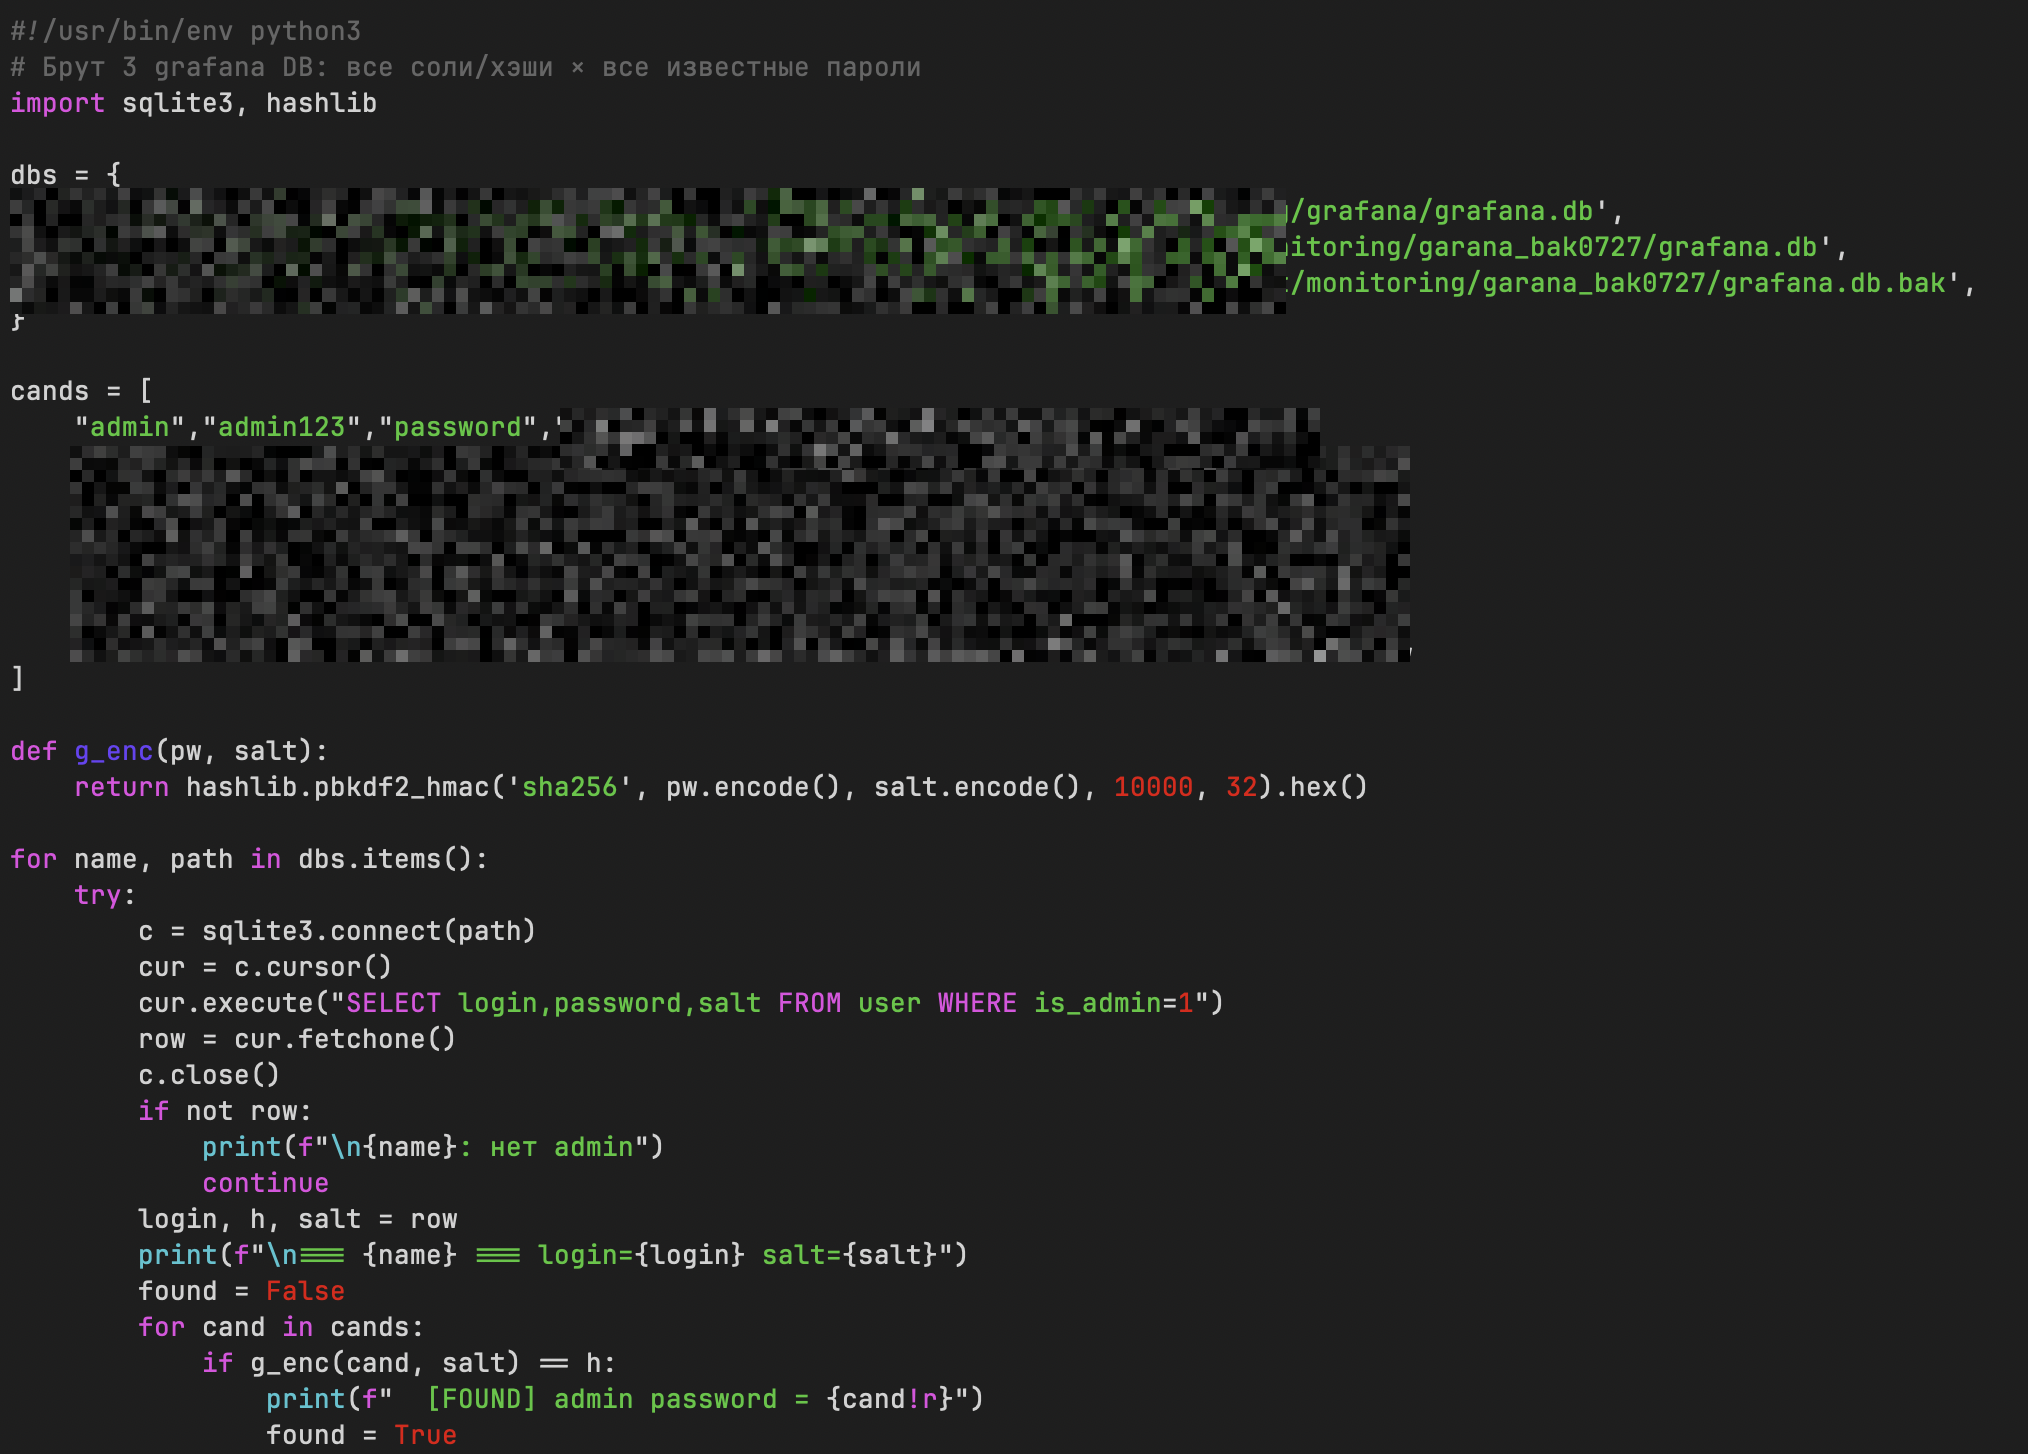
その後に攻撃者は、Jasypt のマスターキーの取得/設定に保存されたシークレットの復号/Git の履歴から認証バイパス用トークンの取得/オフラインで解析するため Grafana のパスワードハッシュの抽出などを実行した。
調査中もオブジェクト・ストレージとの継続的な同期は稼働しており、観測するたびに窃取されたデータセットが数百 GB 単位で増加していた。
その後の探索では、Kubernetes の設定/SSH 鍵/認証情報などを含むコンテナ・ファイルが標的となった。
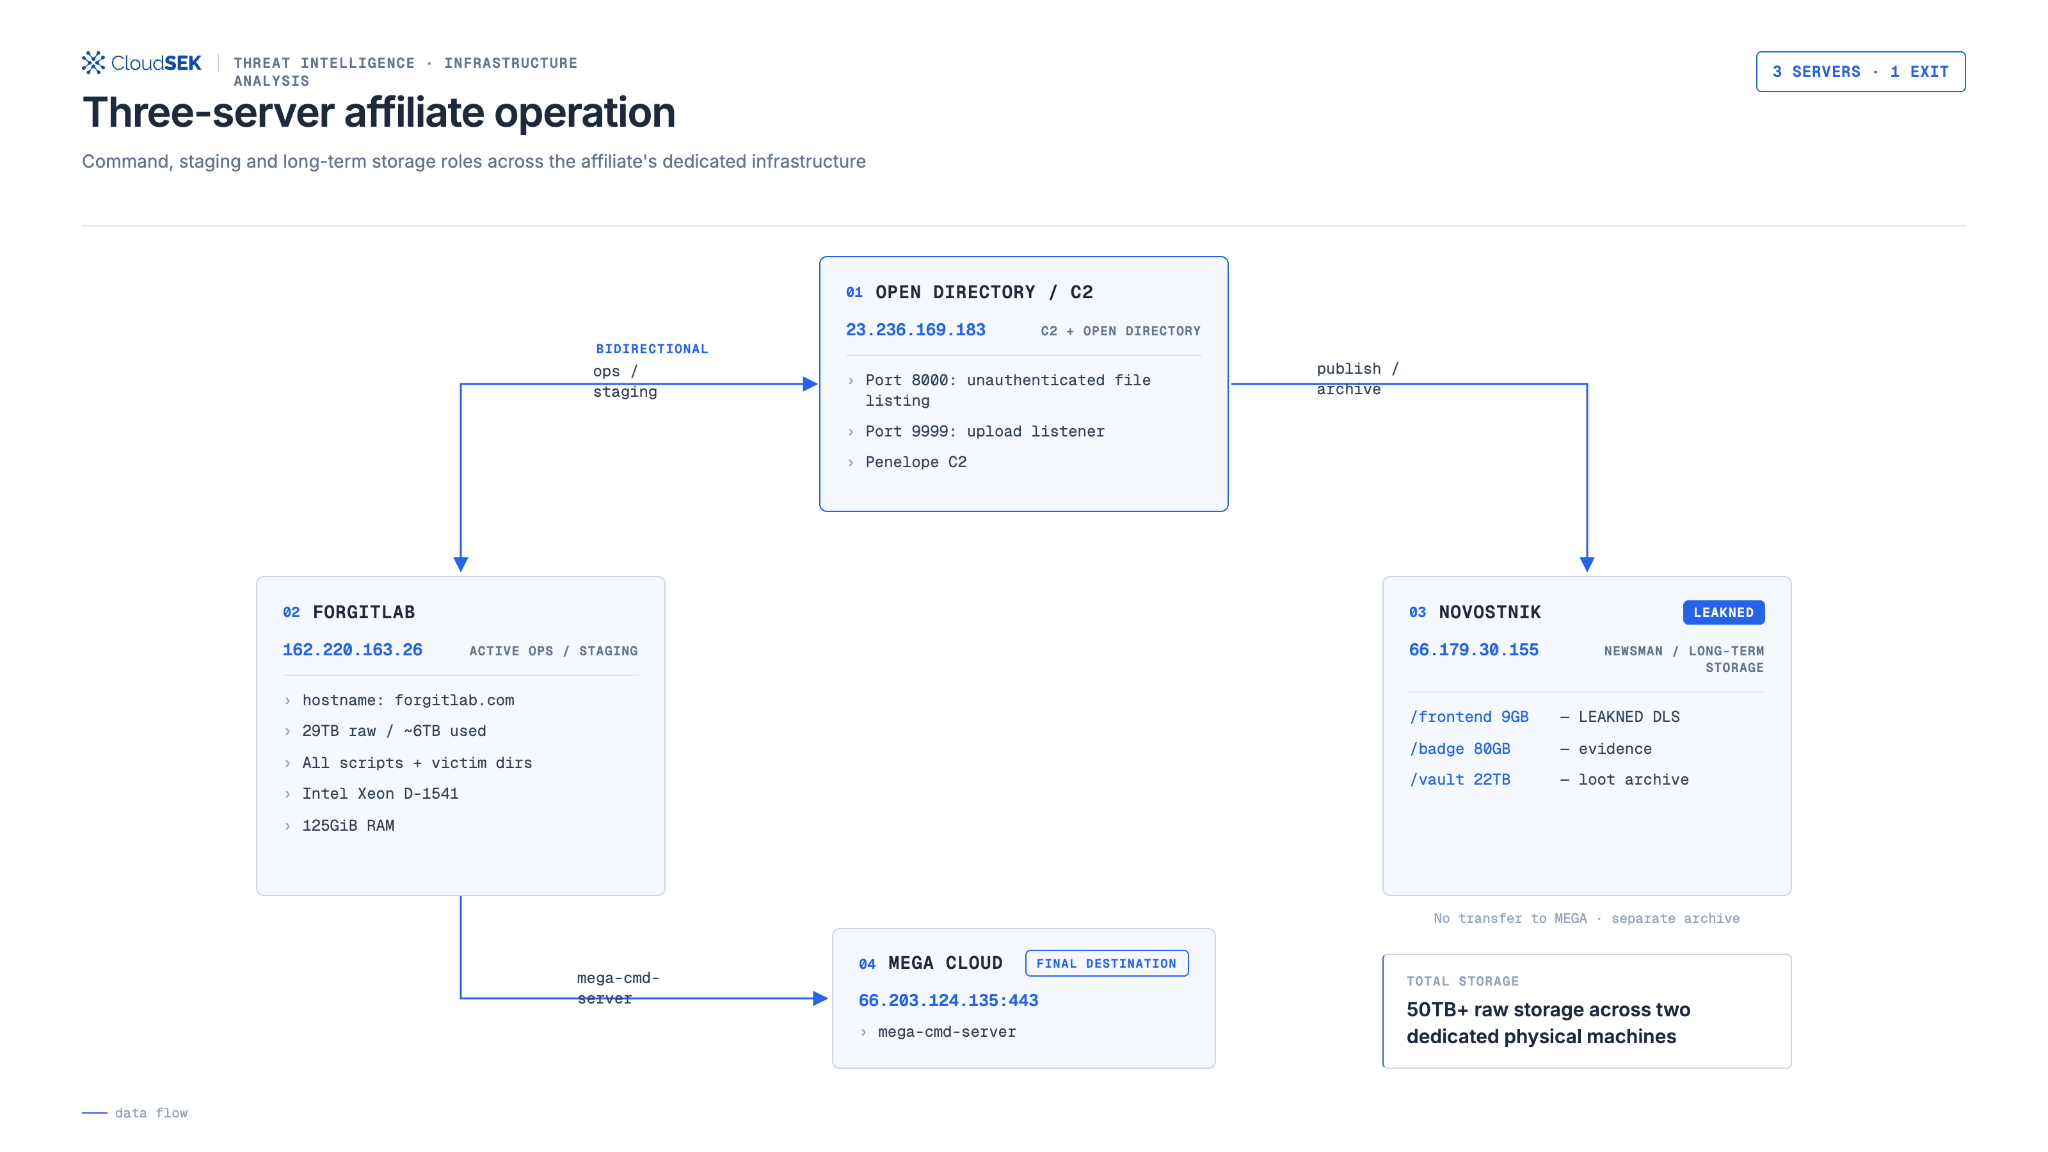
外部に公開されていたコマンドサーバ 23.236.169.183 では、ポート 8000 でディレクトリ一覧が公開され、ポート 9999 でアップロードが受け付けられていた。
データの一時保管には、forgitlab.com と関連する 162.220.163.26 が使用され、66.179.30.155 では公開/アーカイブ用のインフラがホストされていた。
CloudSEK によると、一時保管用のマシンは 29.2 TB、別の保管領域は 22 TB であり、合計容量は 50 TB を超えていた。
データ転送には、aws s3 sync/scp/pg_dump/MinIO Client/MEGAcmd が使用され、最終的なクラウド上の送信先には MEGA が使用されていた。
防御側に求められるのは、MCP のコマンド実行ツールを特権インターフェイスとして扱い、呼び出しの監査/接続を許可するクライアントの制限/ループバック外へのサービス公開の回避を徹底することである。
GitLab のシークレットをローテーションする際は、現在のパイプライン変数だけではなく、リポジトリ履歴/下流システムも対象にする必要がある。
CloudSEK によると、特定された被害組織には公開前に調整した上で通知を行い、セキュリティ担当者には限定公開の技術情報も提供したという。
IOCs
| Indicator | Type | Value |
|---|---|---|
| C2 / open directory | IPv4 | 23.236.169[.]183 |
| forgitlab / loot repo | IPv4 | 162.220.163[.]26 |
| Threat actor owned GitLab hostname | Domain | forgitlab[.]com |
| novostnik / LEAKNED | IPv4 | 66.179.30[.]155 |
注: IP アドレス/ドメインは、意図しない名前解決/ハイパーリンク化を防ぐため、意図的にデファングされている (例: [.])。リファングする場合は、MISP/VirusTotal/SIEM など、管理された脅威インテリジェンスプラットフォーム内に限定する必要がある。
Gentlemen ランサムウェア関連組織による、Model Context Protocol (MCP) を悪用した攻撃手法についての情報が公開されています。AI コーディング支援ツールのインターフェイスを Command and Control (C2) チャネルとして悪用した侵入活動に伴い、内部コマンドの不正実行/認証情報の窃取/データベースの破棄といった被害が生じるおそれがあります。対応策として MCP 実行権限の制限/ループバック接続のみへの限定/GitLab リポジトリ履歴を含めたシークレットの無効化が求められます。


You must be logged in to post a comment.