
OAuth grants pile up faster than you can review them. Here’s how to keep up.
2026/10/08 BleepingComputer — 従業員が OAuth の同意画面で「許可」をクリックするたびに、アプリに継続的なアクセス権が付与される。AI 議事録作成ツールはカレンダーへのアクセス権を取得する。タスク管理ツールは Slack へのアクセス権を取得する。新しい開発ツールはコードリポジトリへのアクセス権を取得する。こうした判断と操作は、いずれも数秒で完了する。しかし、その妥当性を適切に審査するには、はるかに長い時間が必要となる。
IT/Security チームにとっての問題は、すでに何千回も接続を行っている従業員たちが、アプリを企業データに接続するかどうかではない。
現在の課題は、手作業による審査に毎週膨大な時間を費やすことなく、どの OAuth 権限付与が存在するのか/どれに実際のリスクがあるのか/どれを取り消すべきかを把握した上で、増え続ける接続に対応することである。Nudge Security が提供するのは、まさにこの機能である。
OAuth 権限付与の管理が難しい理由
OAuth による権限付与は、一般的なアクセス権限とは異なる仕組みで動作する。よくある誤解の 1 つは、OAuth の権限付与にも、ユーザー ID を対象に構築したセキュリティ制御が引き継がれるという考え方である。しかし、実際には引き継がれない。OAuth は認証とは完全に別のプロトコルである。SSO が管理するのは、ユーザーが本人であることを証明する方法であり、MFA はその本人確認に追加の手順を設ける。OAuth による権限付与は、そのどちらにも該当しない。
OAuth の権限付与は、作成したユーザーの認証情報が無効になった後も有効であり続ける。Google Workspace/Microsoft 365 でユーザーを無効化しても、停止されるのはそのプラットフォームを起点とする権限付与だけであり、サードパーティ・アプリから発行された権限付与は中断されずに機能し続ける。
多くの権限付与は、数か月間にわたってログを一切生成しない休眠状態にある。それでも有効性は維持されており、いつでも利用できる。
攻撃者は、この性質を理解している。最近発生した Vercel の侵害で、根本原因となったのは、サードパーティの AI ツールである Context.ai の侵害された OAuth トークンだった。ある従業員が数か月前に、このツールを企業の Google Workspace アカウントへ接続していた。たった 1 回の同意が、侵入の足掛かりとなったのである。
こうした問題が繰り返される理由は、次の数字からも分かる。
- 88 件:従業員 1 人あたりが作成する OAuth 権限付与の平均件数。このうち 31 件にはデータへのアクセス権限が含まれる(Nudge Security)
- 40 件:組織あたり、機密性の高い企業データに対して、プログラムからアクセスできるアプリの平均数(Nudge Security)
- 50%:2027年までに、SaaS の侵害のうち、過剰な権限を持つ OAuth トークンに起因すると予測される割合(Gartner)
従業員 1,000 人の企業では、アクセス経路が 88,000 件存在し、そのうち 31,000 件は機密データへ直接アクセスできる経路となる。
手作業による審査に必要な時間
1 件の OAuth 権限付与を詳しく審査する場合、一般的には以下のような作業が必要となる。
- アプリのプロファイルを取得する。セキュリティチームによる精査は完了しているか?ベンダーは実効性のあるセキュリティとコンプライアンスのプログラムを運用しているか?過去 12 か月間に侵害を公表したか?
- 権限を付与したユーザーのロールを確認し、アプリに対する管理者権限の委任を調べる。
- 要求されたスコープを、同種のアプリ連携で一般的な権限範囲なのかどうかを、自社のデータ共有ポリシーと比較する。
- 権限を付与したユーザーに連絡し、業務上の必要性を確認するとともに、MFA の利用状況を調べる。
このプロセスを実施すると、1 件の権限付与について判断を下すまでに 45 分かかることも珍しくない。
その手間は妥当かもしれないが、数万件を対象に同じ作業を実施するのは現実的ではない。専門知識があっても、手作業自体を大幅に短縮することはできず、それほどの件数に対応できる人員を確保しているセキュリティチームも存在しない。
だからこそ、OAuth 権限付与のリスクを管理する上で、AI エージェントの機能は単なる付加価値ではない。実際に存在する攻撃対象領域を網羅するための、唯一の方法でもあるという。
Nudge Security ですべての OAuth 権限付与を発見
存在を把握していない権限付与があると、リスクを評価できない。Nudge Security は、SaaS 環境全体に存在する OAuth 権限付与と、アプリ間連携を包括的に可視化する。Nudge の導入よりも以前に作成された権限付与であっても、導入時点から把握できる。
検出機能はアクティビティ・ログに依存しない。そのため、現在利用されている権限付与だけでなく、休眠状態の権限付与/「Google でログイン」のような ID 情報のみを対象とする権限付与も表示される。さらに Nudge は、AI ツール/エージェントを支える API キー/サービスアカウント/リモート MCP サーバ接続も検出し、企業データへのプログラムによるアクセス状況を包括的に把握できるようにする。
各権限付与について、確認できる情報は以下のとおりである。
- アクセス権を取得したアプリ/ベンダー
- 権限付与を作成した従業員
- 付与された具体的な権限/スコープ
- その権限付与によってアクセス可能な企業アプリ/データ
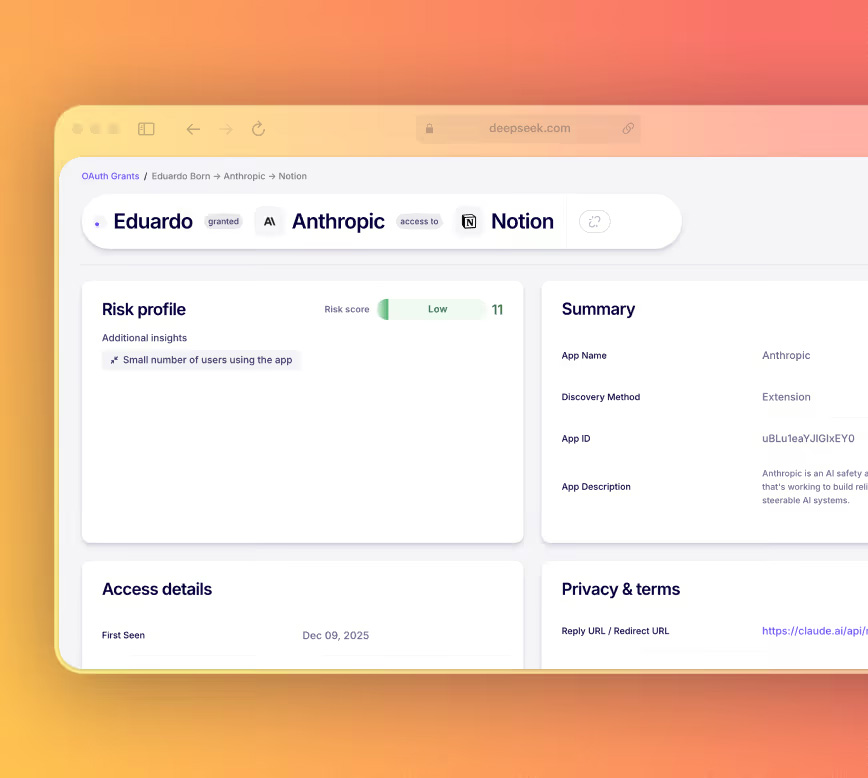
評価:重要なリスクの兆候を明らかにする
権限付与の一覧があっても、どれに注意すべきかが分からなければ役に立たない。Nudge Security は、権限のスコープ/ベンダー/権限付与者/組織内での利用状況/アクセス対象データの機密性などに基づき、すべての連携を自動的に分類し、リスク・スコアを算出する。
リスク分析では、次のような問題が検出される。
- 過剰な権限/必要以上に高い権限。
- 不審なドメイン。
- 攻撃者がデータの外部流出によく利用するアプリ。
- データハイウェイと呼ばれる、メール/ファイル/コードリポジトリなどの機密データに対して、異常に広範かつ継続的なアクセス権を持つ接続。
- AI ツールと企業データの間で仲介役として動作する MCP サーバ。
その一方で Nudge は、広く利用されているアプリや、検証済みのパブリッシャーといった肯定的な兆候も提示する。これにより、一般的な連携と異常な連携を迅速に区別できる。
分析:すべての権限付与について数秒で明確な判定を取得
リスクスコアは、どこを調査すべきかを示す。実際の分析を行うのは、OAuth Grant Risk Analyst エージェントである。
このエージェントは、新しい OAuth 権限付与が発生するたびに審査を行う。分析に用いられる情報は、ブラウザ/受信トレイ/ID プロバイダ/接続済みアプリから Nudge Security が収集した情報に加え、24 万件を超えるベンダーのセキュリティ・プロファイルに基づくリスク・インテリジェンスである。
評価するのは、経験豊富なアナリストが確認するものと同じ要素である。
- 権限付与者: 誰が権限を付与したか?そのユーザーのロール/メタデータは?
- ベンダー: セキュリティ対策の状況/コンプライアンスプログラム/最近の侵害履歴。
- 権限: 付与されたスコープ/同種の連携で一般的な権限との差異。
- アクセス範囲: アプリが実際にアクセスできる対象と、組織内での利用状況。
エージェントについては、権限付与によって何が可能になるかだけでなく、誰がその権限を付与したのかも評価する。そのため、単純なリスク・スコアでは見逃される問題も検出できる。例えば、入社したばかりの従業員が、リスクの高い開発ツールへの権限付与を作成するようなケースである。
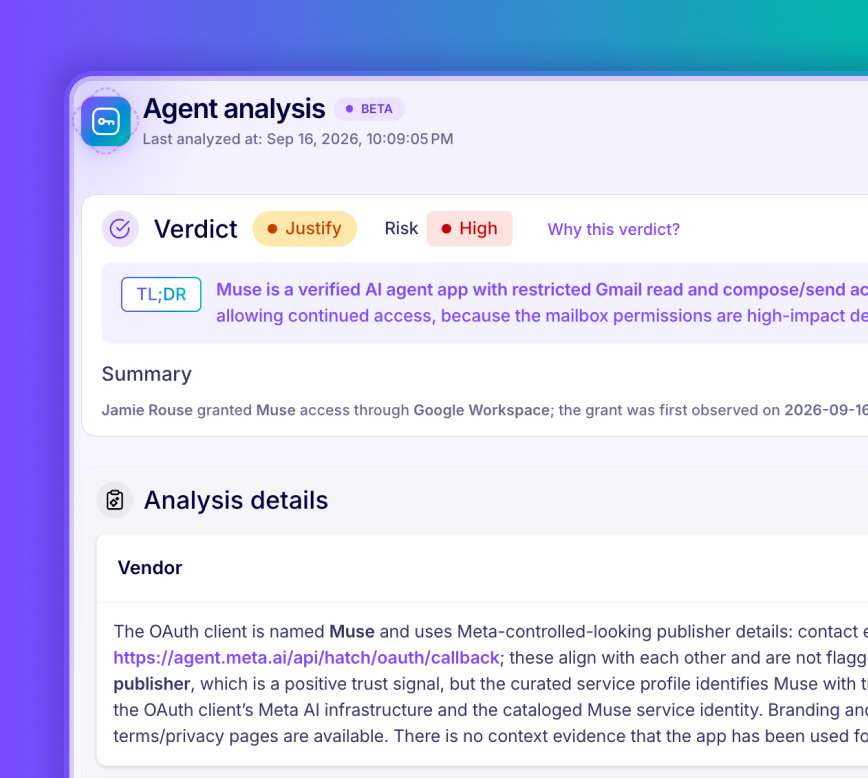
各分析では、分かりやすい言葉によるリスク評価/要点のまとめ (TL;DR)/詳細な判断根拠/不足している証拠が提示され、次の 3 つのいずれかに判定される。
- Permit(許可): 権限付与のリスクは低く、そのまま維持できる。
- Justify(正当性の確認): 追加調査が必要な権限付与である。作成したユーザーと確認し、業務上の必要性を検証する。
- Revoke(取り消し): リスクが業務上の価値を上回っており、権限付与を取り消すべきである。
手作業では 45 分かかっていた審査について、エージェントは 15 秒で同じ結論に到達したという。
ガバナンス:最終判断はセキュリティチームが行う
迅速に処理できても、信頼できる結果が得られなければ意味がない。そのため、OAuth Grant Risk Analyst は、実際に変更が行われる前にセキュリティチームが関与する仕組みを採用している。
エージェントが対応を推奨し、チームが判定/その根拠となる証拠を確認する。具体的に言うと、担当者が操作を承認した後に、エージェントが権限付与の取り消し/付与者への正当性確認の依頼などを実行する。すべての操作は監査可能な形で記録されるため、何が/いつ/なぜ行われたのかを常に確認できる。
Nudge Security は、エージェント以外にも OAuth のリスクを継続的に管理するための機能を提供している。
- 権限付与者に直接確認する: Slack/Teams/メール/ブラウザ拡張機能を通じて、アクセス権限が必要な理由の説明を求める。回答は自動的に記録される。
- アラートを受け取る: 新しい OAuth 関連の操作が発生した際に通知を受ける。
- OAuth 権限付与を取り消す: リスクが高い権限付与/使用されていない権限付与を自動的に取り消す。従業員の退職手続きの一環としても実行できる。
その結果、従来は 45 分かかっていた手作業による審査が、数秒で判断できる統制されたワークフローへと変えられる。しかも、最終的な管理権限を手放す必要はない。
まとめ
今後においても、従業員たちは、業務を進めるためにアプリを接続し続けるだろう。この流れが無くなることはなく、無くすべきものでもない。重要なのは、すべての接続を可視化し、その内容を把握した上で、リスクが業務上の価値を上回る場合に権限を取り消せるようにすることである。
Nudge Security は、SaaS/AI セキュリティ・ガバナンスを包括的に支援するソリューションの一部として、OAuth リスク管理を提供している。提供される AI エージェントにより、OAuth 権限付与の完全なインベントリ/リスクを理解するための関連情報/明確な判定を提示しながら、大規模な環境であっても、すべての意思決定に対する管理権限をセキュリティチームに維持させる仕組みである。
Nudge Security 製セキュリティ管理ツールにおける OAuth 連携のリスク管理機能について解説する記事です。手作業での検証の手間や形骸化に伴い、不要なアクセス権限の残存/サードパーティ経由での侵入/機密データの不正取得といった不具合が生じる危険性があります。対象となる製品は Nudge Security です。対応策として統合的な可視化の導入/AI エージェントによるリスク判定の活用が求められます。


You must be logged in to post a comment.