
Japan’s GMO urges customers to shut down PCs amid ransomware threat
2026/10/27 BleepingComputer — GMO グループは、同社の「お名前.com デスクトップ・クラウド」に侵入した攻撃者が10月27日にランサムウェア攻撃を実行すると脅迫したことを受け、顧客に対してシステムをインターネットから切断し、コンピュータをシャットダウンするよう呼びかけている。その後、同社は自社および顧客のデータがインターネット上に公開されたことを確認した。今回の警告は、お名前.com デスクトップ・クラウドに対するサイバー攻撃に関するものである。同サービスは、日本最大級のドメイン登録事業者の 1つである GMO インターネットが運営する、日本国内で広く利用されている VPS サービスである。
先週に同社が公表したのは、10月20日に検知した不正侵入の内容である。この侵入により、最大26,739台の顧客サーバにマルウェアがインストールされた可能性がある。同社はリスクを最小限に抑えるために、調査を開始する前にサーバを停止し、サービスの提供範囲を制限した。
GMO インターネットは、顧客の決済情報は漏えいしていないと説明した一方で、MetaTrader 4/MetaTrader 5 (MT4/MT5) の認証情報や取引口座情報の漏えいと、侵害された可能性について警告している。同社は顧客に対して、パスワードの変更と有効なセッションの終了を求めた。
サイバー攻撃の深刻化
その後の発表で同社は、データが窃取されたことを確認し、攻撃者が80億円 (約5,000万米ドル) の身代金を要求していると明らかにした。GMO は身代金を支払わない方針を示し、代わりにサービス停止などによる不便に対する補償として、顧客1人当たり5,000円 (約30米ドル) を支払うと発表した。
続いて 10月26日に GMO が警告したのは、攻撃者が顧客情報をインターネット上に公開するという情報と、攻撃の初期段階で顧客サーバに仕込んだランサムウェアのペイロードが起動されるという情報に関するものである。
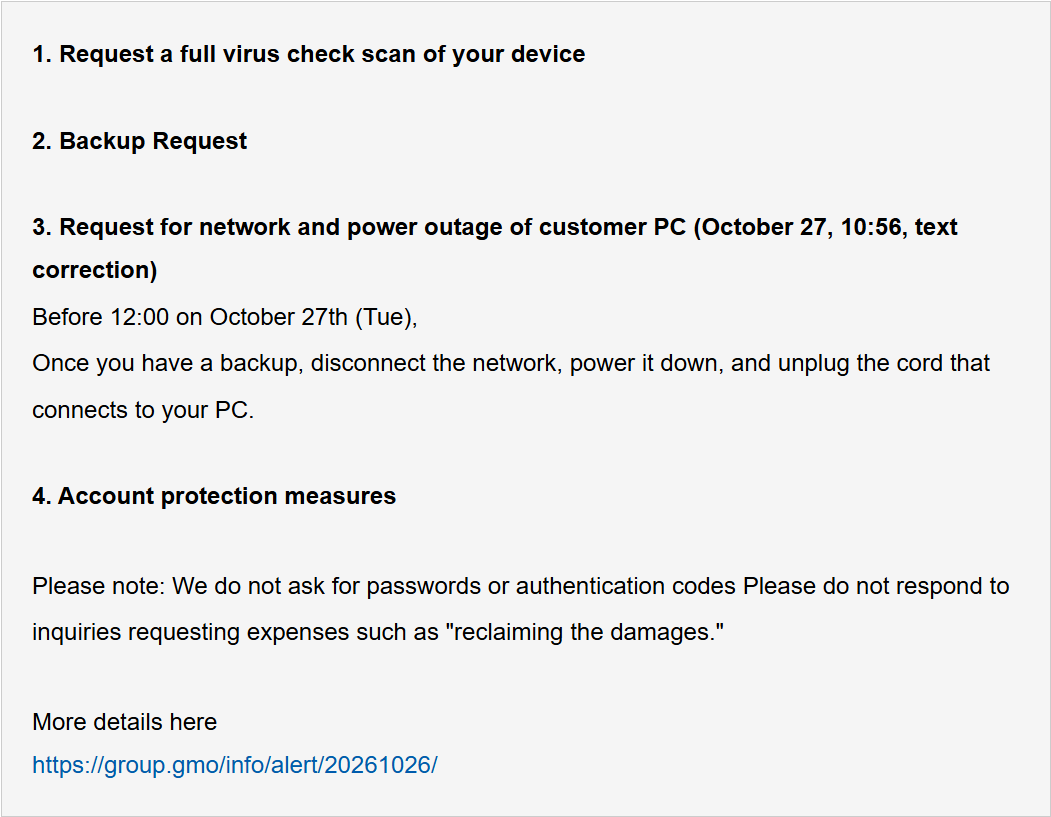
翌日に同社は、Trend Micro と協力してサイバー攻撃からの復旧を進める一方で、顧客に対して正午までに PC をインターネットから切断し、シャットダウンした上で、すべてのケーブルを取り外すよう求めた。
GMO は顧客に対し、「バックアップを取得したら、ネットワークを切断し、電源を落として、PC に接続されているケーブルを取り外してほしい」と案内した。
Source: GMO
同社は、顧客のシステムにマルウェアが残存していないかを確認するためのスキャンを実施しており、ランサムウェア攻撃により被害を受けた顧客には、同等の代替 PC を提供すると説明している。
10月27日の未明に公開された報告で、GMO が明らかにしたのは、攻撃者が同社および顧客のデータを公開したことの確認であり、漏えいした情報の真正性を検証する作業を進めているという情報である。GMO は、情報が漏えいした顧客に対して、追加の金銭的補償を検討するとしている。
顧客のコンピュータ上でランサムウェアが起動されなかったことから、攻撃者は脅迫どおりの攻撃を実行しなかったとみられる。
同社は、一般の利用者や報道機関に対し、漏えいした情報を拡散しないよう警告し、拡散した者には法的措置を講じると発表した。また、攻撃者への身代金の支払いを拒否する方針を改めて表明している。
この記事は、仮想専用サーバサービスである GMO の「お名前.com デスクトップ・クラウド」における大規模なサイバー侵害とデータ漏えいについて解説するものです。その背景には、外部からの不正侵入によるマルウェアの混入や身代金要求を伴う攻撃の存在があります。影響として、サーバ上の取引口座情報などの漏えい/システム運用の一時停止/二次的な脅迫被害が生じる恐れがあります。対応策として、ネットワーク接続の遮断/関連アカウントのパスワード変更/最新の脅威情報の確認と適切なアクセス制限が求められます。


You must be logged in to post a comment.