
Hackers Actively Exploiting New Oracle EBS RCE Vulnerability
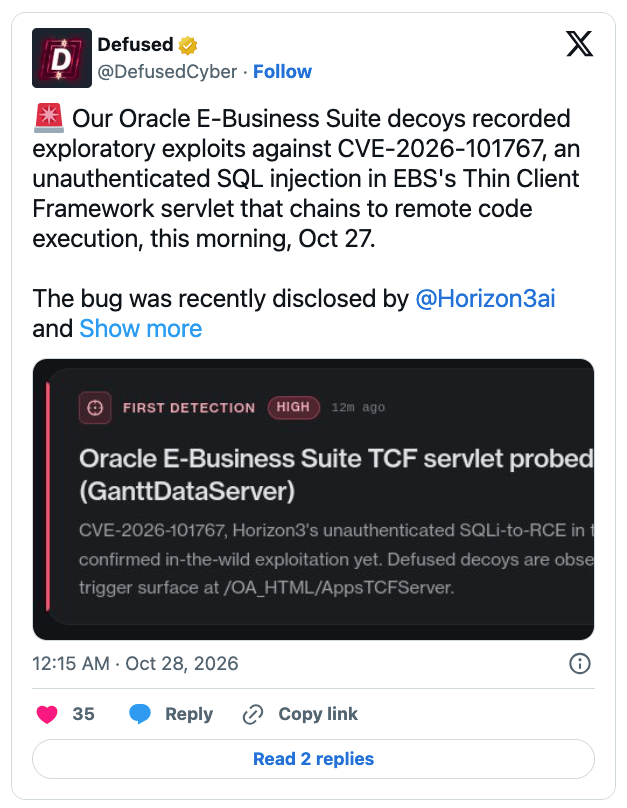
2026/10/28 CyberSecurityNews — Oracle E-Business Suite (EBS) の Critical 脆弱性を、未認証の攻撃者が悪用し、コマンド実行を試み始めている。2026年10月27日に、脅威インテリジェンス企業の Defused が確認したのは、同社のデコイ・システムに対する探索的な悪用である。ただし、今回の観測結果は、顧客のシステムに対する攻撃が成功したことを示すものではない。また、Oracle は、この活動が検出される前に修正パッチを公開していた。
Oracle EBS のゼロデイ脆弱性
この脆弱性 CVE-2026-101767 (CVSS 9.8) は、深刻度 Critical と評価されている。この問題を発見した Horizon3.ai が 7月24日に Oracle へ報告し、同社の Critical Patch Update 10月 において修正された。当初はゼロデイ脆弱性として非公開で報告されたが、Defused が探索的な攻撃を観測した時点では、すでに一般公開され、修正パッチも提供されている脆弱性である。
この脆弱性は、Oracle EBS バージョン 12.2.3〜12.2.15 までの Oracle Application Object Library の Core コンポーネントに影響する。悪用には HTTP/HTTPS 経由のネットワーク・アクセスが必要だが、有効な認証情報やユーザーの操作は不要である。以前にも Cyber Security News は、Oracle の10月のセキュリティ・アップデートに関する記事で、この問題を取り上げている。
Horizon3.ai の技術アドバイザリによると、脆弱な Thin Client Framework (TCF) サーブレットへの、"/OA_HTML/AppsTCFServer" からのアクセスが可能になっている。細工されたリクエストにより SQL インジェクションを引き起こすことで、攻撃者は強力な権限を持つデータベース・ユーザー APPS として、データベース・コマンドを実行できる。さらに、このアクセスを足掛かりとして、EBS のアプリケーション・アカウントの権限で OS コマンドを実行することも可能になる。
影響はデータベースへのアクセスだけに留まらない。悪用に成功すると、APPS がアクセス可能な財務/給与/人事/購買に関する記録の漏えいや改ざんに至る可能性がある。ただし、OS コマンドはアプリケーション・アカウントの権限で実行されるため、ホスト全体の管理者権限が自動的に取得されるわけではない。
Defused は、10月27日に観測された通信について、同社の Oracle EBS デコイ・システムに対する探索的な悪用の試みと説明している。報道によると、これ以外に悪用を報告する公開情報は確認されていなかった。そのため、実際の悪用を試みる活動が確認されたが、侵害の成功/データの窃取/広範な攻撃キャンペーンの発生まで確認されたわけではない。
この区別が重要なのは、過去においても Oracle EBS が深刻な被害を伴う攻撃の標的となっているためである。以前にも Cyber Security News は、Cl0p が Oracle EBS の別のゼロデイ脆弱性 CVE-2025-61882 を悪用した事例を報じている。この過去の攻撃キャンペーンと、今回新たに観測された TCF サーブレットに対する探索活動を混同してはならない。
管理者にとって必要なことは、10月に公開された該当する修正パッチを速やかに適用することである。パッチ適用までの間の暫定対策として、Horizon3.ai が推奨するのは、EBS の URL ファイアウォールの許可リストから当該サーブレットを削除し、信頼できるネットワークからの Web アクセスに制限することである。デフォルトの URL ファイアウォールでは、このエンドポイントへのアクセスが許可されているため、設定の確認が重要となる。
防御側に求められるのは、GanttDataServer を呼び出す未認証の POST リクエストと、その後にデータベースへのクエリが続くものを確認することだ。その他の警戒すべき兆候として、"$APPLPTMP" 内の予期しないファイルや、oracle アカウントが Concurrent Manager を介して "/bin/sh" を起動する動作が挙げられる。アクセス制限によりリスクを軽減できるが、パッチ適用の代わりにはならない。
この記事は、企業向け統合アプリケーションである Oracle E-Business Suite におけるアクセス制御の不備について解説するものです。サーブレットに対する処理の検証不足による SQL インジェクションの発生や高権限ユーザーとしてのアクセスが背景に存在します。影響として、重要データの漏えいや改ざん/不正なコマンドの実行が生じる恐れがあります。対応策として、修正パッチの迅速な適用/許可リストによるアクセス制御/ログや特定ディレクトリの継続的な監視が求められます。


You must be logged in to post a comment.