
Hackers Weaponize Open-Source CyberStrikeAI Framework to Launch AI-Powered Network Intrusions
2026/11/02 gbhackers — オープンソースのペンテスト・フレームワークである CyberStrikeAI を悪用する攻撃者は、アフリカとラテンアメリカの教育機関に対する組織的なネットワーク侵入を実行している。この調査結果が示すのは、AI の利用が攻撃準備の段階を超え、実際の攻撃活動における意思決定にも及んでいることである。11月2日に公開された Kaspersky の調査結果では、人間が指揮する攻撃活動において、LLM がツールの選択/コマンドの生成/実行結果の解釈/次の行動の決定を行う仕組みが説明されている。
この侵害活動では、オペレーターが戦略的な制御権を維持し、侵害したシステム上で従来型のインプラントが LLM の指示を実行する。Kaspersky は、この形式を、LLM によるオーケストレーションを悪用する、公に記録された初めての侵害事例として位置付けている。
Go 言語で開発された CyberStrikeAI は、AI オーケストレーション/コマンド&コントロール (C2) インフラ/エンドポイントに対するビーコンを組み合わせたフレームワークである。
正規のプロジェクト文書では、Model Context Protocol (MCP) との統合/攻撃チェーンのワークフロー/人間による承認機構を備えた、許可されたセキュリティ・テスト向けのプラットフォームとして説明されている。しかし攻撃者は、これらの機能を悪意の活動に転用している。
重要なのは、インプラント自体には AI 機能/API キー/自律的な推論機能が含まれていないことである。判断機能は攻撃者のサーバ上にあり、C2 機能は MCP ツールとして公開されている。
ビーコンは HTTPS/TCP/WebSocket を介して待ち受け側のサーバに定期的に問い合わせを行い、コマンドを実行して結果を返す。そのため、侵害されたエンドポイントでは、AI プロバイダーとの直接通信ではなく、従来型の遠隔操作に類似した動作が確認される。
再構成された侵害事例の一つでは、オペレーターは最初に、バージョン 16.0.1000 の SQL Server が稼働する侵害済みシステムへアクセスしていた。コマンドは “sqlservr.exe” から実行されており、実行元のプロセスを示しているが、このレポートでは、アクセスに悪用された具体的な脆弱性は特定されていない。
Kaspersky の研究者は、攻撃者がサーバ側の LLM を使用して侵害後の活動を指示し、偵察からドメインの侵害/データベースの情報収集へと、攻撃を進めていたことを報告している。
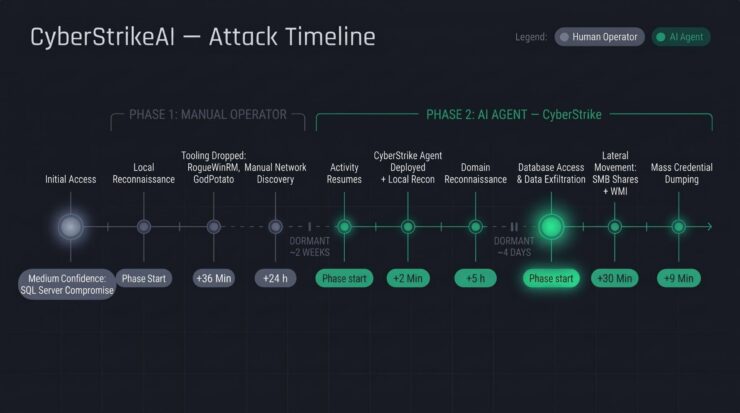
手動による偵察とツールの設置には約 1日を要するが、その後の 2週間は活動が停止される。
CyberStrikeAI フレームワーク
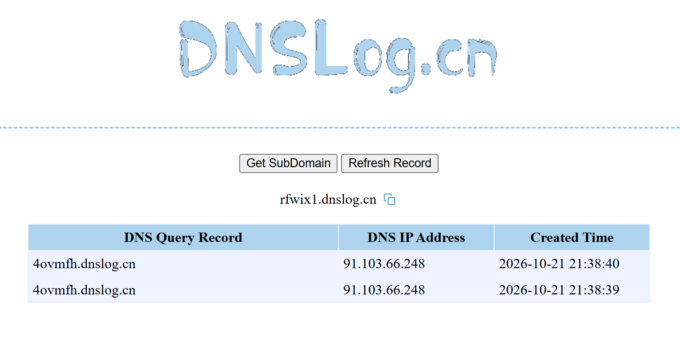
CyberStrikeAI は、設置後 2分以内に永続的なアクセスを確立し、ローカル環境の偵察を実行した。ドメインの探索は約 5時間継続した。この攻撃者は、中国のサービス “dnslog[.]cn” を使用してインターネットへの接続状況を手動で確認し、侵害したマシンの外部 IP アドレスを取得していた。
その後の数日間の活動停止を経て、攻撃グループは 1時間以内にラテラル・ムーブメント/広範な認証情報のダンプ/データベースのエクスポートを完了した。エージェントの設置からドメイン管理者権限の侵害までには 3~4日を要した。
永続化には “SystemUpdate” という名前のスケジュールタスクが使用され、ペイロードは “svchosts.exe” などのファイル名を使用して正規のプロセスを装っていた。
PowerShell コマンドは Base64 でエンコードされ、分割されたスクリプトは “certutil” を使用して再構成された。生成された LDAP クエリにより Active Directory の構成が調査され、Kerberoasting と AS-REP Roasting の実行が可能な対象が特定された。
認証情報の窃取には、レジストリハイブのダンプ/”comsvcs.dll” を利用した LSASS メモリの抽出/ファイル名を変更した Mimikatz の実行ファイルが使用された。
その後に攻撃者は、DCSync 攻撃と Golden Ticket 攻撃を実行した。SMB の管理共有/WMI/Impacket の WMIExec がラテラル・ムーブメントに使用され、生成された SQL クエリにより標的のデータベースから情報が収集された。
ビルド・メタデータに基づき、サンプルはインフラとサーバのバージョンが異なる 2つのグループに分類された。
スクリプト内の中国語のコメント/中国のサービスの使用/UTC+8 の時間帯に一致する再起動パターンは、中国語を使用するオペレーターの関与を示唆していた。ただし、研究者は既知の攻撃グループを特定できず、これらの活動が同一の主体により管理されていたことも証明できなかった。
報告されたインフラに含まれるのは、”185.186.245[.]144″/”104.234.26[.]163″/”fastcdn[.]bar”/”media.fastcdn[.]bar” である。
調査担当者が特定した、ペイロードのコンパイル時に埋め込まれる “X-Implant-Token” HTTP ヘッダー/フレームワーク固有の自己署名証明書/Go のビルド成果物などは、関連する活動を照合するための有用な手掛かりとなる。
防御側にとって必要なことは、SQL Server から起動される不審な子プロセス/エンコードされた PowerShell/リモートのスケジュールタスク/LSASS へのアクセス/異常な LDAP 列挙/WMI を介したコマンド実行の優先的な監視である。
従来から確立されている振る舞い検知が、引き続き有効であることを、Kaspersky は強調している。AI は既存の侵入手法を高速化し、状況に応じて調整するために悪用されており、エンドポイント上の活動を根本的に検知不能にするものではない。
エンドポイント/ID/ネットワークのテレメトリを関連付けて分析することは、特権アカウントが侵害される前に、こうした攻撃活動を検知するうえで引き続き重要である。
Indicators of compromise
| D726A8B4886C636F76CA6D30EF6A6FF4 | c:\windows\temp\svchosts.exe |
| 2770562d104391b92b42671c270079bb | c:\windows\temp\svcmon32.exe c:\programdata\svcmon32.exe |
注: IP アドレスとドメインは、意図しない名前解決やハイパーリンク化を防ぐため、意図的に無害化されている (例: [.])。元の表記に戻す操作は、MISP、VirusTotal、または組織の SIEM など、管理された脅威インテリジェンスプラットフォーム内でのみ実施すること。
この記事は、ペンテストツールである CyberStrikeAI の自動化機能を取り入れた不正アクセスと、その監視手法について解説するものです。サーバー側の大規模言語モデルによる遠隔制御や既存プロセスの偽装による侵入維持が背景に存在します。影響として、内部ネットワークの自動探索/ドメイン管理者権限の不正取得/機密データベースの外部流出が生じる恐れがあります。対応策として、特権プロセスの起動監視/不審なタスク登録の検知/各種監査ログの一元的な監視が求められます。


You must be logged in to post a comment.