
Google: LLMjacking attacks rack up $1 million in cloud AI charges
2026/11/03 BleepingComputer — LLMjacking と呼ばれる LLM の不正利用により、クラウドサービスの不正利用による巨額の請求が発生しており、一部の組織では 1日あたり 10万ドルを超える損失が生じている。Google Threat Intelligence Group (GTIG) と Mandiant の研究者が分析した事例では、窃取された API キーを使用する不正な呼び出しにより、企業に最大 100万ドルの利用料金が発生していた。観測された活動には、企業の LLM インフラを侵害し、不正利用による収益化を目的として活動する、2つの異なる攻撃活動のクラスターが存在すると、研究者たちは述べている。
研究者は、攻撃者を 2つに分類した。1つはインターネット上に公開された LLM エンドポイントをスキャンする攻撃者であり、もう 1つは適切に保護されていないコンピュータから有効な API キーを窃取する攻撃者である。
初期アクセスを確立した攻撃者は、そのアクセス権を LLM ミキサーと呼ばれるサービスに販売する。LLM ミキサーは、契約者に対して LLM への不正なアクセスを提供する。
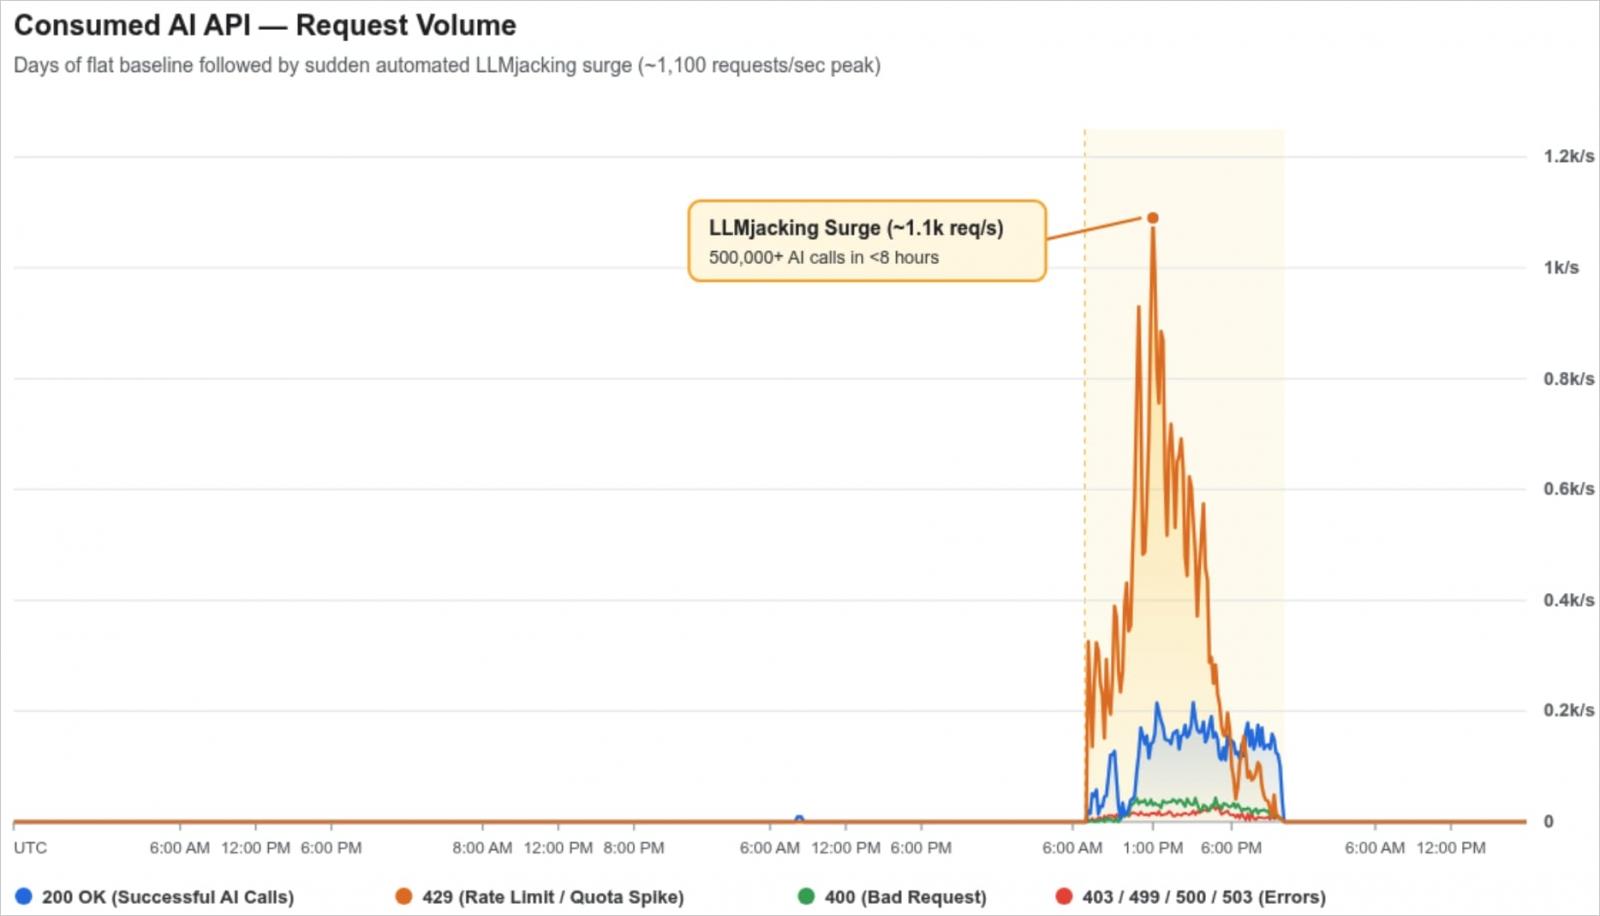
アクセス権が再販されると、リクエスト数が急増し、1秒あたり 1,000件を超える場合もある。サービスプロバイダーは、これらのリクエストを正規の利用として記録し、消費されたトークンの料金を被害組織に請求する。
Source: Google
GTIG と Mandiant が確認したのは、今年に入ってから、この種の攻撃活動が増加していることである。1日あたりの不正利用料金は 10万ドルを超え、一部の組織では累積請求額が 100万ドルに達している。
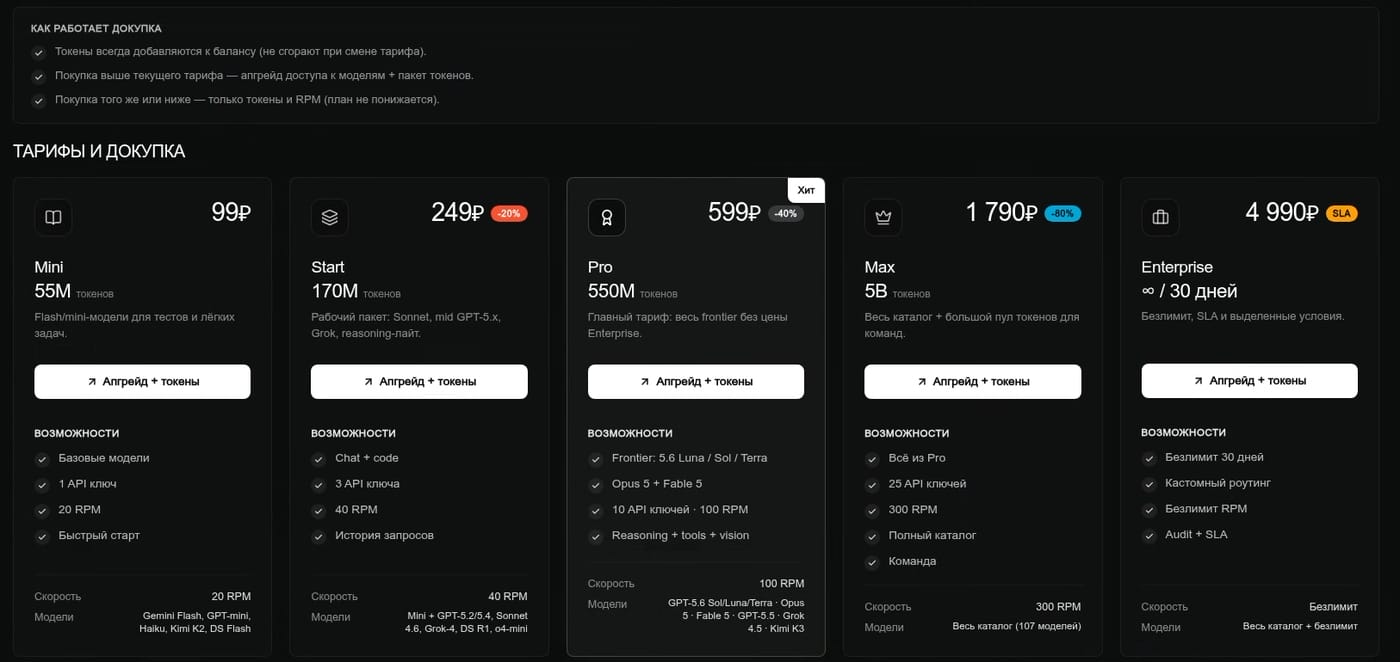
LLM ミキサーは、非常に低い料金で AI リソースへのアクセスを提供している。独自のプロキシ・インフラを使用し、窃取された API キーを介して顧客のプロンプトを、乗っ取ったサービスへ転送する仕組みである。
研究者は、このような中継インフラを複数確認した。その中には、月額 60ドルで無制限アクセスプランを販売する Jet Night や “newapi[.]pro” といったサービスが含まれる。
Google は、「別の攻撃者は、窃取したサードパーティの API キーを利用し、トークンルーティング・サービス “jet-night.com” を稼働させるため、8時間未満で 50万回を超える LLM API 呼び出しを実行した。つまり Jet Night は、約 100万ドルに相当するトークン利用料金を被害組織に負担させた」と述べている。
Source: Google
さらに Google は、UNC6993 と呼ばれる脅威クラスターを特定した。このクラスターは、ゲートウェイツールを使用して窃取した API キーを集約し、リクエストを分散処理しているとみられる。また、地下フォーラムを通じてアクセス権を販売している可能性が高い。
攻撃者たちがアクセス権を取得する手法は、公開または侵害されたクラウド認証情報/サービスアカウントキー/GitHub トークン/有効なセッショントークン/LLM API キーなどの悪用による。
攻撃者は侵害した環境内で、認証情報/ログ/データベース/シークレット管理システムを探索する。また、バックドア用アカウントの作成や、SSH キーの挿入を試み、永続的なアクセスを維持しようとする。
研究者が確認したものには、攻撃者による LiteLLM の脆弱性 CVE-2026-40217 の悪用もある。この脆弱性を悪用する攻撃者は、カスタムコードを使用するガードレールのテスト用エンドポイントを利用し、サーバ上で任意のコードを実行できる。
Google によると、被害組織のクラウド・インフラを悪用する攻撃者が、許可されていないプロキシ・エンドポイントやエージェント型 AI のワークロードをホストしていた事例もある。
研究者は、「たとえば、ある攻撃者はエージェントを有効化し、インターネットからアクセス可能なリバースプロキシを展開している。さらに、独自の Node.js プロキシ・パッケージを使用し、D1337-KAIROS という名称で提供される、複数の最先端 LLM と互換性のあるエンドポイントを公開していた」と説明している。
Google は、LLMjacking 攻撃への対策として、複数の取り組みを推奨している。その第一歩となるのは、Identity and Access Management (IAM) の優先的な強化と、サプライチェーンのセキュリティ確保である。
企業に推奨されるのは、機密性の高いキーやシークレットのローテーションと管理を可能にする、一元化されたシークレット管理プラットフォームの利用である。担当する役割や業務に必要な場合を除き、ユーザーに追加の権限を付与すべきではない。
Google は、「Cloud LLM サービスへのアクセスを含め、明示的に必要とされない、すべての権限の拒否を推奨している」と述べている。
組織が LLMjacking 攻撃を早期に検知し、被害を抑制し、攻撃そのものを防止する上で、フィッシング耐性のある多要素認証 (MFA) の適用/環境全体を包括的に可視化する監視ツールによる未承認の LLM および AI サービス (シャドー AI) の検出/API の利用量と支出額の上限設定などは有用である。
さらに、クラウドの監査ログと推論ログを有効化し、未承認のサービスの有効化/不審な認証情報の確認/異常な利用状況/ログ記録を無効化する操作などを監視する必要がある。
この記事は、AI 開発基盤である LiteLLM や Cloud LLM のアクセス権限を乗っ取る攻撃手法と、その防止策について解説するものです。公開された接続口や不十分な暗号鍵管理を突いた認証情報の奪取が背景に存在します。影響として、大量の不正リクエスト処理に伴う過大な利用料金の発生/インフラの不正転用/内部制御権限の奪取が生じる恐れがあります。対応策として、秘密鍵の厳重な一元管理/アクセス権限の最小化/API 利用量の上限設定が求められます。


You must be logged in to post a comment.