
Hacker claims millions of records stolen from corporate Azure tenants
2026/08/18 HelpNetSecurity — TheHatman として知られる脅威アクターについて、Hudson Rock は、McDonald’s/Vodafone/Kyndryl/Tata Consultancy Services (TCS) などの Fortune 500 企業から、複数の Azure 環境から数百万件の従業員レコードを取得したと主張している。この 1 週間にわたり、TheHatman はサイバー犯罪フォーラムへ大規模な社内従業員ディレクトリを相次いで投稿しており、これらのデータについて、被害組織の Azure テナントから直接取得したものだと主張している。
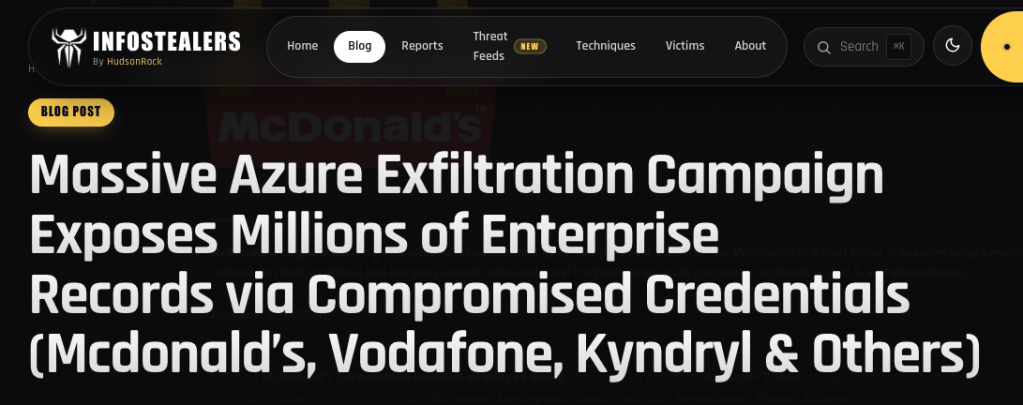
被害を受けたとされる組織には、McDonald’s/Vodafone/Kyndryl/TCS に加えて、HCL Technologies/InterContinental Hotels Group (IHG)/Gap Inc./Hexaware Technologies/Wyndham Hotels などが含まれる。
流出データは真正である可能性が高い
提供されているデータ量は膨大であり、McDonald’s が推定 170 万件で最多となり、それに続くのが TCS の約 80 万件、Vodafone の約 42 万 5,000 件、HCL の約 25 万件で、IHG/Kyndryl/Gap/Hexaware/Wyndham でも、それぞれ数千件から 17 万件以上のレコードが確認されている。
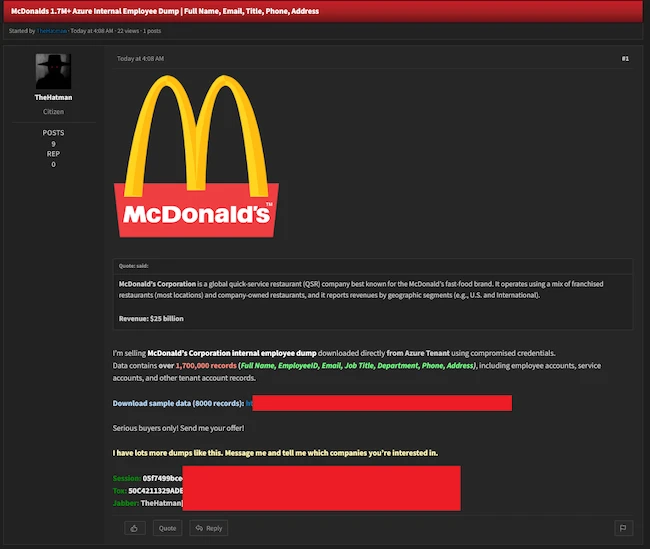
Hudson Rock の研究者がこれらの流出データのサンプルを調査したところ、企業の電子メール・アドレスや、標準的な Azure ディレクトリ・エクスポートと一致するフィールド名が確認され、データが真正である可能性が高いことが示された。Hudson Rock は、「このデータが真正である可能性は極めて高いが、このキャンペーンの実行方法などについては、決定的な結論には至っていない」と述べている。
研究者たちは、正確な侵入ベクターは依然として不明であるとしたうえで、この大規模なデータ流出の原因として、従業員のセッション・トークンを侵害する活発な情報窃取マルウェアへの感染/管理者アクセスの取得に成功した高度なフィッシング・キャンペーン/特定のテナント・ポータルにおける厳格な多要素認証 (MFA) の欠如/複数の環境にわたり過剰な読み取り権限を持つサードパーティ API/統合機能の悪用などを挙げている。
さらに、「これらの流出データの規模と速度から、初期アクセスの取得後に体系的かつ自動化された手法が使用されていることが示唆される」と付け加えている。
Hudson Rock によると、それぞれの流出データには、従業員 ID/役職/部門/マネージャーおよび直属の部下に関する情報や、グループ・メンバーシップ/サービス・アカウントが含まれており、一部にはグローバル管理者権限を持つアカウント名も含まれている。
研究者たちは、「サービス・アカウントとグローバル管理者の名前が露出している点が、特に懸念される。これらの情報は、組織に対する後続のソーシャル・エンジニアリング/スピア・フィッシング/標的型の権限昇格攻撃に向けた直接的な手掛かりになり得る」と警告している。
Hudson Rock は、これらの組織への侵入と、使用された認証情報の関連性について、決定的な確証は得られていないと指摘している。確認されているのは、名前が挙げられた企業の大半に関連する、侵害された Azure ログイン情報が、情報窃取マルウェアへの感染の結果として流通しているという点だけである。
研究者たちは、影響を受けた組織の規模が非常に大きいことから、このキャンペーンは Azure に存在するシステム全体のゼロデイ脆弱性ではなく、情報窃取マルウェアへの感染に起因する可能性が極めて高いと指摘している。さらに、「もし広範な脆弱性であれば、これらの Fortune 500 級の巨大企業だけではなく、小規模企業を含む、はるかに幅広い組織が影響を受けているはずである」と、彼らは説明している。
TCS が従業員データ露出の主張に対応
名前が挙げられたインドの TCS (Tata Consultancy Services) は、従業員データが露出した可能性を示す脅威インテリジェンス・アラートを受け、8 月 10 日にボンベイ証券取引所に声明を提出した。
同社は、自社システムまたは顧客環境が侵害されたことを示す信頼できる証拠は確認されていないとしたうえで、言及されている情報は 4 年以上前のものであり、氏名/ID/役職/連絡先情報などの基本的な従業員情報に限定されているとみられ、顧客データ/顧客システム/同社自身の運用システムが影響を受けたことを示すものはないと述べている。
TCS は、攻撃者が攻撃ベクターとしてパスワード・スプレーと多要素認証 (MFA) 疲労攻撃を使用したと主張していることについて、同社では 2 年以上にわたり、こうした攻撃手法に対する強力な防御策を導入していると説明している。また、「現時点のレビューに基づくと、これらの対策は引き続き有効であり、当社は環境を継続的に監視している。今後も、提供される新たな情報を評価し、必要に応じて適切な措置を講じる」と付け加えている。
脅威アクターによる大規模な社内ディレクトリ情報の不正取得が確認されました。 Microsoft Azure 上のデータが露出した背景として、情報窃取マルウェア感染によるログイン情報の流出や認証設定の不備が指摘されています。 従業員 ID /役職/部局情報/管理者アカウント名の流出/サービスアカウント情報の露出といった深刻な影響が生じており、さらなる標的型攻撃へ悪用されるリスクが高まっています。 対策として、セッションの無効化/厳格な MFA の適用/サードパーティ API 権限の定期的な見直し/アカウント権限の最適化が求められます。


You must be logged in to post a comment.