
Hackers exploit critical Atlassian flaw after public PoC release
2026/10/07 BleepingComputer — Jira/Confluence/Bitbucket などの Atlassian 製品群に影響を及ぼす深刻な脆弱性 CVE-2026-21589 が、認証を必要としない攻撃によって悪用されている。10月7日にセキュリティ企業 Previdian が、この活動をハニーポットネットワークで検出したのは、watchTowr の詳細な技術レポートが公開されてからわずか数時間後のことだった。この脆弱性を悪用する未認証の攻撃者が、対象ファイルの正確な名前とパスを把握している場合、アプリケーションの Web ルート・ディレクトリ内にある特定のファイルへのアクセスが可能になる。
10月5日 (月) に Atlassian が公表したのは、任意のファイルアクセスを可能にする脆弱性であり、次の 8 製品のセルフホスト型インスタンスに影響を及ぼすものだ。
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software Data Center
- Bamboo Data Center
- Crowd Data Center
- Crucible
- Fisheye
Atlassian がセキュリティ・アドバイザリで、セルフホスト型インスタンスを管理する Admin に警告しているのは、可能な限り早急にセキュリティ・アップデートを適用することだ。また、個々の顧客のインスタンスが侵害されているかどうかについて、同社では判断できないとしている。
Atlassian のアドバイザリ公開後に、セキュリティ企業 watchTowr は技術レポートを公開し、Crowd と統合された特定の環境で CVE-2026-21589 を悪用することで、Jira/Confluence/Bitbucket の管理者レベルのアクセス権を取得できることを示した。
Atlassian Crowd は、接続された Data Center アプリケーションに対して、集中型の ID 管理/シングルサインオン (SSO)/認証/認可/アクセス管理を提供する。
研究者が悪用を実証したのは、二重コロン :: をスラッシュ / へ変換する共有 Web リソース・ライブラリの脆弱性である。これを悪用して、プラグインのリソース・エンドポイント経由でディレクトリ・トラバーサルのリクエストを作成し、認証なしで保護されたアプリケーション・ファイルを取得した。
watchTowr の研究者は Jira/Confluence/Bitbucket でファイルの読み取りを確認したが、この手法により、Tomcat のアプリケーション・コンテキスト外へトラバーサルすることはできなかった。
Crowd と統合された Jira 環境では、攻撃者が WEB-INF/classes/crowd.properties から平文のアプリケーション認証情報を読み取り、Crowd の API を利用して Jira の管理者アカウントを作成できた。
ただし、この侵害経路が成立するのは、Crowd へ到達可能であり、アプリケーションに十分な権限が付与されている場合に限定される。その一方で研究者は、許可する IP アドレスのリストを指定しておけば、悪用が大幅に困難になると指摘している。
研究者は、「攻撃者は、任意のマシンを経由して横展開するか、Jira/Confluence/Bitbucket の SSRF に類似する機能を悪用して Crowd へ直接到達する必要がある」と説明している。
crowd.properties から漏えいした認証情報により、Crowd の ID 管理システムに対する管理者アクセスが達成され、攻撃者による新規ユーザーの作成と権限の変更が可能になる。
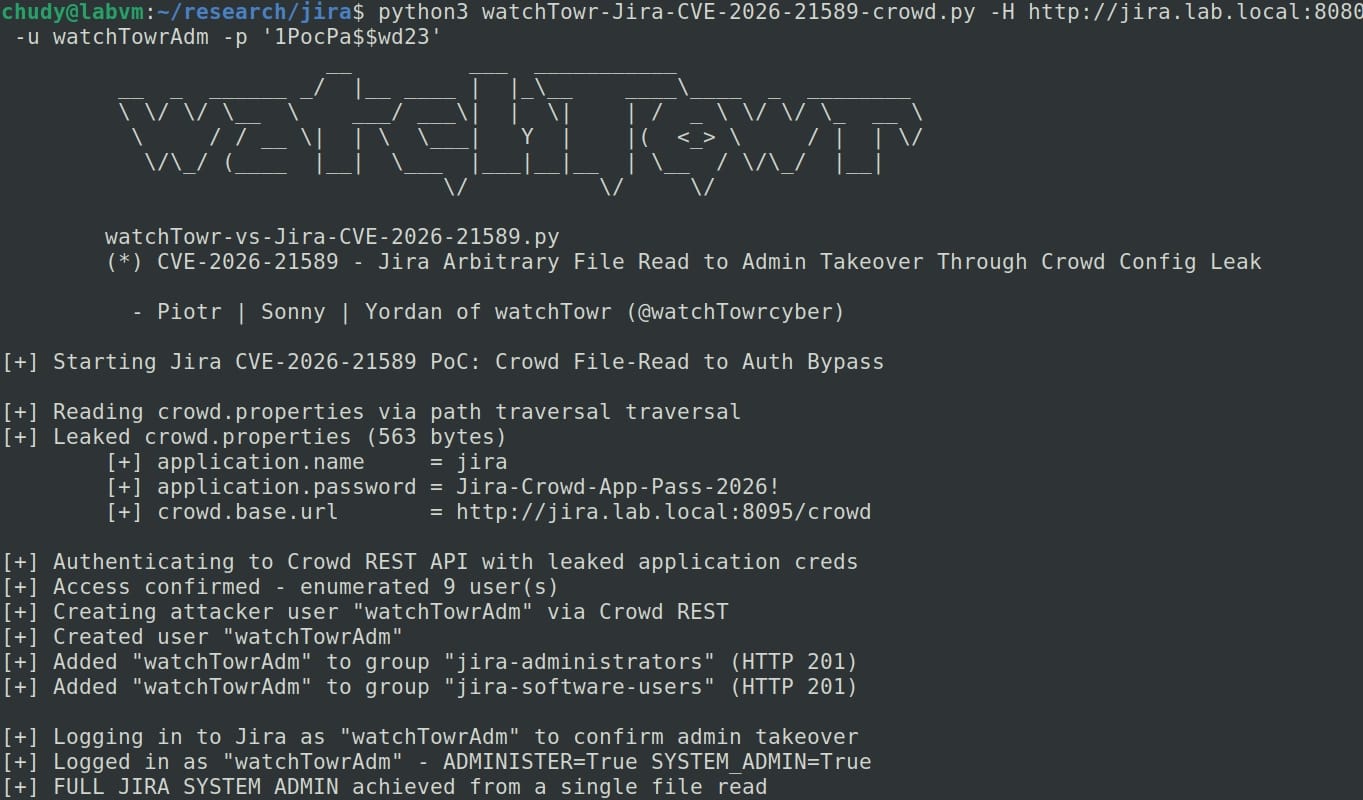
Source: watchTowr
Previdian によると、公開された技術的な詳細は、外部公開された脆弱なインスタンスを、攻撃者がスキャン/調査するのに十分な内容だった。
Previdian の Ryan Dewhurst は、「watchTowr が CVE-2026-21589 に関する詳細技術と PoC を公開してから 2 時間以内に、Previdian のハニーポット・ネットワークでは、この脆弱性を標的とする悪用の試みが観測され始めた。すでに Nuclei テンプレートも公開されており、脆弱なシステムを対象とするスキャンの自動化が大幅に容易になった」と、BleepingComputer に対して述べている。
これまでに同社は、38.60.157[.]86/146.70.187[.]234/159.26.119[.]225 という 3 つの IP アドレスからの試行を観測しており、これらをブロックすることを推奨している。
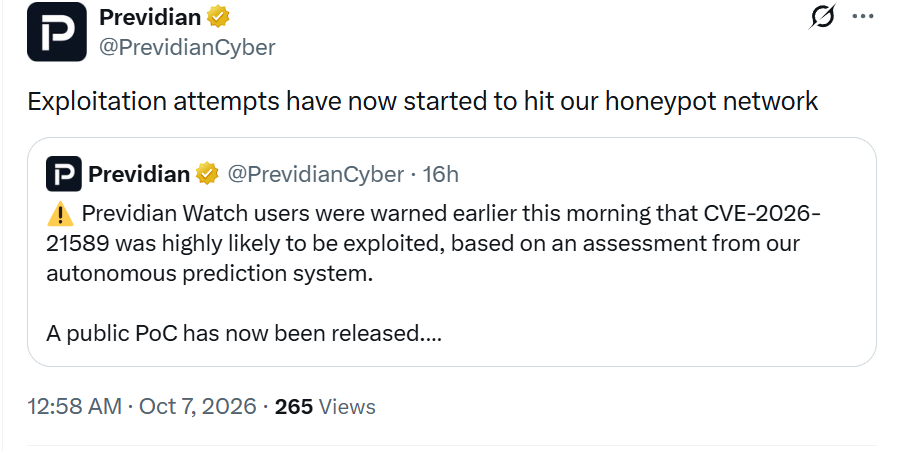
今後の数日から数週間にわたり、悪用活動が大幅に増加すると、Dewhurst は予測している。その要因として挙げられているのは、公開 PoC の登場直後から悪用の試みが急速に発生したこと/自動スキャン用テンプレートが利用可能になったこと/影響を受ける Atlassian 製品が広範囲に及ぶことである。
システム管理者に求められるのは、提供されているセキュリティ・アップデートを可能な限り早く適用するか、推奨されている緩和策を実施することである。
緩和策には、外部ネットワークからのアクセス制限に加えて、影響を受ける全製品で指定されたトラバーサル・パターンをブロックする Web Application Firewall (WAF) またはプロキシルールの追加、Confluence/JSM/Jira/Bamboo/Crowd に対する Tomcat RewriteValve ルールの適用、Bitbucket に対する URL 書き換えルールの適用が含まれる。
修正版/緩和策の詳細については、Atlassian のセキュリティ情報で確認できる。ユーザー・インスタンスにおける、脆弱性 CVE-2026-21589 の存在を確認するための無料スキャナ・ツールを、watchTowr は公開している。
Atlassian 製品群におけるセキュリティ欠陥 CVE-2026-21589 の悪用事例について解説する記事です。共有ライブラリにおけるパス変換処理の不備に伴い、保護されたファイルへの不正アクセス/特権アカウントの勝手な作成/設定情報の漏えい/システムの制御権限の奪取といった不具合が生じる危険性があります。対象となる製品は Jira Data Center (Jira Software Data Center/Jira Service Management Data Center)/Confluence Data Center/Bitbucket Data Center/Atlassian Crowd (Crowd Data Center) です。対応策として最新パッチの速やかな適用/アクセス経路の制限/遮断ルールの設定が求められます。


You must be logged in to post a comment.