
Hackers Exploit PHP2Shell Vulnerabilities to Gain Root Access on 25 Firewall Servers
2026/10/29 gbhackers — PHP2Shell の脆弱性と Linux カーネルの権限昇格の脆弱性を組み合わせて悪用する攻撃者が、米国政府関連の環境に属するとみられるサーバ 3 台を含む、合計 25台のサーバで root 権限を取得したと、Dream の研究者が報告している。 10月25日に発見されたこの攻撃は、外部に公開されたファイアウォールの管理インターフェイスへの侵入から始まり、認証情報の窃取/永続的なトンネル接続の確立/Active Directory の偵察へと段階的に進んでいった。
Dream が回収したものには、独自に実装されたエクスプロイトや攻撃対象の一覧、脆弱性の悪用ログ、侵害後の活動に使用された約 40 個のスクリプトなどがある。ファイアウォールのベンダー名と影響を受けるソフトウェアのバージョンは、セキュリティ上の理由から公表されていないが、すでにベンダーには通知済みであり、侵害は米国/日本/台湾/韓国で確認されている。
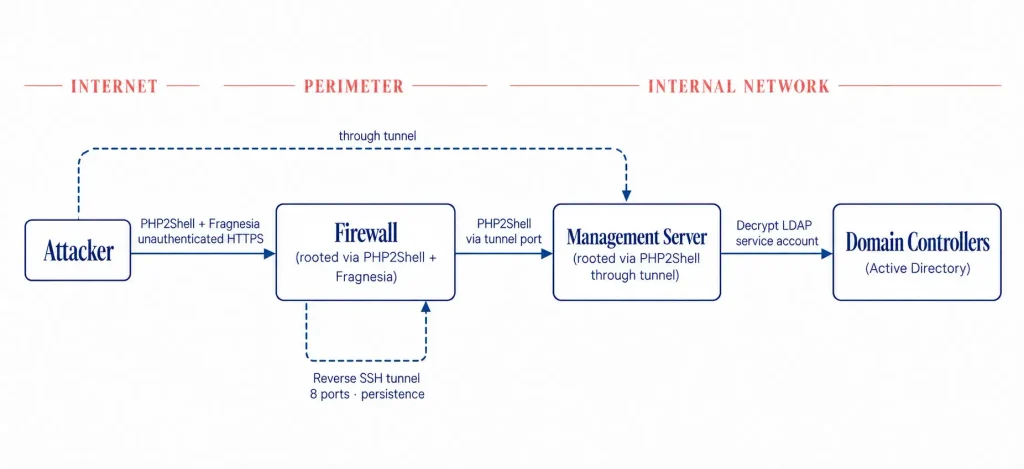
PHP2Shell のエクスプロイト・チェーン
最初の攻撃では、CVE-2026-109618 および CVE-2026-109619 に対応する PHP2Shell と、CVE-2026-46300 に対応する Fragnesia が組み合わされていた。このうち、独自に実装された PHP2Shell のエクスプロイトは、ファイアウォールの appweb 管理サーバ内にある PHP の session.upload_progress 機構を標的とし、メモリ破損を悪用して認証なしでコマンドを実行するものだった。
この攻撃は、単一のリクエストではなく、相互に連携する 4つの段階で構成されていた。攻撃者はまず、メモリを枯渇させるように細工したマルチパートリクエストを送信して PHP のメモリ割り当て動作を操作し、続いて情報漏えいを利用して HTTP レスポンスの Set-Cookie ヘッダーから libphp.so のポインタを取得し、その後のエクスプロイトに必要なメモリアドレスを算出した。
さらにメモリ負荷を高めることで、無効化された参照が残存する状態を作り出し、偽造した PHP の HashTable エントリを利用して、クリーンアップ処理のコールバック先に PHP の system() 関数を指定した。これにより、特権を持たない nobody アカウントの権限でコマンドが実行され、最後の悪用リクエストで Fragnesia も起動されたことで、root 権限への昇格が完了した。
一方、Fragnesia は Linux カーネルの XFRM ESP-in-TCP サブシステムを標的としており、回収された攻撃関連ファイルによると、ページキャッシュへの書き込みを利用して /etc/pam.d/su を変更し、認証を回避してパスワードなしで権限昇格できるようにしていた。この一連の攻撃により、15分以内に root 権限で動作する Web シェルが設置されたと、Dream は報告している。
FOFA を使用する攻撃者は、インターネット上に公開された約 19,000 台のファイアウォールを特定し、バージョンスキャンにより約 5,000 台の機器を絞り込んだ。さらに、地域とソフトウェアの条件で対象を選別した結果、悪用対象は 240 台となり、自動化された攻撃により当初 24台のファイアウォールで root 権限が取得され、103 バイトの PHP Web シェルが設置された。
侵害された境界防御機器のうち 2台は、米国政府関連の環境に属すると考えられるため特に注目されたが、そのうち 1台は後にシステムがクラッシュしたことが判明した。攻撃者は 2台目を侵害した後に、リバース SSH トンネルを確立するとともに SOCKS5 プロキシを構築し、systemd と rc.local を悪用する永続化によりアクセスを維持した。
このトンネルを通じて、内部のファイアウォール管理サーバにもアクセスできるようになった攻撃者は、同じ脆弱性の組み合わせを悪用して当該サーバを侵害し、その結果として root 権限が奪取されたサーバは合計 25台に達した。同様のファイアウォール管理システムの侵害でも、認証情報の窃取や偵察活動、内部ネットワークへの横展開が可能になっている。
攻撃者は管理サーバから LDAP サービスアカウントのパスワードを復号し、ドメインユーザーとグループの一覧を取得した。また、スクリプトを使用して、パスワード・スプレー攻撃/バックドア・アカウントの作成/Active Directory での権限昇格の可能性の分析/SAML 署名鍵の抽出も試みていた。
ただし、これらの試みが成功したかどうかは確認できておらず、ドメイン全体に及ぶ侵害が発生したかどうかも明らかになっていない。同様のファイアウォールを標的とした認証情報窃取キャンペーンも、外部に公開されたアプライアンスが認証・ID 管理基盤への侵入経路となり得ることを示している。
中国との関連を示唆する、中国語のプロンプト/UTC+8 のタイムスタンプ/FOFA の利用や、設定されていた DeepSeek および Kimi の AI モデルが確認されている。ただし、Dream は特定の攻撃者グループによる攻撃とは断定しておらず、インストールされていた AI ツールとスクリプトの一貫した構成は、AI による支援を示唆するが、AI が自律的に攻撃を実行したことを証明するものではない。
今回の調査結果が示すのは、ファイアウォールの管理インターフェイスへの外部アクセス制限の重要性と、境界防御機器が侵害された場合には、その先にある認証/ID 管理基盤へのアクセス状況の調査が必要になることだ。影響を受けた企業ネットワークでは、ファイアウォールの脆弱性を修正しただけで、攻撃を十分に封じ込めたと判断すべきではない。
PHP2Shell および Fragnesia の脆弱性の悪用を解説する紹介です。ファイアウォール製品の管理インターフェースを突いた不正アクセスにより、複数台のサーバーで root 権限が取得される問題が発生しました。背景には、公開された管理機器に対する自動化されたスキャン手法の存在があります。影響として、システム侵害や永続的な接続の確立、内部ネットワークへの横展開の懸念が生じています。対応策として、外部アクセスの制限や脆弱性の修正、認証基盤の調査が求められます。対象となる脆弱性には、CVE-2026-109618/CVE-2026-109619/CVE-2026-46300 が含まれます。


You must be logged in to post a comment.