
Hackers Started to Exploit Critical SAP Commerce Cloud, Still No Public PoC
2026/08/15 CyberSecurityNews — SAP Commerce Cloud に存在する最高深刻度の脆弱性 CVE-2026-58231 (CVSS 10.0) に対する公式のセキュリティ修正がリリースされた 3 日後に、脅威アクターたちによる活発な探索と悪用の試行が開始されている。この脆弱性を悪用する未認証のリモート攻撃者は、ユーザー操作や既存の権限を必要とせず、ネットワーク経由で任意のコードをリモート実行できる。公開 PoC が存在しない状況にもかかわらず、インターネット全体に及ぶ未認証のリモート攻撃トラフィックが、Defused のハニーポット・テレメトリで捕捉され始めたことから、修正公開後の早い段階で悪用が進められていることが分かる。
大規模なグローバル・デジタル店舗やサプライチェーン業務において、SAP Commerce Cloud は基盤として用いられている。したがって、侵害に成功した攻撃者が、バックエンド・データベース/取引処理基盤/高機密性の企業資産などを、完全な管理者権限で制御する恐れがある。
Defused のセンサーが観測した最初の悪用試行は、標準 Web ポート 443 上で外部公開されたアプリケーション・エンドポイントを標的とするものだ。その活動ログでは、米国の Charlotte Colocation Center (AS11402) に関連するホスティング・インフラから流入する攻撃トラフィックが確認され、その中でも送信元 IP アドレス “216.249.99[.]43” が際立っていた。
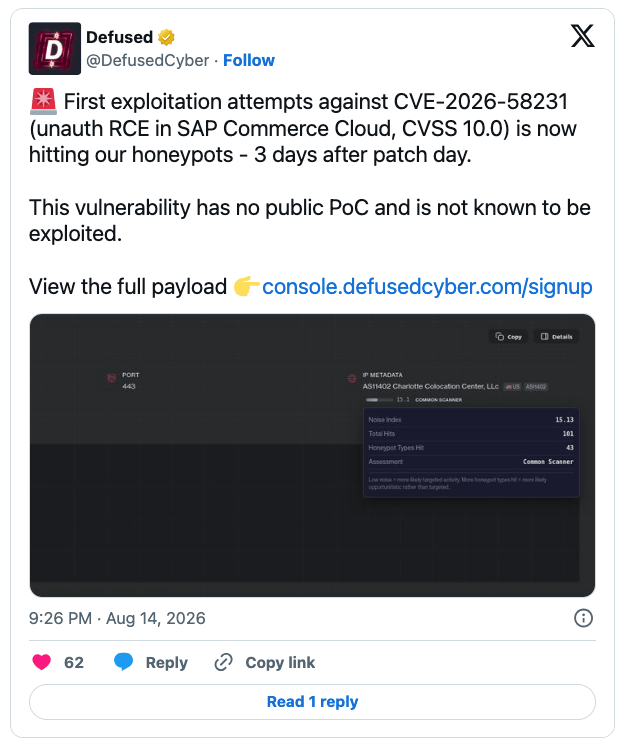
Defused の脅威インテリジェンス・エンジンは、初期に見られた攻撃群を自動化された大規模スキャンと分類している。それが示すのは、日和見的な脅威アクターたちが、脆弱な導入環境を特定するために、インターネットに公開された SAP の導入環境を体系的にスキャンしている状況である。公開された PoC エクスプロイト・コードは存在しないが、急速に実環境での悪用が観測されたことから、ベンダーがパッチをリリースした直後に、脅威アクターがリバース・エンジニアリングを開始した可能性が示唆される。
複雑な SAP 環境を運用する企業では、パッチ・テストのサイクルが長期化する場合が多く、日和見的な攻撃者やランサムウェア・オペレーターにとって有利な攻撃機会が生じる。脅威アクターたちは、Web シェルの展開/顧客の決済情報の流出/企業ネットワーク全体へのさらなる侵入に向けた永続的な足掛かりの確立を目的として、企業向けコマース・プラットフォームを繰り返し標的としている。
SAP の導入環境を管理するセキュリティ・チームにとって必要なことは、この活発な脅威を緊急性の高い問題として扱い、インターネットに公開されたすべての外部/内部インスタンスに対して、ベンダーが提供する公式アップデートを直ちに適用することである。管理者に求められるのは、外部ホストから管理サービスへ送信された異常な POST リクエストについて、Web サーバおよび WAF で受信ログを確認することである。
アップデートを迅速に適用できない組織には、外部へ公開された管理インターフェースを Virtual Private Network (VPN) 経由でのみアクセスできるようにし、厳格なアクセス制御リストを適用することで、攻撃への露出を低減することが推奨される。
グローバル規模でコマース基盤を支える企業向け製品 SAP Commerce Cloud には、外部公開された構成の深刻な仕様上の不備が存在します。未認証のリモート攻撃者による任意のコード実行/バックエンド・データベースの制御/決済情報の流出/企業ネットワークへの永続的な足掛かりの確立などが懸念されます。対応策は、公式アップデートの迅速な適用/Web サーバや WAF での異常な POST リクエストのログ確認/管理インターフェースの VPN 経由へのアクセス制限/厳格なアクセス制御リストの適用です。CVE-2026-58231 に対する適切な迅速対処が求められます。


You must be logged in to post a comment.