
SonicWall Fixes 4 SMA 1000 Vulnerabilities, Including Critical CVSS 10.0 SSRF Flaw
2026/10/13 gbhackers — SonicWall が公開したのは、SMA 1000 シリーズのアプライアンスに存在する 4 件の脆弱性に対するセキュリティ更新プログラムである。対象となる脆弱性には、CVSS スコアが 10.0 と評価される深刻なサーバサイド・リクエスト・フォージェリ (SSRF) も含まれている。この脆弱性が悪用されると、未認可の操作/OS コマンドの実行/悪意のあるアーカイブの展開/蓄積型クロスサイト・スクリプティング (XSS) に至る恐れがある。
2026年10月6日付のセキュリティ・アドバイザリ SNWLID-2026-0017 では、以下の 4 件の脆弱性が対象となっている。
- CVE-2026-102255
- CVE-2026-102256
- CVE-2026-102257
- CVE-2026-102258
一連の脆弱性の公開時点において、実環境での悪用を示す証拠は確認されていないと、SonicWall は説明している。
SonicWall SMA 1000 に 4 件の脆弱性
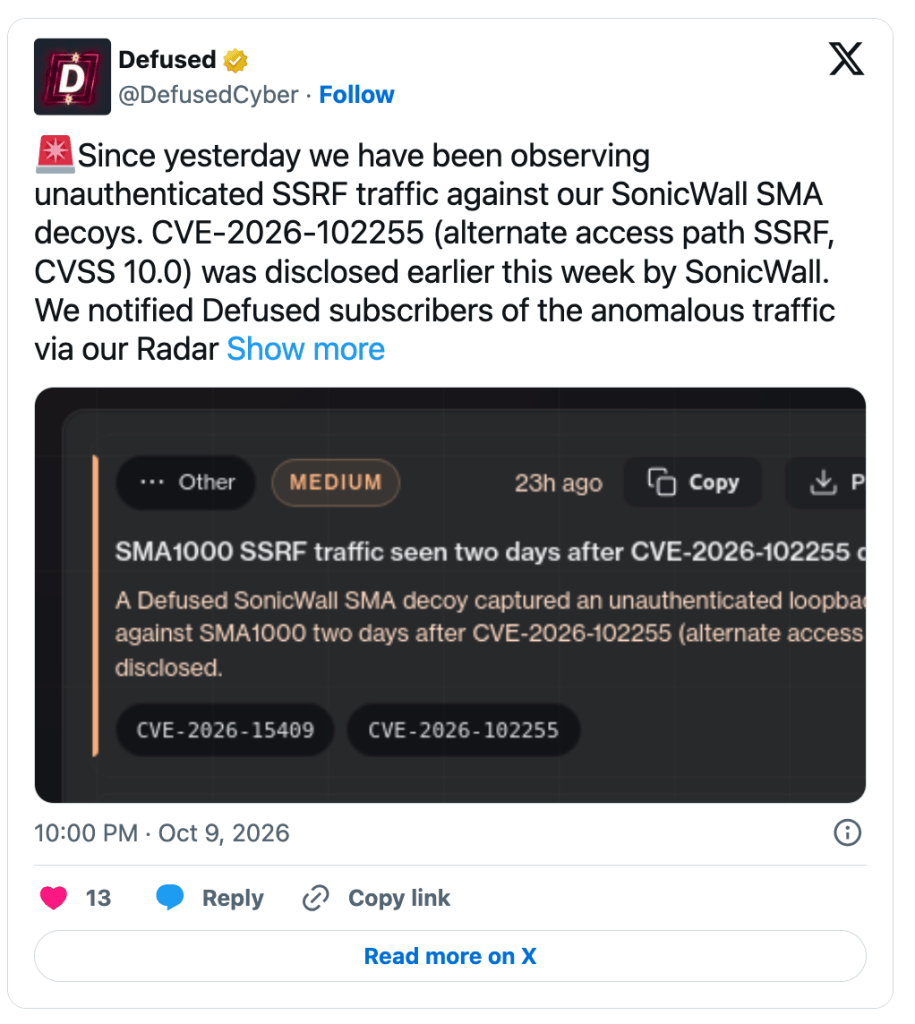
最も深刻な脆弱性 CVE-2026-102255 は、SMA 1000 アプライアンスの Work Place インターフェイスに影響する。想定外のアクセス経路によって、アプライアンスがフォワード・プロキシとして動作するという問題が生じる。この欠陥を突く未認証のリモート攻撃者が、標的デバイスを経由してリクエストを送信する可能性がある。セキュリティ・アドバイザリによると、この動作を悪用する攻撃者が、内部機能にアクセスし、未認可の操作を実行する恐れがある。
SonicWall は、この脆弱性を CWE-918 (SSRF) と、CWE-441 (意図しない仲介者として動作する問題) に分類しているが、後者は混乱した代理人 (Confused Deputy) とも呼ばれる。
CVE-2026-102255 の CVSS ベクターが示すのは、ネットワーク経由で悪用が可能であり、攻撃の複雑さは低く、必要な特権やユーザーの操作も不要という評価である。また、影響範囲 (Scope) は変更ありとされ、機密性/完全性/可用性のすべてに高い影響が及ぶと評価されている。
2つ目の脆弱性 CVE-2026-102256 は、CVSS スコア 7.8 の OS コマンド・インジェクションの欠陥である。認証済みの管理者に対して任意の OS コマンド実行を許し、リモート・コード実行が引き起こされる可能性がある。ただし、SonicWall が説明する攻撃シナリオでは、リモートからの認証済み攻撃が想定されているが、CVSS ベクターでは攻撃元区分がローカル、必要な権限が低いと評価されているため、両者を区別して理解する必要がある。
3つ目の脆弱性 CVE-2026-102257 は、CVSS スコア 7.2 の Zip Slip 欠陥であり、Appliance Management Console (AMC) に影響する。細工されたアーカイブを処理する際に、本来の展開先ディレクトリ外にファイルが作成され、リモート・コード実行につながる可能性がある。ただし CVSS ベクターでは、悪用に際して高権限が必要とされている。
4つ目の脆弱性 CVE-2026-102258 (CVSS 5.5) も、管理インターフェイスに影響する欠陥である。認証済みの管理者が保存する悪意の JavaScript が AMC 内で実行され、蓄積型クロスサイト・スクリプティング (XSS) が発生する可能性がある。
影響を受けるバージョンと必要なアップデート
影響を受ける SMA 1000 シリーズのモデルは、以下のとおりである。
- SMA 6210
- SMA 7210
- SMA 8200v
以下のプラットフォーム・ホットフィックス・バージョン以前のリリースを使用している環境が影響を受ける。
| リリース系列 | 影響を受けるバージョン | 修正済みバージョン |
|---|---|---|
| 12.4.3 系 | 12.4.3-03526 以前 | 12.4.3-03670 以降 |
| 12.5.0 系 | 12.5.0-02952 以前 | 12.5.0-03082 以降 |
SonicWall が強く推奨するのは、それぞれのリリース系列に対応する、修正済みバージョンへのアップグレードである。このアドバイザリでは回避策が提示されず、MySonicWall ポータルからのホットフィックスのダウンロードが顧客に案内されている。なお、SonicWall ファイアウォールの SSL-VPN 機能と SMA 100 シリーズ製品は、今回の脆弱性の影響を受けない。
脆弱性の報告者について SonicWall は、SSRF と OS コマンド・インジェクションを報告した Anthropic の研究者 Benoit Sevens に謝意を表している。Zip Slip に関しては、Brian Mariani が Trend Micro の Zero Day Initiative (ZDI-CAN-28924) を通じて報告し、蓄積型 XSS についても DigitalCanion SA が同氏を貢献者として挙げている。
今回の記事は、組織の境界防御を担うリモートアクセス製品の安全管理に関する内容を取り上げています。SonicWall SMA 1000 (SSRF) などの脆弱性である CVE-2026-102255/CVE-2026-102256/CVE-2026-102257/CVE-2026-102258 は、外部からの不適切なリクエスト処理や管理者権限の不備などに起因する背景があります。これらを放置した場合、システム内部への不当なアクセス/意図しないコマンド実行/管理画面での不正スクリプト処理などの深刻な影響が生じるおそれがあります。予期せぬ侵害を防ぎ、安全な運用を維持するためには、公式ポータルから提供されている修正版へのアップデートの適用が推奨されます。


You must be logged in to post a comment.