
Criminal IP Introduces AITEM as the Next Evolution of Attack Surface Management
2026/10/10 BleepingComputer — サイバー脅威インテリジェンス・プラットフォーム「Criminal IP」を提供する AI SPERA は、シンガポールで開催される GovWare 2026 に参加した。同社が提供する脅威インテリジェンスと攻撃対象領域を可視化する機能により、世界中のセキュリティチームは、より的確な意思決定を行える。セキュリティ運用が単なる資産の発見から、外部に露出したリスクの把握/優先順位付け/対応へと移行する中、同社は次世代の攻撃対象領域管理を目指す仕組みとして、AITEM (AI-Powered Threat Exposure Management:AI を活用した脅威エクスポージャー管理) である。
可視化から対応へ:ASM が進化する必要性
従来の ASM ツールは、サーバ/ドメイン/IP アドレス/管理パネルなど、インターネットに公開された資産を把握し、攻撃者に悪用される前にリスクを特定するという重要な役割を果たしてきた。しかし、これからは、資産の発見だけでは不十分である。
AI SPERA の最高経営責任者である Byungtak Kang は、「脅威の発見と対応は異なる課題であり、より安全なサイバー空間を構築するには、可視化から具体的な行動へと移行する必要がある」と述べている。
また、現在の組織は、これまで以上に高い可視性を確保しているが、判明したリスクへの対応と適切な優先順位付けに苦慮しているケースが少なくない。セキュリティチームが最も重要な露出リスクに対応するには、AI によるノイズの除去/関連情報の充実/調査支援が必要になる。つまり、このステップの確立により、得られた知見から実効性のある行動へとつなげられると、同社は説明している。
AI によって攻撃の実行が容易になる中、外部公開された資産の迅速な特定と標的化を、脅威アクターたちは実現している。そこでも用いられているのは、AI を悪用した自動スキャン/脆弱性の発見/公開 PoC 情報に基づくエクスプロイト・コードの開発などである。つまり、脅威の検出から対応までのギャップが、これまで以上に重要な問題となっている。したがって、防御側に求められるのは、単なる可視性の確保ではなく、迅速な対応となる。
AITEM:攻撃対象領域管理の次なる進化
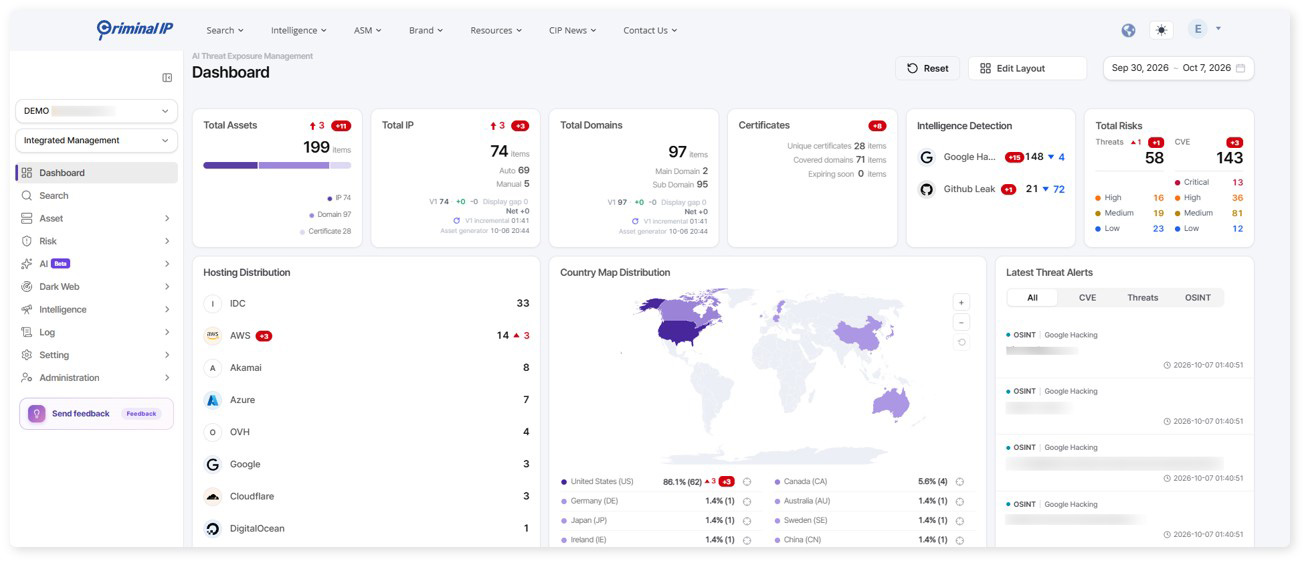
AITEM は、Criminal IP の脅威インテリジェンスを基盤に、従来の ASM が対象としてきた外部資産のインベントリ管理を超えて、脅威エクスポージャーを包括的に管理する。そのために、管理対象に取り込まれる情報は、オープンソース・インテリジェンス (OSINT)/ダークウェブ上のデータ/内部インフラ/シャドー AI/漏えいデータ/新たに発見された脆弱性などである。
さらに、資産の発見や一律的なリスク・スコアの提示にとどまらず、セキュリティチームによる調査/優先順位付け/対応に必要な関連情報と、断片化した検出結果を結びつけるよう設計されている。
露出リスク管理のライフサイクル全体に AI を活用
AITEM は、露出リスク管理の4つの段階に AI を適用する。
- 検出 (Detect):新たに出現した脅威や脆弱性を、組織の環境に存在する製品/サービス/資産と関連付ける。
- 調査 (Investigate):自然言語による検索/質問を通じて、資産/露出リスク/脆弱性/セキュリティ上の検出結果を調査できるようにし、関連情報を一元的に集約する。
- 優先順位付け (Prioritize):ベンダーが提供する一般的なリスク・スコアだけに依存せず、組織が定義したリスク評価基準に対して、実環境での悪用可能性や攻撃者の活動状況を組み合わせることで露出リスクを評価する。
- 自動化 (Automate):優先順位付けされた検出結果を、アラート/チケット/ワークフロー内の処理へと変換し、適切な担当チームに振り分けることで、重大な露出リスクの検出から、次のステップである対応へとつなげる。
脅威インテリジェンスを中核に
AITEM は Criminal IP の脅威インテリジェンスを基盤として、脆弱性データだけでは把握できない実環境の資産や脅威活動に関する情報を、露出リスク管理に取り込む。具体的には、オープンポート/外部公開されたサービス/脆弱性/関連インフラ/不正利用の履歴/スキャナーの活動/脅威アクターに関する情報/悪意のインフラの情報などを統合することで、資産の外部への露出状況だけでなく、関連する脅威活動や重要性も、セキュリティチームが把握できるようにする。
これは Criminal IP が目指す ASM の進化を具体化したものであり、外部公開される資産のインベントリ管理を超えて可視化の範囲を拡張し、関連情報に基づく調査/優先順位付け/対応へと、露出リスクの発見を結びつけるものである。
GovWare 2026:可視化から脅威ハンティングへ
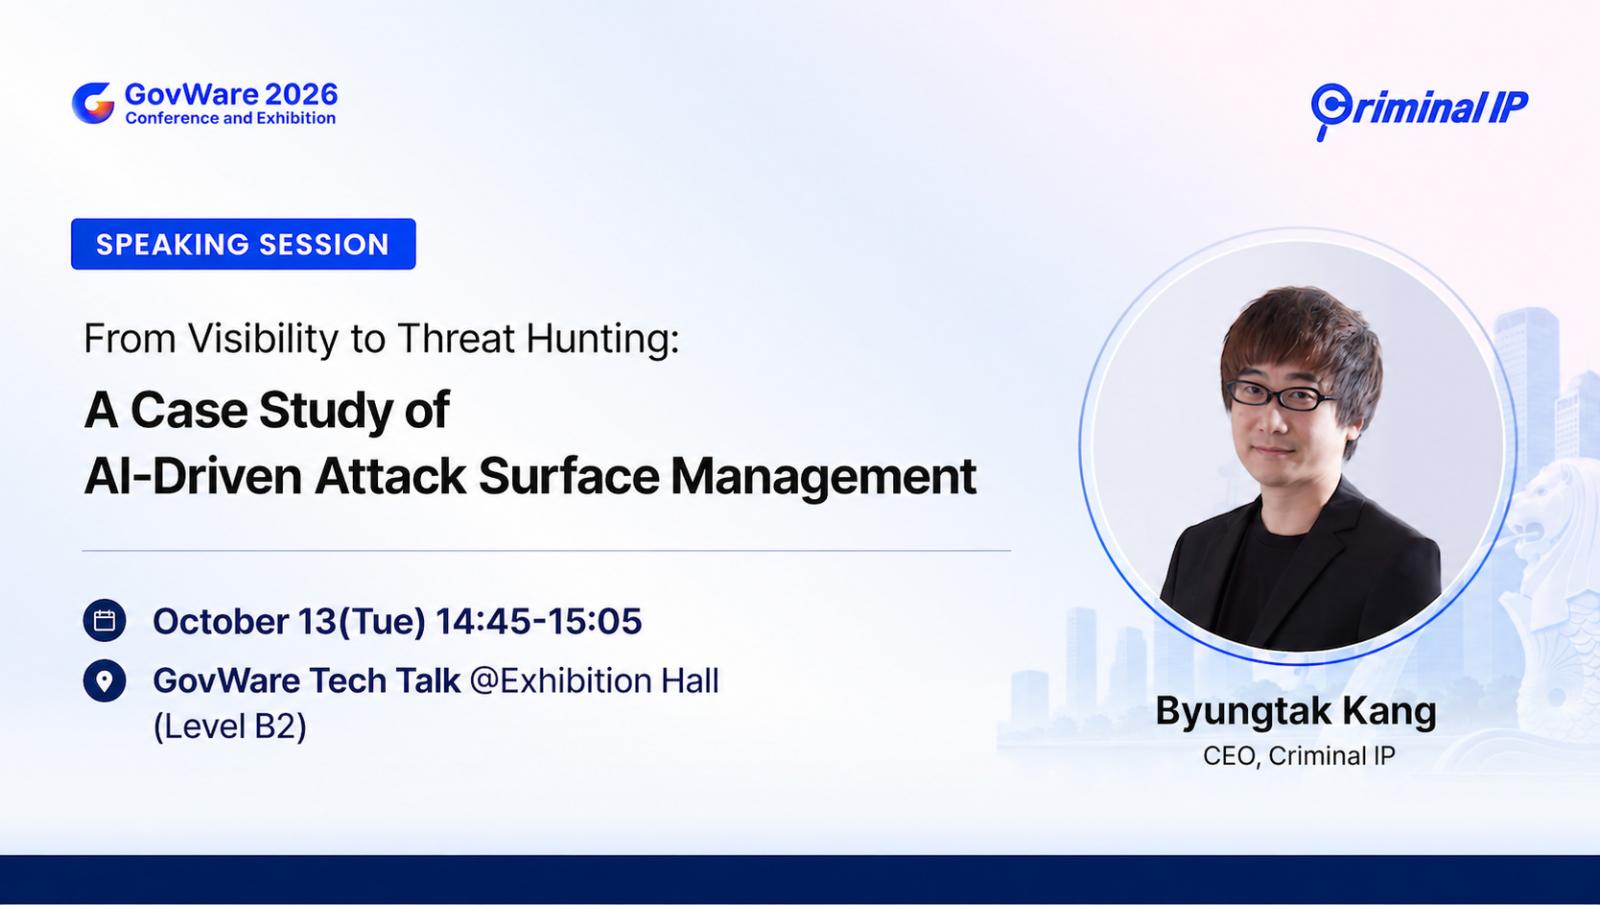
GovWare 2026 では、AI SPERA の最高経営責任者である Byungtak Kang が、「From Visibility to Threat Hunting: A Case Study of AI-Driven Attack Surface Management (可視化から脅威ハンティングへ:AI 主導の攻撃対象領域管理に関するケーススタディ)」と題した講演を行う予定である。
このセッションでは、実際の事例をもとに、より迅速な調査や効果的なセキュリティ運用に対して、脅威インテリジェンスと攻撃対象領域の可視化が貢献する理由が説明される。また、露出リスクを単に発見する段階から、その背景や重要性を理解し、具体的な対応につなげる段階への移行についても取り上げる。
セキュリティ業界全体で進む変化
Criminal IP が AITEM を通じて目指す方向性は、世界のセキュリティ業界で進んでいる、AI を活用したセキュリティ運用への移行を反映するものだ。RSAC 2026 では、エージェント型 AI/AI を活用したセキュリティ運用センター (AI SOC)/シャドー AI が主要テーマとして浮上した。また、主要なセキュリティベンダーの方向性も、個別に運用されてきたセキュリティツールを統合し、AI 主導のセキュリティ運用へと移行している。
Kang は、「いまの ASM における競争は、最も多くの資産を誰が発見できるかという問題を超えたレベルにある。今後において重要になるのは、誰がより迅速にリスクを評価し、効果的に対応し、組織全体を動かせるかという視点である。反復的な分析作業は AI が担い、人間が集中すべきは判断/説明責任/優先順位付けになっていく」と述べている。
AI SPERA の Criminal IP について
AI SPERA の Criminal IP は、世界中のセキュリティチームに対して、意思決定に活用できる脅威インテリジェンスと攻撃対象領域管理のソリューションを提供する、サイバー脅威インテリジェンス・プラットフォームである。
世界中のインターネットを継続的にスキャンし、IP アドレス/ドメイン/URL/攻撃インフラに関する脅威の兆候を収集/集約するとともに、悪意のある活動を示す指標/既知の脆弱性/外部公開された資産/攻撃者の行動などに背景情報を付加している。
Criminal IP が掲げる使命は、組織が自らのサイバー環境を正確に可視化できるようにし、攻撃者に先手を打つために必要なインテリジェンスを提供することで、脅威の検出と対応を迅速化することにある。
インターネット上の公開資産が増加する現代において、自動化された手法による迅速な攻撃が深刻な課題となっています。このような傾向の中、Criminal IP が紹介する AITEM (AI-Powered Threat Exposure Management) は、従来の資産の把握や単一のスコア提示にとどまらず、露出リスクの検出/調査/優先順位付け/自動化を統合して対策する仕組みとなっています。組織が直面する対応の遅れやリソース不足に対して、AI を活用した一元的な管理体制が運用時の負担を軽減します。サイバー空間における安全性を継続的に維持し、攻撃者に先手を打つ防衛体制を構築するためには、先進的な脅威インテリジェンスを基盤とした露出リスク管理の導入が求められます。


You must be logged in to post a comment.