
Flax Typhoon Exploits Five Flaws as CISA Sets October 11 Deadline for Federal Agencies
2026/10/09 TheHackerNews — 10月8日に米国の Cybersecurity and Infrastructure Security Agency (CISA) が公表したのは、中国に関連する脅威アクター Flax Typhoon によって悪用された 5 件の脆弱性の情報と、Known Exploited Vulnerabilities (KEV) カタログへの追加である。対象となる脆弱性は、ProFTPD/ONLYOFFICE Docs/Strapi/Apache Struts/ISC BIND に存在する、古い脆弱性である。
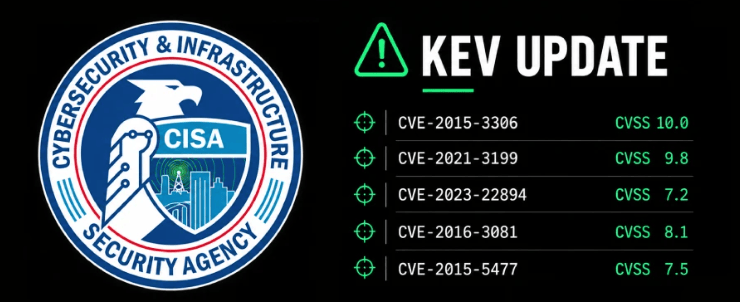
- CVE-2015-3306 (CVSS 10.0):ProFTPD に存在する不適切なアクセス制御の脆弱性。リモートの攻撃者が
site cpfr/site cptoコマンドを使用し、任意のファイルを読み書きする可能性がある。 - CVE-2021-3199 (CVSS 9.8):ONLYOFFICE Docs に存在するパストラバーサルの脆弱性。JSON Web Token (JWT) が使用されている場合に、画像アップロード・パラメータに含まれる
/..シーケンスを介した、リモートコード実行が引き起こされる可能性がある。 - CVE-2023-22894 (CVSS 7.2):Strapi に存在する機密情報の平文での保存の脆弱性。管理パネルにアクセスする攻撃者が、クエリ・フィルタを通じて機密性の高いユーザー情報を取得する可能性がある。
- CVE-2016-3081 (CVSS 8.1):Apache Struts に存在するコマンド・インジェクションの脆弱性。Dynamic Method Invocation が有効化されている場合に、リモートの攻撃者が
method:プレフィックスを通じて任意のコード実行を引き起こす可能性がある。 - CVE-2015-5477 (CVSS 7.5):ISC BIND に存在する到達可能なアサーションの脆弱性。リモートの攻撃者が TKEY クエリを悪用し、サービス拒否 (DoS) を引き起こす可能性がある。
今回の 5 件の脆弱性の追加は、オーストラリア/カナダ/日本/ニュージーランド/スペイン/英国/米国が共同アドバイザリを公開した時期と重なっている。このアドバイザリは、中国に拠点を置くサイバー・セキュリティ企業 Integrity Technology Group が支援する攻撃について警告している。
これらの攻撃活動では、上記の 5 件を含む計 8 件の脆弱性が標的とされ、組織への初期アクセスの確保/機密データの窃取に利用されていたことが確認されている。この侵害で実行されたのは、スキャンツールを用いた脆弱性の悪用/クロスサイト・スクリプティング (XSS) 攻撃/Microsoft Exchange サーバに対するパスワードスプレー攻撃などである。また、VPN ソフトウェアを通じて永続性を確立し、スクリプトを使用してメール/認証情報を外部に流出させていた。
なお、残る 3 件の脆弱性は、すでに KEV カタログに登録されている。
- CVE-2014-6278:GNU Bash に存在する OS コマンド・インジェクションの脆弱性(別名 Shellshock)。2025年10月に追加。
- CVE-2019-11510:Ivanti Pulse Connect Secure に存在する任意のファイル読み取りの脆弱性。2021年11月に追加。
- CVE-2021-22205:GitLab Community Edition/Enterprise Edition に存在するリモートコード実行の脆弱性。2021年11月に追加。
CISA の Acting Executive Assistant Director である Chris Butera は、「中国政府に関連する攻撃者は、運用技術 (OT) システムを含む重要インフラのネットワーク内で、引き続き足場を確保しようとしている。その目的は、自らが選んだタイミングで、重要な機能を妨害することにある」と述べている。
これらの脆弱性が実環境で悪用されていることを受け、米国の連邦政府機関に義務付けられたのは、2026年10月11日までに必要なパッチを適用するか、影響を受ける製品の使用を中止することである。
CISA KEV カタログに Flax Typhoon 悪用の脆弱性 5 件が追加された件について解説する記事です。設定不備や検証漏れの放置に伴い、侵入の足掛かり確立/内部データ流出/システム動作妨害といった不具合が生じる危険性があります。対象となる CVE は CVE-2015-3306/CVE-2021-3199/CVE-2023-22894/CVE-2016-3081/CVE-2015-5477 です。対象となる製品は ProFTPD/ONLYOFFICE Docs/Strapi/Apache Struts/ISC BIND です。対応策として更新プログラムの即時適用/影響製品の利用停止が求められます。


You must be logged in to post a comment.