
Max severity SonicWall SMA1000 flaw now exploited in attacks
2026/10/09 BleepingComputer — SonicWall SMA1000 アプライアンスの脆弱性 CVE-2026-102255 は、10月6日 (火) に修正された、深刻度が最高レベルの脆弱性であるが、すでに攻撃者に悪用されている。この脆弱性 CVE-2026-102255 は、SMA1000 の 6210/7210/8200v モデルに搭載された Appliance WorkPlace インターフェースに影響する。ただし、SMA 100 シリーズ製品/SonicWall ファイアウォール上で動作する SSL-VPN は影響を受けない。
SonicWall は、「この経路を悪用する未認証のリモート攻撃者は、アプライアンスに悪意のリクエストを送信させ、内部機能にアクセスすることで、不正な操作を実行する可能性がある」と説明している。
10月6日に公開したアドバイザリで同社は、この脆弱性が実環境で悪用されているとは明示していなかった。その一方で、10月9日に Previdian の創設者でセキュリティ研究者である Ryan Dewhurst は、同社のハニーポット・ネットワークで、CVE-2026-102255 に一致する悪用の試みを検出したと、BleepingComputer に語った。
Dewhurst は、「これらのリクエストは、WorkPlace Extraweb インターフェースを標的としており、細工した OPTIONS リクエストを使用して、アプライアンス内部の CouchDB サービス 127.0.0.1:5984 へのアクセスを試みた。ペイロードは CouchDB のデザイン・ドキュメントに移動し、その _rewrite 関数を呼び出そうとしていた。同時に、認証情報 admin:admin を含む HTTP Basic Authorization ヘッダも送信していた」と述べている。
さらに同氏は、「この脆弱性は、2026年7月/9月に公表された、以前の SSRF 脆弱性と同じ WorkPlace インターフェイスに影響を及ぼす。ただし、今回の脆弱性においては、異なる悪用手法が使用されている。観測された活動は、実際の悪用の試みと一致しているが、これらの試みが、実際にシステムの侵害に成功したかどうかは確認できていない」と付け加えた。
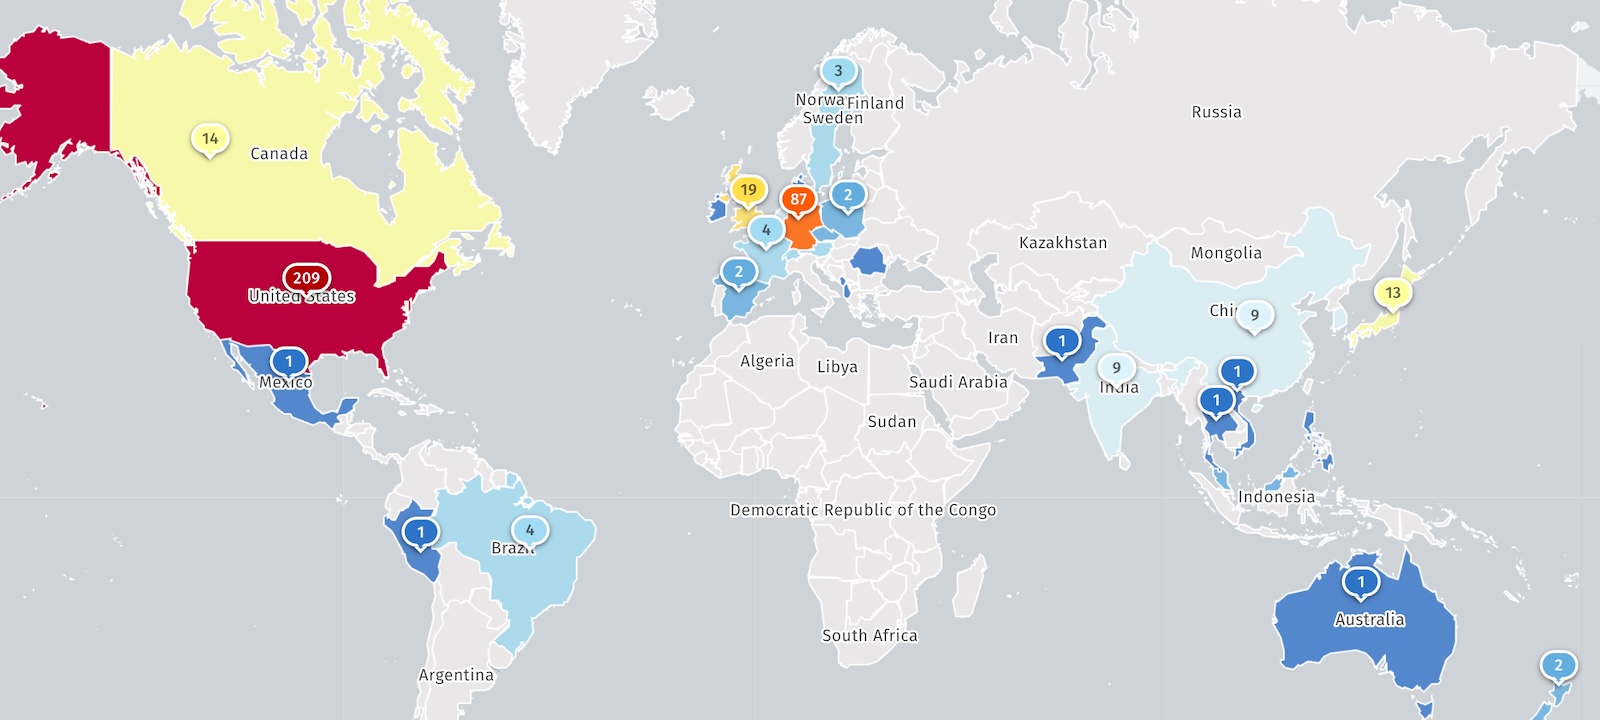
インターネット上の脅威を監視する Shadowserver は、外部公開された 400 台以上の SMA1000 アプライアンスを追跡している。ただし、そのうち何台がハニーポットであるか、すでにパッチ適用済みであるかどうかは、情報として提供されていない。
企業向けのセキュア・リモート・アクセス・ゲートウェイである SMA1000 は、攻撃者の標的になることが多い。多くの MSSP/大企業/政府機関が、社内アプリケーションや企業ネットワークへの VPN アクセスに、このアプライアンスを使用している。
たとえば 2026年7月には、脅威アクターが SMA1000 の 2 件のゼロデイ脆弱性 CVE-2026-15409/CVE-2026-15410 を数週間にわたって悪用し、脆弱な VPN アプライアンスに独自のマルウェアである Sou5/OrangeTail/RootRun をインストールしていた。
その後に、米国 Cybersecurity and Infrastructure Security Agency (CISA) は、これらの攻撃の一部がランサムウェア・グループに関連していると指摘した。
9月にも SonicWall は、攻撃者が新たな 2 件のゼロデイ脆弱性を連鎖的に悪用し、脆弱な SMA1000 ゲートウェイ上でリモートコードを実行していると顧客に警告した。対象となったのは、脆弱性 CVE-2026-83548/CVE-2026-83549 である。
過去 4 年間に CISA は、SonicWall の脆弱性 19 件を実環境で悪用が確認された脆弱性のカタログに追加しており、そのうち 13 件はランサムウェア・グループによる悪用が確認されたものとしている。
SonicWall 製リモートアクセスゲートウェイにおける深刻な欠陥 CVE-2026-102255 について解説する記事です。管理インターフェイスでの検証不備に伴い、未認証の第三者による内部データアクセス/設定変更/不正操作といった不具合が生じる危険性があります。対象となる CVE は CVE-2026-102255/CVE-2026-15409/CVE-2026-15410/CVE-2026-83548/CVE-2026-83549 です。対象となる製品は SonicWall SMA1000 です。対応策として修正パッチの適用/公開アクセスの制限が求められます。


You must be logged in to post a comment.