
N-able patches max severity N-central flaw amid ongoing attacks
2026/09/07 BleepingComputer — N-able が公表したのは、同社の N-central Remote Monitoring and Management (RMM) Platform に影響を及ぼす、深刻度が重大なリモート・コード実行 (RCE) 脆弱性 CVE-2026-86218 に関する情報と緊急修正プログラムのリリースである。数多くの IT 部門/マネージド・サービス・プロバイダー (MSP) が、N-central Platform の Web ベースの集中管理コンソールを用いて顧客のネットワークとデバイスを監視/管理/保守していることから、この脆弱性の影響は広範囲に及ぶ可能性がある。
この RCE 脆弱性 CVE-2026-86218 を悪用する権限を持たない攻撃者は、インターネットへ公開された未パッチの N-central インスタンスに対し、複雑性の低い攻撃を介して悪意あるコードを実行できる。これに対し、2026年9月5日 (土) の時点で N-able は N-central 2026.3 Hotfix 4 をリリースしてこの脆弱性に対処し、顧客に対して可能な限り早急に修正プログラムを適用するよう求めている。
N-able は、「現時点で、本番環境における、この脆弱性の悪用は確認されていないが、未パッチのシステムは引き続きリスクにさらされている。オンプレミスで N-central を運用している顧客は、環境を保護するため、直ちに N-central 2026.3 HF4 へアップグレードする必要がある」と述べている。
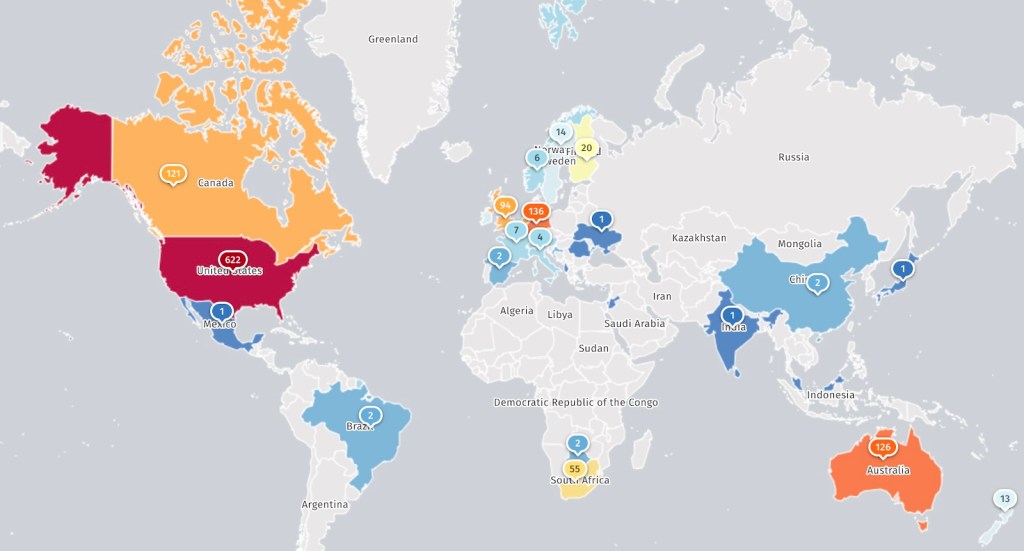
その一方で、サイバーセキュリティ分野の非営利団体 Shadowserver Foundation は、インターネットへ公開された約 1,500 台の N-central サーバーを追跡しており、その大半が米国/欧州に存在することを示している。
実環境での悪用を示唆する情報
現時点で N-able は、CVE-2026-86218 が悪用されていることを確認していないが、サイバーセキュリティ企業 Huntress は、この脆弱性を潜在的なゼロデイとして指摘している。
Huntress は、攻撃者が認証を回避することで脆弱な N-central Platform を完全に掌握できる可能性があるとして、週末に修正プログラムが提供された深刻度が High の 2 件の脆弱性 CVE-2026-86206/CVE-2026-86207 についても懸念を示している。9月5日のアップデートで公開された、これらの脆弱性が、当社の顧客のパッチ適用済みの本番環境で悪用された可能性を排除できないと述べている。
Huntress は、「侵害された N-central Server のログは、すでにローテーションされているため、今回新たに公開された CVE が、その事例で悪用された脆弱性だったかどうかについても判断できない。オンプレミスの N-central ユーザーは、直ちに HF4 を適用する必要がある。HF3 を実行しているシステムは、今回新たに公開された脆弱性の影響を引き続き受ける」と警告している。
1 年前にも N-able は、N-central の 2 件の脆弱性 CVE-2025-8875/CVE-2025-8876 に対応するセキュリティ更新プログラムをリリースしたが、これらの脆弱性は攻撃者により実際の環境で悪用されていた。
その数日後、CISA は連邦政府機関に対し、1 週間以内にシステムへ修正プログラムを適用するよう命じている。その一方で Shadowserver も、進行中の攻撃からシステムを保護することを優先するよう、すべての民間のセキュリティ・チームに求めていた。このとき判明したのは、880 台の N-central サーバーが、これら 2 件の脆弱性を悪用する攻撃にさらされていたことである。
遠隔管理ツールの N-able N-central Platform において、認証を必要としない権限で不正なプログラムを動かされる危険が指摘されています。権限のない攻撃者がWebコンソールを介して侵入し、組織のネットワークや端末全体を完全に操作してしまう恐れがあります。運用環境の侵害/情報の奪取/管理権限の乗っ取りといった被害が発生する前に、修正プログラムである N-central 2026.3 HF4 への迅速な適用が求められます。対象となる問題は CVE-2026-86218/CVE-2026-86206/CVE-2026-86207 です。早急な安全確保が推奨されます。
 IoT OT Security News

You must be logged in to post a comment.