
Hackers Weaponize Agentic AI to Automate Reconnaissance, Exploitation and Post-Exploitation
2026/09/09 gbhackers — サイバー攻撃に要する時間の短縮を図る攻撃者は、偵察/脆弱性調査/脆弱性悪用コードの開発/認証情報の窃取などを自動化することで、人間がキーボードを操作する作業を大幅に減らし、エージェンティック AI の実運用を急速に進めている。ただし、現時点で確認されている証拠が示しているのは、実環境における完全に独立した AI 主導の侵入ではなく、人間が監督する半自律型の攻撃チェーンである。それでも、エージェンティック AI は、従来の Gen AI の悪用とは大きく異なる変化をもたらしている。
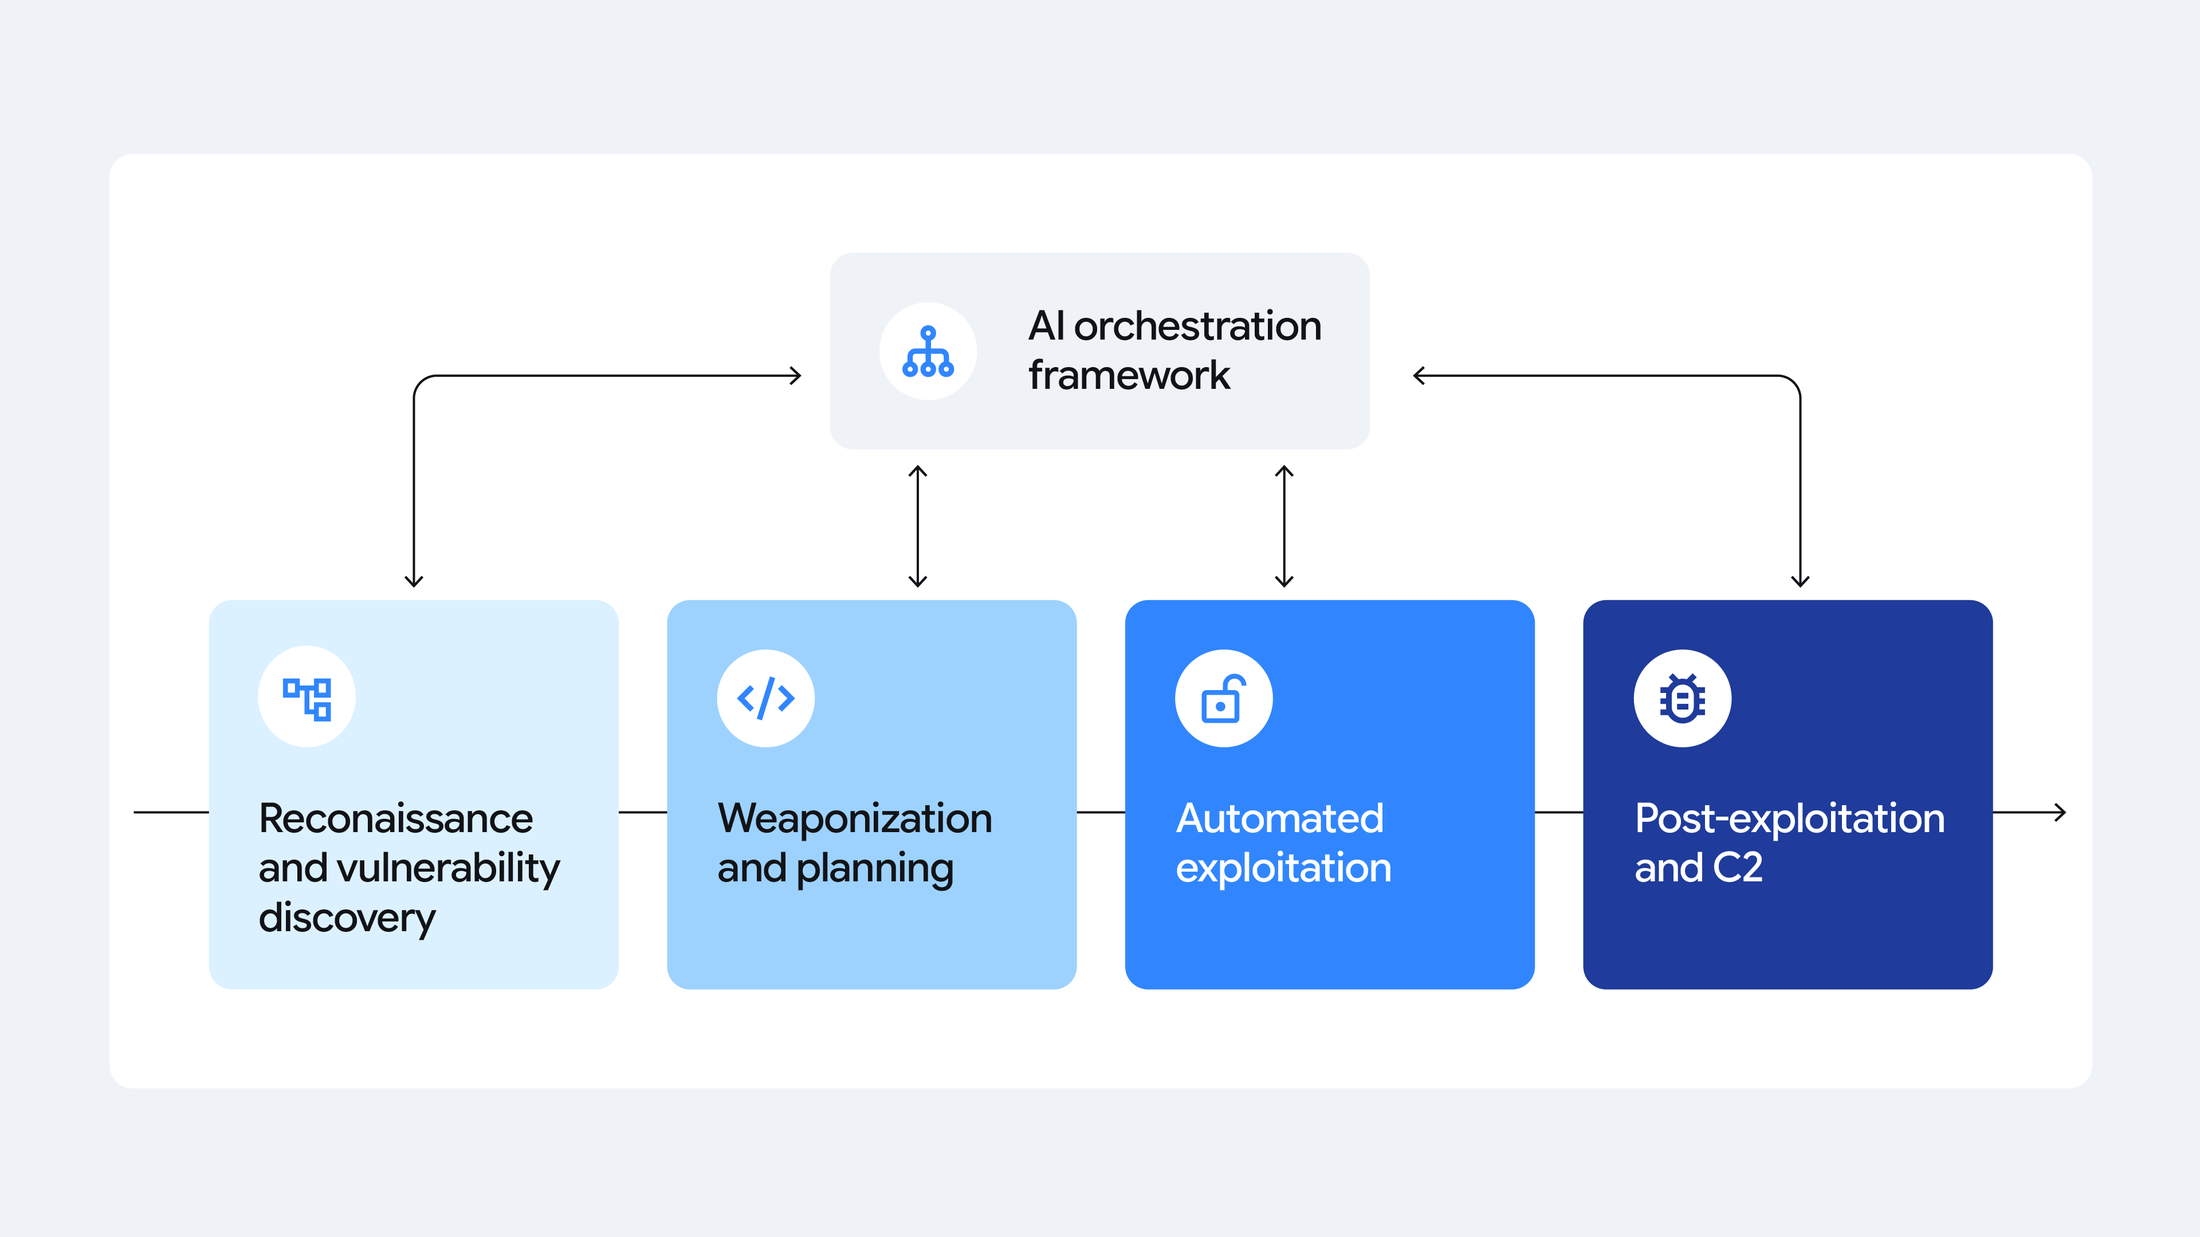
例えば、Chatbot を利用する攻撃者は、単にフィッシングメールや PowerShell のコード断片を生成させるだけではなく、LLM をスキャナー/資産検索エンジン/コードリポジトリ/Web プロキシ・サービス/脆弱性悪用フレームワーク/Shell 実行ツールへ接続している。こうして構築されたエージェントは、目標の設定/計画の策定/ツールの呼び出し/結果の評価/手法の修正を行いながら、侵入の複数段階にわたって処理を継続できる。
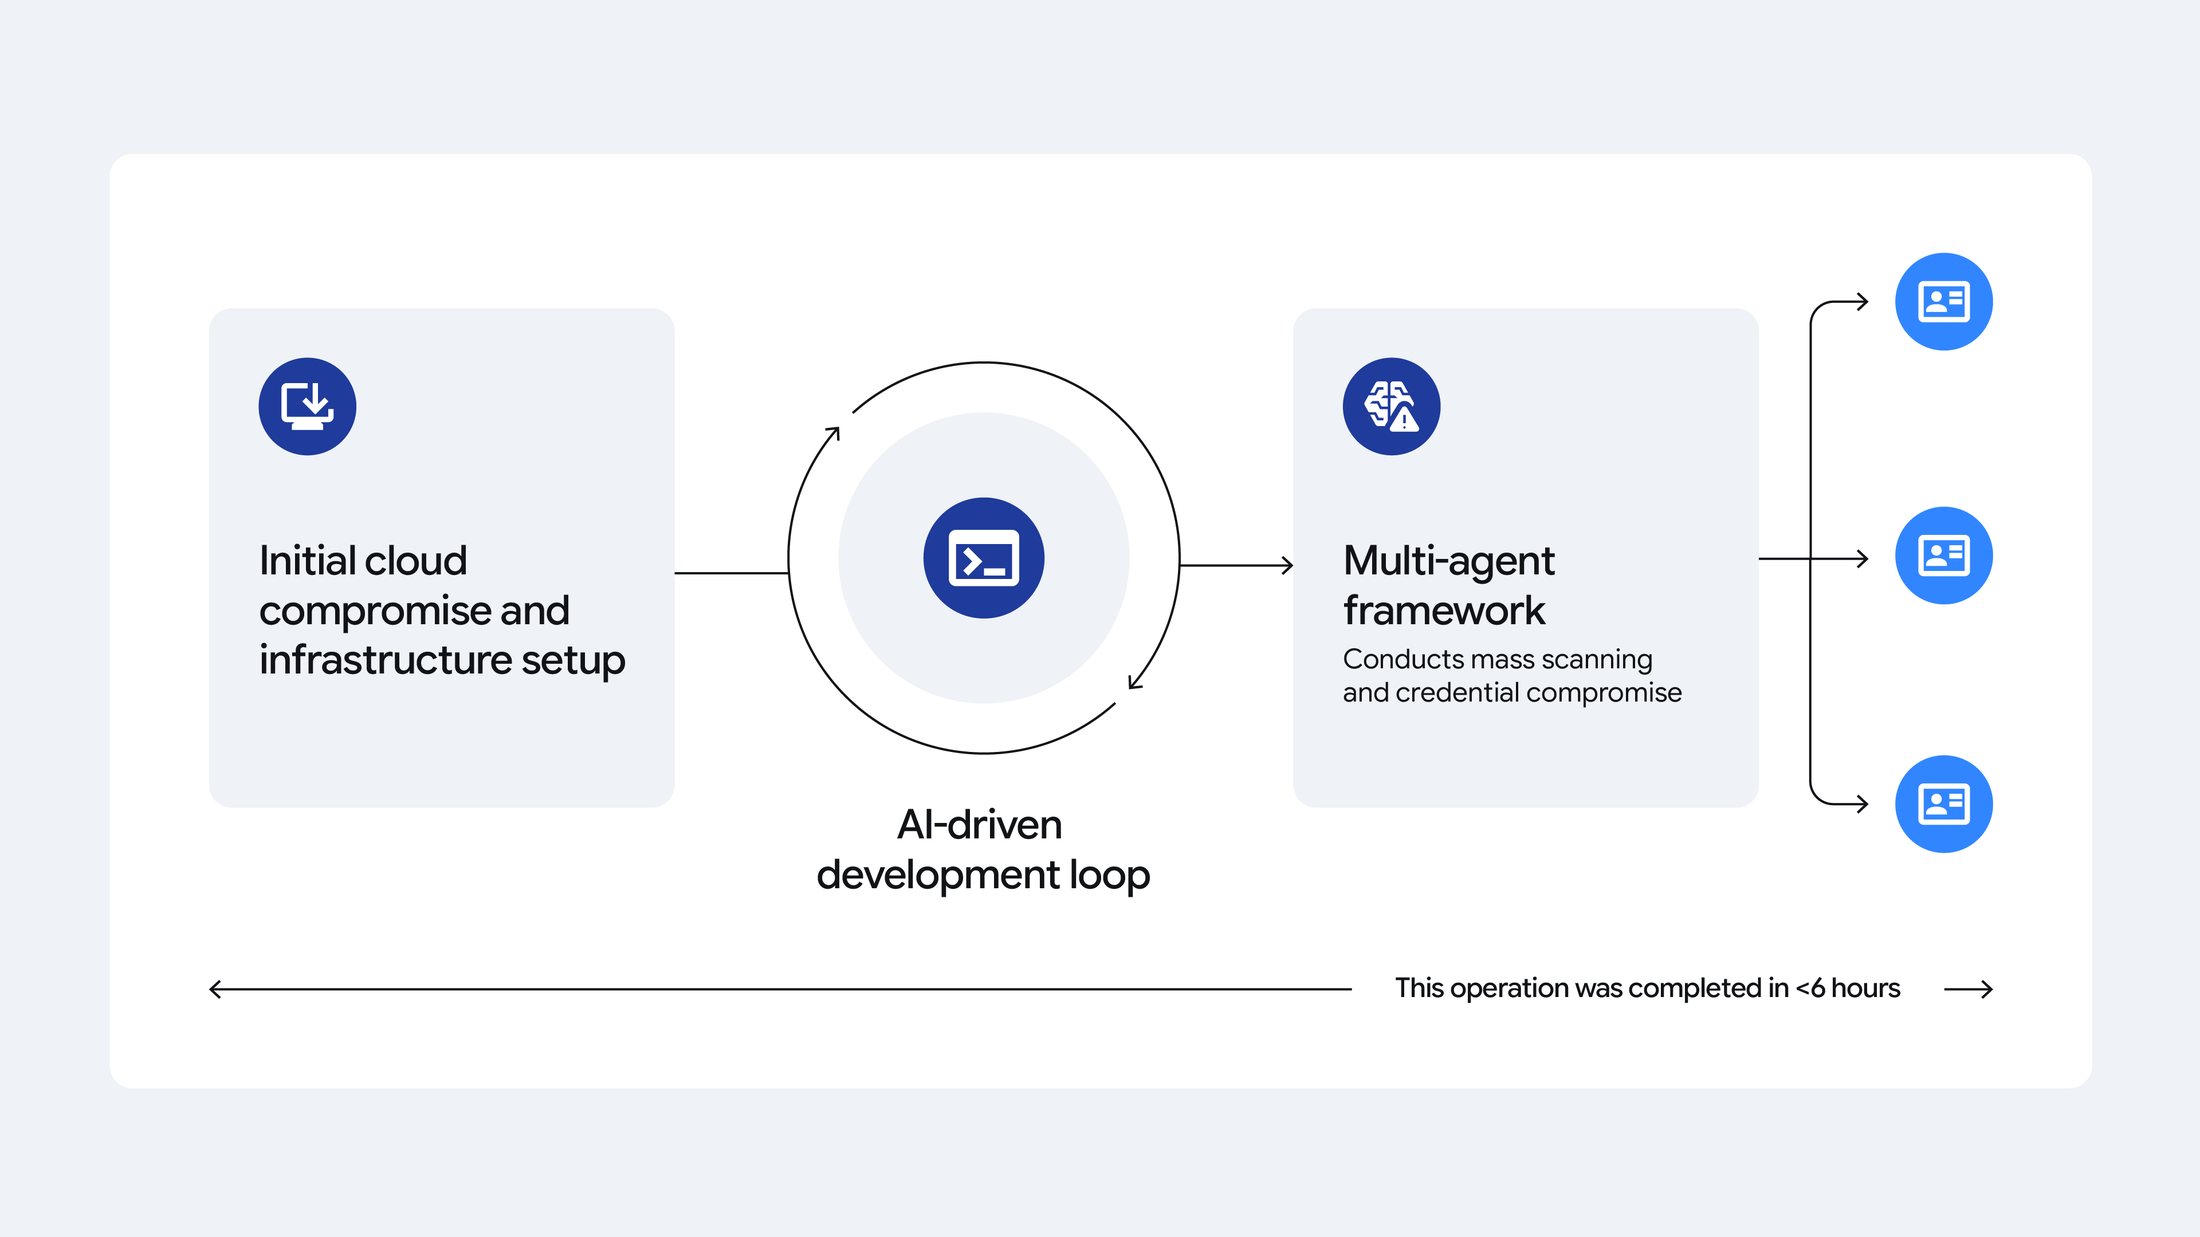
個別の Prompt を使用する段階から複数の処理を接続する Workflow への移行を、Google Threat Intelligence Group (GTIG) の Q3 2026 AI Threat Tracker は記録している。実際に、2026年 Q2 に Mandiant が実施した調査では、金銭目的とみられる攻撃者が、クラウド・インフラへの侵害を起点に、AI Coding Chatbot やエージェントへの指示、自動化ツールを組み合わせた大規模な認証情報収集活動を 6 時間未満で構築/実行していた。
自動化の影響が特に顕著なのは偵察段階である。十分な機能を備えたエージェントは、オープン・ソース・インテリジェンス (OSINT) の収集/ドメインとクラウド資産のマッピング/外部公開されたサービスの解析/使用技術の特定/ソフトウェア・バージョンと公開された CVE 情報の関連付け/悪用可能性に基づく標的の優先順位付けを実行できるため、従来の研究者が数時間から数日かけていた準備作業を、攻撃者はマシン・スピードで完了できる。
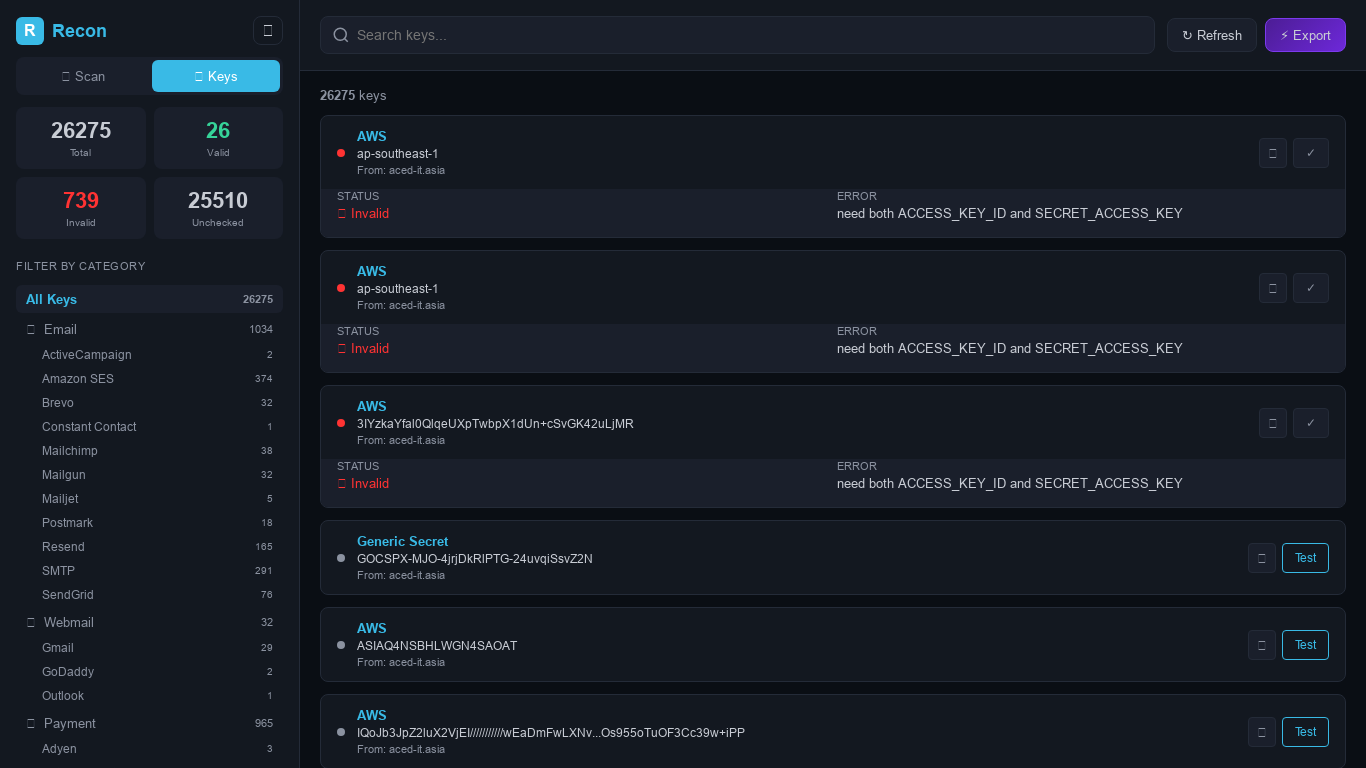
また、研究者が発見したものには、「Recon」と呼ばれる自動偵察機能を備え、認証情報管理フレームワークを稼働させる外部公開された Command-and-Control (C2) 環境がある。このインフラには、エージェントへの指示/知識ファイル/永続的な Memory Directory が含まれるほか、Cloud/AI Service の API Key などの 23,800 件を超える収集済みのシークレットの整理/検証/管理にも使用されていた。
Mandiant が調査した脆弱性スキャン/認証情報収集キャンペーンでは、金銭目的とみられる攻撃者が組織のクラウド・インフラを侵害し、自律型の Multi-Agent Attack Framework を展開していたことが確認されている。Google はこの変化を、エンドポイントを標的とする受動的なインフォスティーラーから、攻撃的なエージェンティック AI による認証情報収集への移行であると位置付けている。
また、懸念されるのは単にスキャンが高速化されることだけではなく、AI エージェントがアドバイザリの取り込み/Proof-of-Concept (PoC) コードの特定/環境上の前提条件の確認/最初の試行が失敗した場合の Exploit Script の修正などを行うことだ。つまり、新たに公開された脆弱性を実際の標的選定や攻撃に悪用する、ワークフローが構築される可能性がある。
この活動では、数千件の第三者の認証情報が侵害されたと Google Threat Intelligence の研究者は指摘している。その一方でエージェントは、継続的な人間の介入なしに脆弱性スキャン/問題解決/IP アドレスのローテーション処理を管理していた。
エージェンティック AI によるサイバー攻撃の自動化
knaithe という名で追跡されている中国語話者とされる攻撃者によるキャンペーンでは、DeepSeek を利用する Hermes エージェントが、標的の偵察/脆弱性の特定を自動化していた。
その一方で、Google の GTIG が確認したのは、政府機関を標的としてきた中国と関連するサイバー・スパイ活動グループが、AI を活用する開発ツールを実験的に使用し、自動化された脆弱性悪用と侵害後活動のパイプラインを構築していることだ。具体的には、独自の 1DayNews パイプラインを使用して、リモート・コード実行 (RCE) に関する公開情報の集約/悪用可能性の評価/標的に関するアラートの配信を行っていた。
また、Deepwatch によると、このエージェントは Langflow に対する多段階の攻撃を試行したが、対象環境の設定が想定と一致しなかった。そのため、別の標的へ切り替え、FOFA を利用して別の標的を調査した上で n8n を選定し、複数の脆弱性を連鎖させる攻撃経路とする脆弱性悪用コードを取得した。
しかし、認証による障壁により完全自律型の脆弱性悪用は阻止された。それにより、攻撃者はシステムが生成したインテリジェンスを基に、外部公開された Citrix NetScaler/Marimo/Apache Tomcat/IKE VPN インフラストラクチャに対する手動による脆弱性悪用へ迅速に方針を切り替えた。このキャンペーンでは、リモート・コード実行 (RCE)/永続的なリバース・シェル/データの持ち出しが発生したと報告されている。
次の高リスクな段階として浮上しているのが侵害後の活動である。初期アクセスを確保した後の攻撃者は、エージェントによる認証情報の探索/クラウド・トークンの収集/内部資産の列挙/横展開の計画/ペイロードの準備を高速に処理していく。前述の中国由来の knaithe の活動では、攻撃者が Process Memory から Citrix の Session Cookie を収集し、Session Hijacking により MFA を回避したほか、侵害された Marimo Instance から AWS の認証情報が取得され、Go ベースの NKAbuse バックドアが送り込まれていた。
防御側にとって決定的な指標となりつつあるのは、単一の悪意あるハッシュ値/IP アドレスではなく、攻撃者の行動スピードである。セキュリティ・チームは、継続的な外部アタック・サーフェスの管理/インターネットへ公開されたシステムへの迅速なパッチ適用/フィッシング耐性の高い MFA に加えて、n8n/Langflow/Notebook 環境などの開発プラットフォームに対する厳格なアクセス制御を優先する必要がある。
また、防御策としては、外部公開された管理インターフェイスを可能な限り Zero Trust アクセス制御の背後へ移動するとともに、検出エンジニアリングにおいて、高速な「スキャン→取得→悪用」という一連の活動を特定し、自動的に封じ込めることが不可欠となる。
具体的な監視対象は、複数のエンドポイントに対する繰り返しの探索/公開された脆弱性悪用リポジトリからの即時ダウンロード/予期しないローカル Web サーバーの作成/AI エージェントまたは Terminal Process からの Shell/ネットワーク・ツールの起動である。シン・スピードでのスキャン/状況への適応/再試行を実現している攻撃者に対しては、人間だけで行う確認サイクルでは追随できないことが、すでに証明されている。
Google は、標的に対して最初から最後まで完全に自律して動作する攻撃パイプラインが実環境で使用された事例は、現時点では確認されていないと注意を促している。しかし、これまでに確認された進展は明確であり、攻撃者はエージェンティック AI を利用してキル・チェーン全体における作業負担を減らしているため、外部公開資産の管理/ID の強化/マシン・スピードでの検出が、防御側にとって緊急性の高い優先事項となっている。
攻撃者が AI エージェントを利用して偵察や認証情報の収集 (Citrix NetScaler などの環境に対する侵害) を高速に自動化し、攻撃の準備時間を大幅に短縮している状況が広がっています。これにより、システム管理者や防御側が従来の手動による確認作業だけで攻撃に対応することが困難になるという深刻な影響が生じています。対応策として、外部へ公開されたシステムに対する即座のパッチ適用/アクセス制限の厳格化/異常な高速プロセスや探索動作の自動検出/Zero Trust 制御の導入などが強く推奨されます。
 IoT OT Security News

You must be logged in to post a comment.