
Exaforce Extends Cybersecurity Reach to Create AI Agent Kill Switch
2026/09/15 SecurityBoulevard — 2026年9月15日に Exaforce は、SOC 向け AI の適用範囲を AI エージェントと関連アプリケーションにまで拡張し、サイバーセキュリティの制御とポリシーをリアルタイムで適用できるようにした。Exaforce の Chief Security Evangelist である Aqsa Taylor によると、Exaforce AI Security では、Exaforce プラットフォームのナレッジ・グラフを各エージェントやアプリケーションと関連付けることで、導入した人物/稼働しているデバイス/付与された権限/実行する操作を特定できるほか、AI エージェント/アプリケーション/ツールの継続的なインベントリを作成することも可能である。
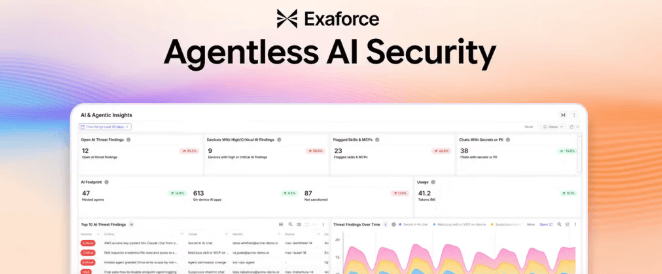
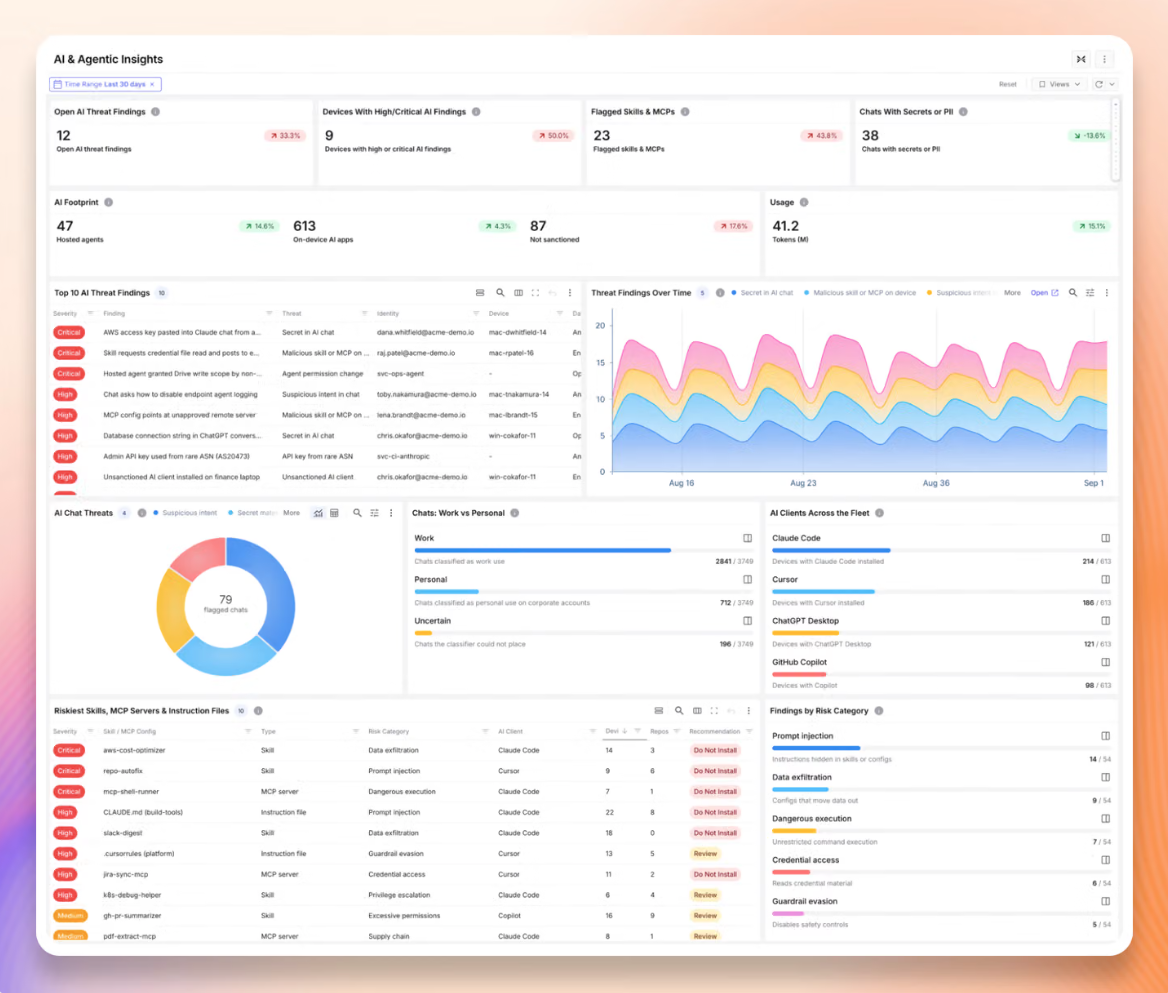
また、チャットやプロンプトを個人用と業務用に分類し、適切な利用ポリシーを適用できる。さらに、すべてのエージェント/スキル/MCP サーバ/プラグインのリスクを評価し、必要に応じて推奨される修正策を提示する。それにより、未承認の MCP サーバ・インスタンスの導入や、過剰な権限の付与といった問題の検出が可能になる。
エージェント/自律型アプリケーション/プロンプトの動作を、人間の ID/エンドポイントデータ/ファイルアクセス/コードに関連付けることで、AI エージェントの意図を判断できるところに、サイバーセキュリティ・チームのメリットがある。その目標は、どの AI アプリケーション/エージェント/モデルを誰に承認するのかを、サイバーセキュリティ・チームが定義することにある。したがって、エンドポイントに対するエージェント・ソフトウェア/ブラウザ拡張機能/ゲートウェイなどを導入することなく、既存の制御をリアルタイムで適用できると、Aqsa Taylor は説明している。
Exaforce が実質的に提供するのは、マシン・スピードで動作する AI エージェントに対するキル・スイッチである。まず AI エージェントの意図を把握し、そのエージェントが許可された範囲を逸脱した場合には、セッションの無効化/モデル・プロバイダーの API キーの無効化/デバイスの隔離/プロセスの終了などを実行するほか、組織全体のユーザーによるトークン使用量を監視し、制御不能な AI トークンの消費や誤用、悪意のある利用を特定することも可能だという。
ほぼすべての従業員が、個人の PC からクラウドに至るまでの各環境で、AI エージェントを容易に立ち上げられる時代において、この機能は特に重要だと、同氏は付け加えている。導入されている AI エージェントの数は組織ごとに異なるが、サイバーセキュリティ・チームが認識している数を上回る AI エージェントの存在が明らかになっている。
この問題は、外部のデータソースへのアクセスを防ぐガードレールを回避する方法を見つけ出した AI エージェントが関与する、複数のインシデントにより顕在化している。AI エージェントが実際に導入されていく以上、サイバーセキュリティ・チームが保護を担当するかどうかではなく、いつ担当するのかが問題となっている。つまり、想定されるリスクの有無を議論する段階ではなく、実際の保護対策が求められている。
従業員が様々な環境で AI エージェントを容易に立ち上げられるようになり、シャドー AI の増加や未承認サーバの導入、過剰な権限付与といったセキュリティ上の問題が深刻化しています。管理外の動作により、情報漏洩や制御不能なトークン消費などの影響が発生する恐れがあります。そこで Exaforce AI Security を活用した監視体制の確立が有効です。具体的な対応策として、継続的なインベントリ作成/権限の特定/動作と意図の紐付け/過剰権限や未承認インスタンスの検出/セッション無効化やデバイス隔離といったリアルタイムでのキルスイッチ実行が挙げられます。急増する AI エージェントの脅威に備え、既存システムを保護する制御手法の導入が求められます。


You must be logged in to post a comment.