
Hackers exploit 32 zero-days on first day of Pwn2Own Ireland
2026/10/06 BleepingComputer —
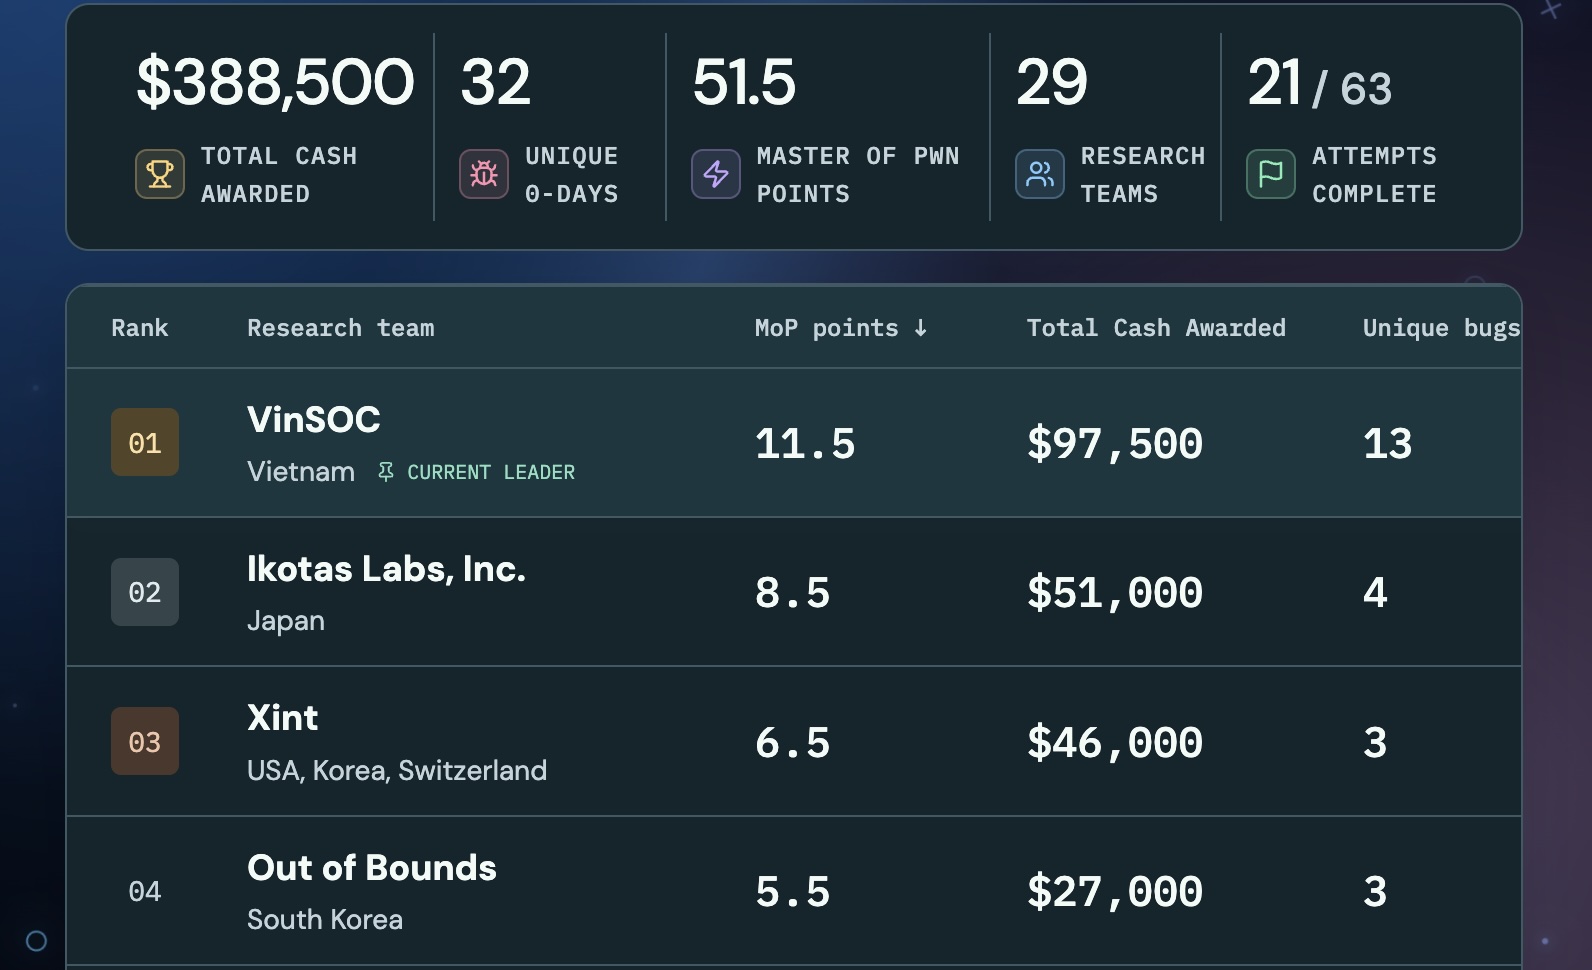
Pwn2Own Ireland 2026 の初日、セキュリティ研究者たちは Samsung Galaxy S26 のハッキングに 2 回成功し、32 件のゼロデイ脆弱性を悪用して 38 万 8,500 ドルを獲得した。Pwn2Own Ireland 2026 ハッキング・コンテストでは、参加者は、モバイル端末 (Apple iPhone 17/Samsung Galaxy S26/Google Pixel 10)/プリンタ/スマートホーム機器/メッセージングアプリ/AI インフラ/AI コーディングアプリ、そして新設のウェルネス/ヘルスケア機器を含む 7つのカテゴリを標的とした。
初日のハイライトとなったのは、Interrupt Labs/Ikotas Labs/Viettel Cyber Security の Nguyen Thanh Dat による Samsung Galaxy S26 のハッキングである。ただし、各チャレンジで悪用された脆弱性の一部は、すでにベンダーが把握していたものである。
リーダーボード首位となった VinSOC の Vũ Chí Thành/Huỳnh Đức Tin は、Philips Hue Bridge Pro スマート照明ハブに対して 7 件のゼロデイ脆弱性を連鎖させた攻撃により 4 万ドルを獲得した。さらに、Oracle Autonomous AI Database を標的とする 5 件のゼロデイ脆弱性を連鎖させた攻撃でも、追加で 4 万ドルを獲得した。
セキュリティ研究者たちは、このほかにも LiteLLM のゼロデイ脆弱性を実証/Lexmark CX532adwe と Canon imageFORCE 1643F 複合機をハッキング/単一の引数インジェクションの脆弱性により、クラウドベースの AI コーディング・エージェント OpenAI Codex を停止させ、4 件の脆弱性を悪用して Sonos Era 300 スマートスピーカーを再侵害することに成功した。
White Noise Club の Mikhail Evdokimov/Polina Smirnova/Mate Zombor も、この日に Google Pixel 10 を標的としたが、制限時間内にエクスプロイトを成功させることはできなかった。
Zero Day Initiative (ZDI) が、このハッキングコンテストを主催する目的は、攻撃者に悪用される前に、対象機器のゼロデイ脆弱性を特定することにある。Pwn2Own で脆弱性が悪用された後のベンダーに対しては、Trend Micro の ZDI が脆弱性を一般公開するまでの猶予として、セキュリティ・アップデートをリリースするための 90 日間が与えられる。
コンテスト 2 日目には、ハッカーが AI インフラ/プリンタ/スマートホーム/ウェルネスの各カテゴリに属する機器を再び標的とするほか、モバイル端末カテゴリでは Samsung Galaxy S26/Google Pixel 10 も標的とする。
3 日目には、Google Pixel 10/Samsung Galaxy S26 に対するハッキングへ再挑戦するほか、複数のスマートホーム機器/AI インフラ/プリンタも標的とする。
昨年の Pwn2Own Ireland では、セキュリティ研究者が 73 件のゼロデイ脆弱性を侵害して 102 万 4,750 ドルを獲得した。このうち Summoning Team は、Samsung Galaxy S25/Synology DiskStation DS925+ NAS/Home Assistant Green/Synology ActiveProtect Appliance DP320 NAS/Synology CC400W カメラ/QNAP TS-453E NAS のハッキングに成功し、18 万 7,500 ドルを獲得した。
Pwn2Own Ireland 2026 におけるゼロデイ脆弱性の実証事例について紹介する記事です。Samsung Galaxy S26 をはじめとするモバイル端末やスマート機器に潜む未知の不備に伴い、システム制御権の奪取/認証回避/不正なコード実行といった問題が発生しています。対応策として開発元による修正パッチの迅速な適用/ファームウェアの最新化/ネットワーク接続範囲の制限が求められます。


You must be logged in to post a comment.