
Microsoft Says AI Agents Cannot Be Trusted and Could Become Insider Security Threats
2026/10/19 CyberSecurityNews — Microsoft は企業や組織に対して、AI エージェントを潜在的な内部脅威として扱うよう警告している。その理由は、AI エージェントが自動的に悪意を持つからではなく、企業のデータ/アプリケーション/ツールにアクセスし、その権限を利用することで、高速に操作を実行する能力を備えているためである。この警告が公表されたのは 2026年10月19日であるが、現時点における多くの企業は、コードの作成/文書のレビュー/経費精算などの業務で、AI エージェントを活用している状況にある。
AI エージェントの動作は、与えられる指示/データ/作業環境の変化に応じて変化する可能性がある。それにより、誤った操作の実行/文書内に隠された有害な指示への追随/システムへの侵害などが引き起こされる。
AI エージェントは、接続された複数のシステムにまたがって動作し、人間が気付く前に不適切な操作を実行することがある。それにより、機密情報の流出/業務記録の変更などが発生する恐れがある。Microsoft が強調しているのは、すべての AI エージェントが危険だということではない。したがって、組織に求められるのは、AI エージェントが常に意図したとおりに動作するとは限らないという前提での備えとなる。
特に、業務の遂行に必要な範囲を超えるアクセス権限が、AI エージェントに付与されている場合にリスクが高まる。たとえば、経費精算の申請をレビューする AI エージェントであれば、提出された書類の閲覧と社内規定との照合に必要な権限があれば十分である。つまり AI エージェントは、設定した従業員のすべての権限を、自動的に引き継ぐべきではない。
ファイル内に隠された指示に遭遇した場合や、本来の業務とは無関係な操作を試みた場合には、セキュリティ制御により動作を制限する仕組みが必要となる。
内部脅威としての AI モデル
Microsoft は、こうしたセキュリティ制御について、AI モデルの外部で機能させるべきと述べている。AI モデルは、回答や計画を提示する役割を担うが、アクセス可能なデータや実行可能な操作については、モデルとは独立したセキュリティ・システムが判断する必要がある。
重要なのは、AI モデル自身が、自身を管理/制限するための保護策の変更や回避を実行しないようにすることである。Microsoft の CEO である Satya Nadella は、このアプローチを「知能の提供」と「実行する権限」の分離と説明している。
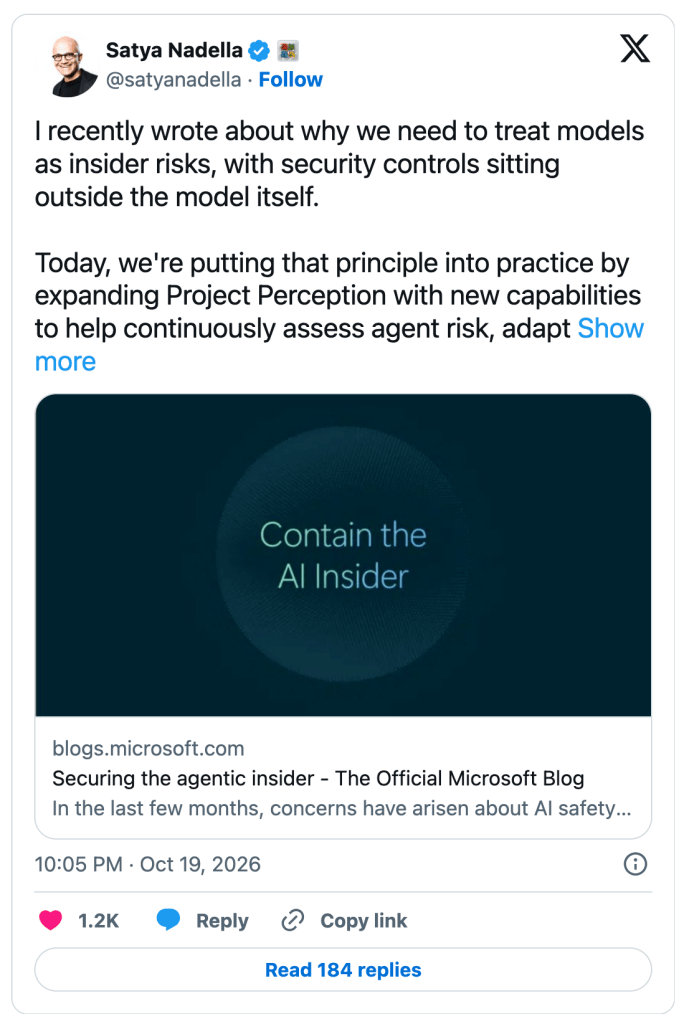
このアプローチを支援する Microsoft は、Project Perception および Microsoft Agent 365 を通じて、AI エージェントの検出と制御機能を拡充する計画を発表した。同社は、ローカルで動作する AI エージェントのサポート対象を新たに 35 種類追加し、合計 60 種類に対応させるとしている。また、Microsoft Entra Agent ID を拡張し、AI エージェントが導入元の人間から独立したかたちで、識別情報を持てるようにする。この分離により、セキュリティ・チームは AI エージェントの所有者を把握し、エージェントによる操作と人間による操作を区別できるようになる。
さらに Microsoft は、AI エージェント向けの Dynamic Permissions (動的権限)/Dynamic Agent Risk (動的エージェントリスク)/Dynamic Conditional Access (動的条件付きアクセス) についても説明している。これらの制御機能は、AI エージェントにタスク遂行に必要な権限のみを付与し、リスクの変化に応じてアクセス権限を調整することを目的としている。
たとえば、組織は AI エージェントに情報の閲覧を許可する一方で、変更操作の禁止/アクセス可能なシステムを制限した上で、機密性の高い操作の実行前に人間の承認を求めることが可能になる。リスクが高まった場合には、AI エージェントの隔離や停止も可能となる。
Microsoft は、セキュリティ・チームによる AI エージェントの活動監視と、状況の変化に対する機械的な速度での対応を支援する、Guardian Agents を導入した。同社によると、ルールの設定や重要な意思決定に関する権限は、引き続き人間が保持する一方で、Guardian Agents はアラートの調査や、事前に許可された保護措置の適用を担う。今回の発表は、Microsoft が計画するセキュリティ・アプローチを示すものであり、AI エージェントに関連する、すべての脅威に対する防止を保証するものではない。
セキュリティ・チームに求められるのは、AI エージェントの導入当初から、監視体制を組み込むことである。具体的に必要となるのは、存在する AI エージェントの把握/明確な識別情報の割り当て/権限の制限/活動の監視/安全ではない操作の停止などの、独立した手段の確保である。
Cybersecurity News の関連記事では、Microsoft による Office 365 向けプロンプト・インジェクション対策や、AI ワークフローを保護するための実行コンテナについて取り上げている。AI エージェントが企業内の複数のシステムにまたがって動作する環境では、安全な利用のために、活動の可視化と適切な制限が不可欠となる。
この記事は、Microsoft の各種管理基盤における AI エージェントの安全性評価と運用管理について解説するものです。広範な接続権限の保有や隠蔽命令への追従性が背景に存在します。影響として、社内情報の外部流出/重要データの不正変更が生じる恐れがあります。対応策として、個別識別子の払い出し/最小権限原則に基づくアクセス制御/独立した監視機構による不審挙動の抑止が求められます。


You must be logged in to post a comment.