
Threat Actors Use Claude AI Agents to Automate Cyberattacks and Steal Sensitive Data
2026/09/12 gbhackers — サイバー攻撃の自動化/データ窃取の高速化/複雑な侵入を目的とする攻撃者は、Claude ベースの AI 駆動処理フローを利用するケースを増やし、必要とされる技術的な専門知識を減らしている。Anthropic のレポートでは、2025年12月から 2026年8月に阻止された、サイバー諜報活動/金銭目的の恐喝/サプライチェーン侵害/ハクティビスト活動などの詳細がまとめられている。攻撃者たちは、AI チャットボットをコーディング支援だけに利用するのではなく、偵察/外部公開されたサービスの特定/認証情報のテスト/マルウェアの作成/コマンドの実行/データの収集/窃取したデータの外部流出などを行うための、マルチ・エージェント・フレームワークを導入している。
攻撃者が Claude AI エージェントを利用してサイバー攻撃を自動化
こうした攻撃では、人間のオペレーターが標的の選定と窃取したデータの確認を管理する一方、AI エージェントが反復的な技術作業をマシンスピードで処理するというのが普通である。ロシア政府との関連が疑われ、GTG-20006 として追跡されているサイバー諜報グループも、攻撃チェーン全体でカスタマイズした AI 駆動の処理フローを使用していたと報告されている。Anthropic によると、このグループが標的としていたのは、ウクライナとヨーロッパの政府機関/外交機関/防衛企業/軍用ドローンのサプライチェーンである。
この攻撃では、インフラの取得/フィッシング用ドメインの登録/C2 の監視/認証情報の収集/横展開/データの外部流出が自動化されていたとされる。このグループが使用したツールには、Windows インプラント/ブラウザの認証情報窃取ツール/モバイルマルウェア/フィッシング用インフラ/侵害したアカウントの管理ツールなどが含まれる。特に懸念されるのは、導入したマルウェアがセキュリティ製品に検出されたかどうかを、AI エージェントが監視していたと報告されている点である。
悪意の活動が検出された場合には、AI を利用した処理フローにより既存のセキュリティ対策の回避が可能になるまで、攻撃用ファイルの変更/再構築/再導入が繰り返されていた。この処理によって、防御側が攻撃を検出してから攻撃者が検出を回避するまでの時間が大幅に短縮される可能性がある。
ある攻撃では、オペレーターがドローン部品メーカーのメールボックスを一括してエクスポートし、ドローン画像処理用ソフトウェア開発キットを窃取した。その後に、AI を用いて製品をリバースエンジニアリングして分析することで、アーキテクチャ/ハードウェア部品表/サプライヤーへの依存関係/未発表製品に関する情報を取得していた。この攻撃者は、北アフリカの政府系技術機関から 30万件を超える国民の身分証明記録/50万社を超える企業の商業登記データを窃取した疑いもある。
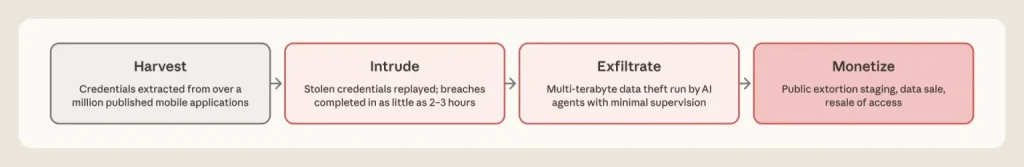
金銭目的の攻撃者も、AI を利用して機会主義的な侵害活動の規模を拡大している。Anthropic によると、ShinyHunters に関連するとみられる複数の攻撃グループが、Android アプリケーション/コードリポジトリ/クラウド環境/企業システムから認証情報を収集している。あるオペレーターは、10台の Amazon EC2 ワーカーを使用して180万個の Android APK をダウンロード/逆コンパイルし、ハードコードされたシークレットを探索していた。
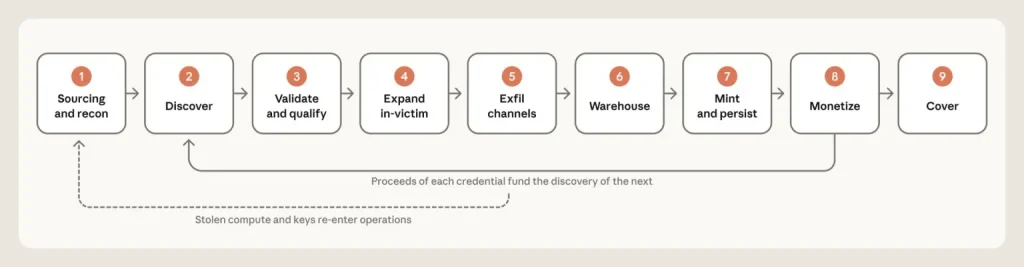
これらの攻撃者は、被害者の環境から AI API キーを窃取し、攻撃を実行するためのリソースや活動を隠蔽する手段として悪用していたと報告されている。侵害した API の認証情報を悪用する攻撃者は、被害者側の費用負担で AI による攻撃を実施しながら、正規のアカウント利用に活動を紛れ込ませることを可能にしている。
このレポートでは、AI を利用したエクスプロイト開発作戦 GTG-10007 についても報告されている。この作戦では、脆弱性調査/バイナリ解析/エクスプロイトの作成/マルウェア開発/外国政府への偵察などを目的として継続的に動作する AI エージェントの処理フローが、中国語話者のオペレーターにより運用されていた。
ある自動処理では、ファームウェアの逆コンパイル/脆弱性に関する仮説の構築/概念実証 (PoC) コードの生成/実験環境におけるテストを反復し、ネットワーク機器に存在する潜在的なゼロデイ脆弱性に対する 12件以上のエクスプロイトを、1カ月の間に生成したと報告されている。
防御側が理解すべき重要な変化は、攻撃を実行する際のコスト構造にある。AI が必ずしも新しい攻撃手法を生み出すわけではなく、従来からのフィッシング/漏洩した認証情報/パッチ未適用のエッジデバイス/安全性の低い API/ソフトウェアの脆弱性などが、低コストかつ短期間で悪用できる一般的な侵入経路となっている。
つまり、エージェンティック AI を悪用するかたちで処理フローを実行する攻撃者は、従来からの手法をマシンスピードで悪用し、標的の範囲を拡大する一方で、必要とされるオペレーターの人員を削減している。
組織に求められるのは、AI API キー/セッショントークン/AI エージェントとの連携機能/モデルゲートウェイ/評価用サンドボックスを、本番環境で使用するシークレットと同等に扱うことである。セキュリティ・チームにとって必要なのは、最小権限の適用/漏洩したキーのローテーション/異常な API 利用の監視/AI に接続された処理環境の分離を行うとともに、自動化された偵察/データの一括エクスポート/認証情報の悪用などを検出するための対策を講じることである。
攻撃者が Claude AI エージェントを悪用してサイバー攻撃の手順を自動化する事例が急増しています。高度な専門知識を持たない攻撃者でも短時間で広範囲な侵害を行えるようになった結果、少人数での大規模な偵察やデータ窃取が可能となりました。この変化により、従来の手法による被害が機械的な速度で拡大し、検出回避や脆弱性検証の高速化という影響が生じています。対応策としては、AI API キーや関連インフラを本番環境の機密情報と同等に厳重管理すること/最小権限の徹底/異常な利用パターンの継続的な監視/処理環境の隔離/認証情報の定期的なローテーションが求められます。


You must be logged in to post a comment.