
DDRop Attack Forces Intel TDX Confidential VMs Into Debug Mode and Exposes Memory
2026/09/15 gbhackers — 新たに公表された DDRop と呼ばれるハードウェア攻撃は、DDR5 のメモリ・トラフィックを操作して Intel Trust Domain Extensions (TDX) 保護を回避するものである。この攻撃により、サーバに物理的にアクセスできる攻撃者は、Confidential VM を強制的にデバッグモードへ移行させ、プライベート・メモリを平文で取得する可能性がある。
KU Leuven/ETH Zurich/Google/Durham University などの研究機関の研究者たちは、オープンな GitHub リポジトリで DDRop の概念実証コード/ハードウェア設計/ファームウェア/攻撃ツールなどを公開した。このプロジェクトが標的とするのは、Intel TDX/Intel Scalable SGX/AMD SEV-SNP という 3 つの主要な Trusted Execution Environment (TEE) 技術であり、それらは、信頼できないハイパーバイザまたはクラウド事業者からワークロードを保護するよう設計されている。
この低コストのデバイスはパリティエラーを注入し、DDR5 のコマンド/アドレスバスに対して、本来の動作速度を維持しながら能動的に干渉する。この動作を悪用すると、選択したキャッシュ・ラインのライトバックを密かに破棄する Write Dropping/チップセレクト信号の入れ替えが可能になり、書き込みが破棄された場合には、プロセッサは処理が完了したと認識する一方、DRAM には以前の暗号化された内容が残った状態になる。
影響を受ける Confidential Computing アーキテクチャでは、保護対象となる全メモリラインに対してスケーラブルな暗号学的フレッシュネス保証を提供していないため、後にプロセッサが古いデータを復号し、それを現在の正しい状態として受け入れる可能性がある。この攻撃プリミティブにより、物理的な障害が、制御されたメモリ・リプレイ状態へと変換される。
DDRop は AES ベースのメモリ暗号化自体を破るものではなく、暗号化されたメモリの完全性をベースに読み出された内容について、最新のデータであることまで、必ずしも証明しないという性質が悪用される。DDRop の実証で最も深刻な影響を受けたのは Intel TDX である。TDX は、Trust Domain (TD) のプライベートメモリを、重要な制御構造をホスト側の Virtual Machine Monitor (VMM) から分離するものだ。そこに含まれる Secure Extended Page Table (SEPT) や Trust Domain Control Structure (TDCS) は、通常のホスト・ソフトウェアからアクセスできないよう設計されている。
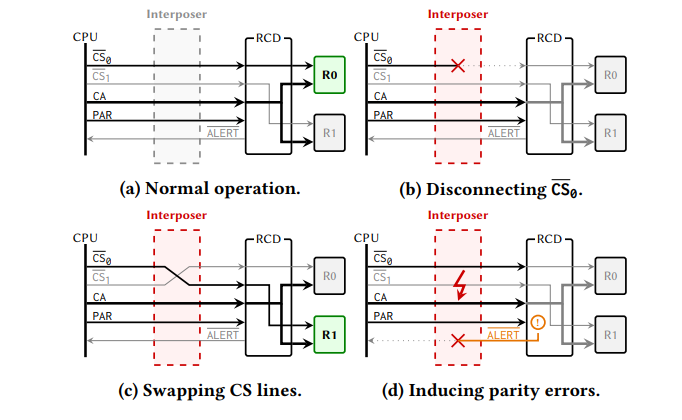
DDR5 RDIMM commands (Source : DDropattack).
この攻撃が示しているのは、プラットフォームに暗号学的なフレッシュネス保護が存在しない場合、メモリ暗号化だけではリプレイ型攻撃を防止できないことだと、DDRop の研究者は述べている。
Intel TDX への攻撃
研究者が実証したのは、機密性の高い TDX メタデータを初期化する際に書き込みを破棄することで、TDX モジュールがクリアされたエントリや更新済みのエントリがあると想定している場所に、攻撃者が制御する古い値を残存させられることである。
DDRop では、サーバのプロセッサとメモリモジュールの間に配置するカスタム DDR5 RDIMM インターポーザを使用し、GitHub によると、この装置を悪用することで攻撃を開始できるという。その後、悪意ある Secure EPT エントリを注入することで、本来想定される分離境界に違反する形でメモリ・マッピングが可能になり、攻撃者が制御する Trust Domain から被害者の TD のメモリへのアクセスと、保護されたメタデータの改変へと至る。
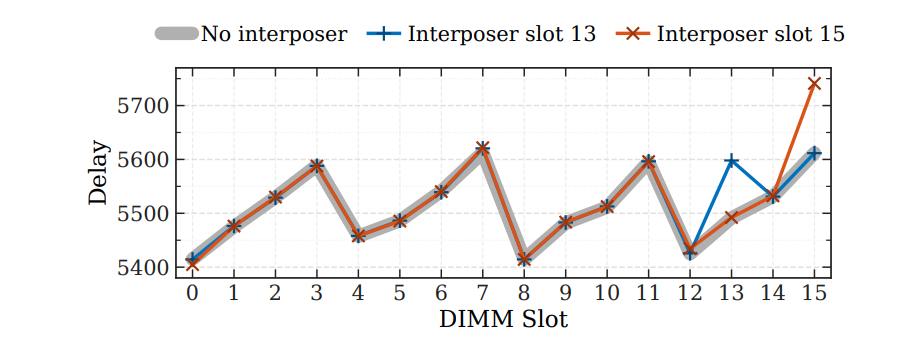
研究者が実証したものには、被害者の ATTRIBUTES.DEBUG の状態を反転させ、VM を TDX のデバッグモードへ強制的に移行させる試みもある。Intel のアーキテクチャでは、デバッグ可能な TD は本質的に信頼されず、ホスト VMM は TDX モジュールの関数を利用して、TD の vCPU の状態/プライベート・メモリの読み取りと変更を達成する。DDRop の概念実証で研究者は、デバッグ・モードを有効化した後に、被害者のメモリを平文でコピーし、その後に元の状態へ戻したと報告している。
さらに Intel は、TD がデバッグ可能かどうかは、アテステーション関連データにも反映されると規定している。そのため、検証を行う側が適切な属性を確認すれば、デバッグが有効化されたワークロードを識別できる。さらに研究者は、TDX メタデータを操作して偽造したアテステーション・レポートを生成できることも実証した。これにより、バックドア化した VM がリモートの検証者から信頼できるものに見えるリスクが生じる。
なお、DDRop はリモートから実行できるエクスプロイトではない。攻撃者は標的サーバへ物理的にアクセスし、プロセッサ・プラットフォームと互換性のある RDIMM メモリの間にカスタム DDR5 インターポーザを設置する必要がある。
公開された研究では、攻撃をエンドツーエンドで再現するために必要な環境として、TDX を有効化した Intel 第 5 世代または第 6 世代 Xeon Scalable プロセッサを搭載するシステムが挙げられている。この要件により、直ちに影響を受ける範囲は限定されるが、クラウド・プロバイダ/コロケーション施設/マネージド・ホスティング事業者/高い保証レベルを求めるオンプレミス環境にとって、この問題は重大な意味を持つ。
コンフィデンシャル・コンピューティングの利用者が、TDX または SEV-SNP を使用する理由の一つは、インフラ事業者を信頼できることを前提としていない点にある。DDRop が示しているのは、サプライチェーンを通じたハードウェアへの物理的なアクセス/悪意あるデータセンター保守担当者によるアクセスが、この保証モデルに対する直接的な脅威になり得ることである。
研究者たちは、根本的な問題に対する単純なソフトウェア・パッチは存在しないと主張している。これは、この攻撃が意図的なスケーラビリティ上のトレードオフを悪用しているためであり、現代のクラウド TEE はメモリライン単位のフレッシュネス・メタデータを維持せずに、大容量のメモリを保護している。
以前の完全性保護を備えたエンクレーブの設計では、より強力なフレッシュネス保証が提供されていたが、保護できるメモリ容量に制約があった。Intel は今回の情報開示を認め、この攻撃は同社のクラウド・コンピューティングにおける脅威モデルの範囲外であると説明する一方、アーキテクチャの強化/検知機構を評価している。
したがって、Confidential VM を使用する組織に求められるのは、サーバの物理的な管理/改ざんを検知するための対策/ハードウェア・サプライチェーンの保証/アテステーションの検証を、単なる運用上の安全対策ではなく、不可欠なセキュリティ境界として扱うことである。
Intel TDX などを備えた TEE 環境では 、物理アクセスを伴うメモリ・トラフィックの干渉により 、暗号化メモリの古く暗号化された内容が復号されて受け入れられる問題があります 。DDR5 RDIMM インターポーザを設置した DDRop 攻撃により 、メモリ書き込みの非表示化や破棄が引き起こされます 。これにより 、分離境界の破綻/デバッグモードへの強制移行/平文メモリの取得/偽造アテステーション・レポートの生成といった重大な影響が生じます 。ハードウェア構造に起因するため単なるソフトウェア修正は困難であり 、物理的アクセス制限の強化/改ざん検知の導入/アテステーション検証の厳格化などの多角的な防御策が求められます 。


You must be logged in to post a comment.