
Critical ScreenConnect flaw now actively exploited in attacks
2026/09/16 BleepingComputer — 米国 Cybersecurity and Infrastructure Security Agency (CISA) が公表したのは、ConnectWise ScreenConnect に影響する深刻度が高い脆弱性 CVE-2026-84869 の Known Exploited Vulnerabilities (KEV) カタログへの追加であり、実環境で悪用されていることを警告している。ConnectWise は 9月7日の時点で、この認可の欠落による脆弱性に対する潜在的な攻撃を防ぐための一時的な緩和策を公開し、TransferFiles 権限を無効化するようセキュリティチームに推奨していた。
ScreenConnect クライアントに影響を及ぼす脆弱性 CVE-2026-84869 は、バージョン 26.6.5 以降で修正されている。基本的な権限を持つ攻撃者は、攻撃の複雑性が低く、ユーザー操作を必要としない手法により、ファイルの転送と実行を可能にする。9月11日 (金)、CISA はこの脆弱性を KEV カタログへ追加し、米国の連邦政府機関に対して、進行中の攻撃からシステムを保護するための対策を3日以内に実施するよう命じた。
CISA は、「ConnectWise ScreenConnect には、不適切な権限管理/認可の欠落に関する脆弱性が存在し、認可やホスト側の確認を経ずにアクセスする攻撃者に対して、アクティブなリモートセッションを通じたファイルの転送と実行を可能にする可能性がある。この種の脆弱性は、サイバー攻撃者が頻繁に利用する攻撃経路であり、連邦政府機関に重大なリスクをもたらす」と述べている。
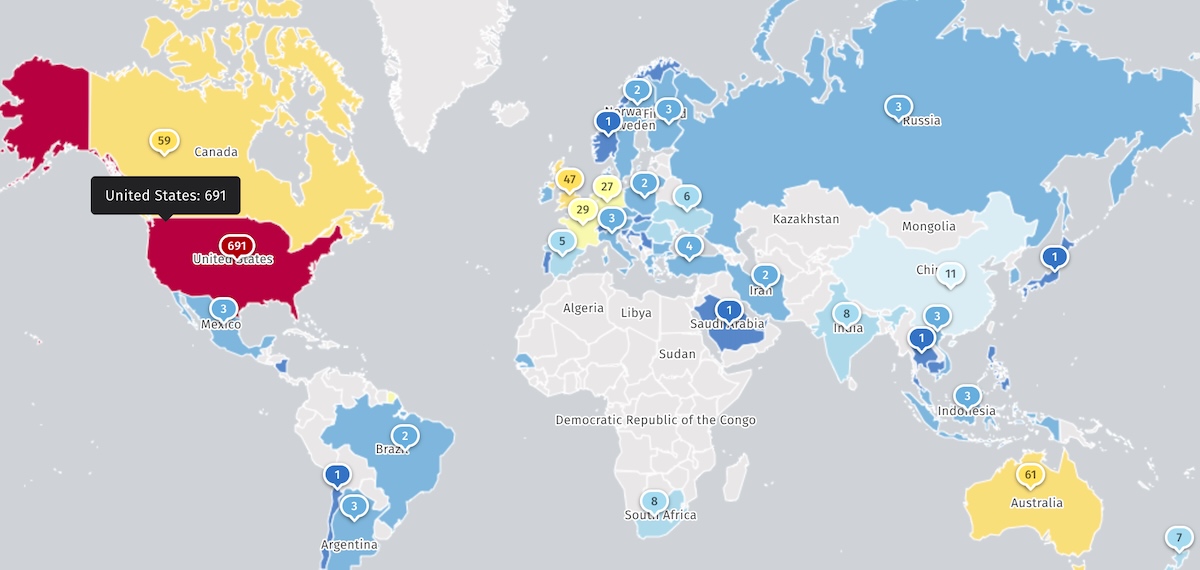
2024年以降、CISA は、ScreenConnect の4件のセキュリティ上の問題を実環境で悪用されている脆弱性として登録しているが、そのうち2件はランサムウェア攻撃でも悪用されている。インターネット上の脅威を監視する Shadowserver は、現時点で、パッチ未適用のままインターネットに公開され、攻撃にさらされている ScreenConnect インスタンスを1,000台以上追跡しており、その大半は北米 (758台)/欧州 (180台) に所在すると述べている。
ConnectWise は、世界中の10万社を超える IT プロバイダーにサービスを提供しており、多くの MSP/IT チームが、トラブル・シューティング/パッチ適用/システム・メンテナンスのために、同社のリモートアクセス・プラットフォーム ScreenConnect を使用している。そのため、ScreenConnect の脆弱性は、金銭目的の攻撃グループと国家支援型の攻撃グループの双方から、実環境で頻繁に標的とされている。
たとえば、北朝鮮の支援を受ける Kimsuky や複数のランサムウェア・グループが、2024年に ScreenConnect 脆弱性 CVE-2024-1709 を悪用した。さらに2025年、ConnectWise は、国家支援型と疑われる攻撃者による、ViewState の脆弱性 CVE-2025-3935 を悪用するコード・インジェクション攻撃に遭っている。それにより同社のシステムが侵害され、複数の顧客のクラウド・ベース・インスタンスへの不正アクセスが公表された後、デジタル・コード署名証明書のローテーションが実施された。
さらに2026年3月、ConnectWise は、パッチ未適用の ScreenConnect サーバが攻撃者に乗っ取られる可能性のある、暗号署名検証の脆弱性 CVE-2026-3564 を修正している。
ConnectWise ScreenConnect の脆弱性 CVE-2026-84869 が米 CISA KEV カタログへ登録されたことを紹介する記事です。リモート管理ソフトウェアは運用に不可欠ですが、設定の隙を突いた侵入手段として悪用者に狙われやすい背景があります。アクセス制御の不備によるアクティブセッションでのファイル転送/ファイル実行の不具合が要因です。影響として管理者権限なしでの悪意あるファイルの送り込み/不正実行のリスクが生じるため、バージョン 26.6.5 以降への更新/TransferFiles 権限の無効化などの適切な防御措置が速やかに必要とされます。


You must be logged in to post a comment.