
Shadow AI is everywhere. Here’s how to find and secure it.
2026/09/15 BleepingComputer — 現在、AI ツールは至るところで利用され、組織内のほぼ全員が使用している。IT/Security チームにとっての課題は、「AI の利用を許可すべきか?」から「AI の利用環境をどのように保護/管理するか?」へと移っている。それは決して小さな課題ではなく、新しい AI ツールや連携機能が絶えず追加されている一方、IT 部門が把握/監督していない状態で、新しい AI ツールや連携機能が導入されている。
この新たな見えないリスク源を管理するには、すべての新しい AI ツールを追跡するための、継続的な検出/リアルタイム監視/能動的なガバナンスを実現する仕組みが必要になる。専任チームを用意しても解決が困難な状況において、Nudge Security が提供するのは、まさにこの機能である。その仕組みについて、以下で説明していく。
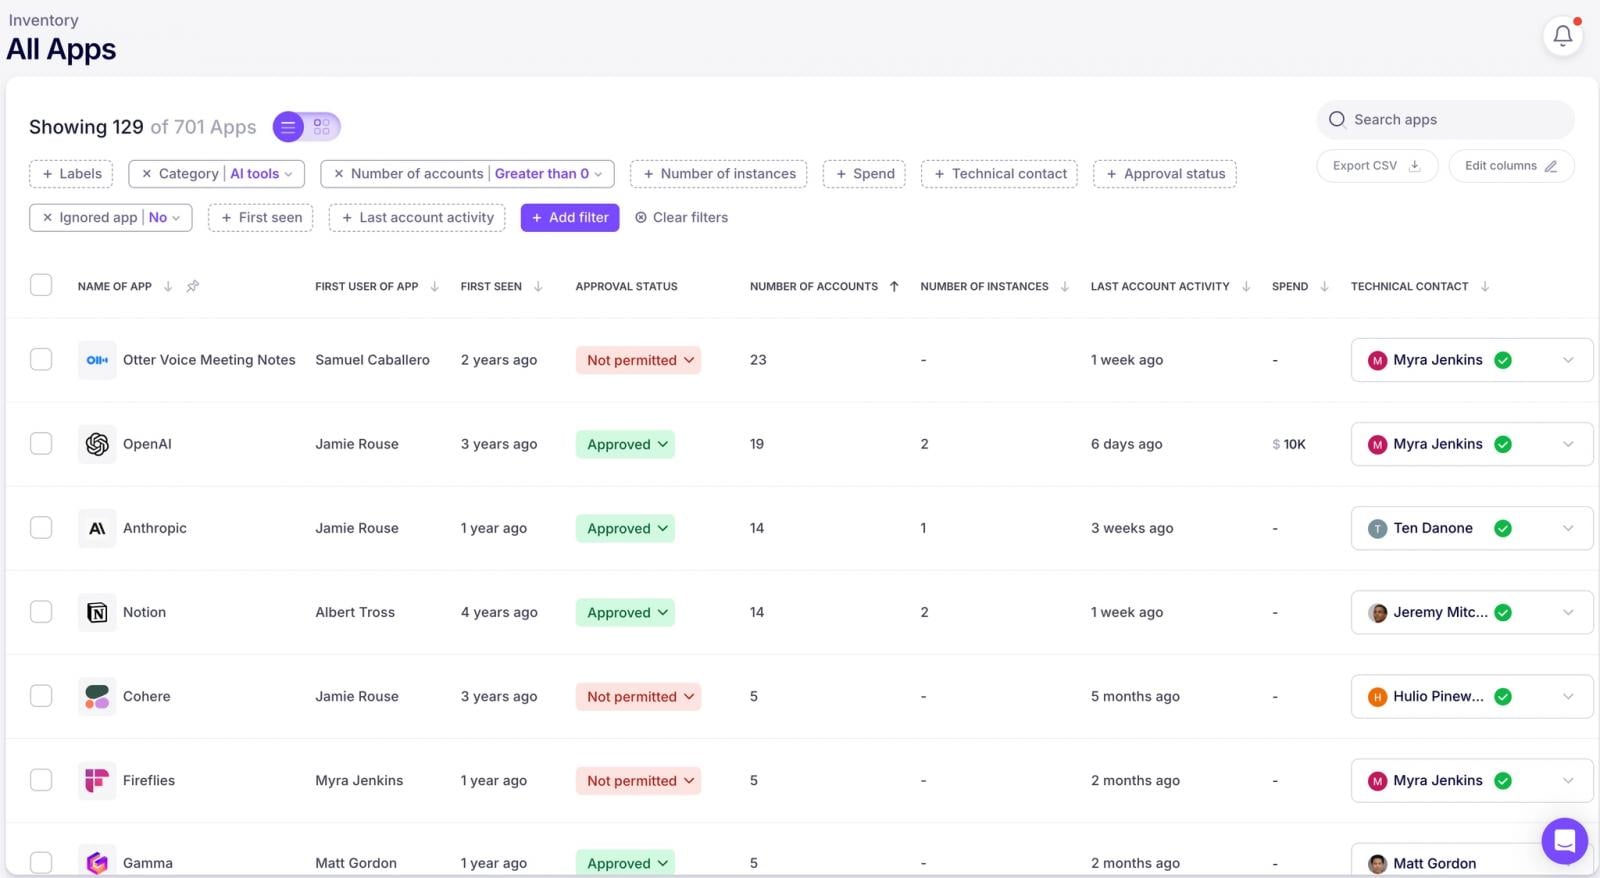
初日から AI アプリ/アカウントの完全なインベントリを取得
まず理解すべきは、見えないものを保護することはできないという事実である。Nudge Security は、組織で利用されているすべての AI アプリ/アカウントを利用の初日から検出でき、Nudge の利用を開始する前に追加された AI アプリ/アカウントも含まれる。
したがって、アンケート/推測/ユーザー自身による申告に頼る必要はなく (率直に言えば、自己申告ではうまくいかない)、利用を開始した時点から、組織における AI 利用環境の全体像を把握できる。
仕組み
Nudge Security の Shadow AI 検出は、IdP (Microsoft 365 または Google Workspace) とのライトウェイトな連携により機能する。この連携は 5 分未満で有効化され、設定が完了すると以下が実施される。
- Nudge Security は、SaaS/AI アプリのプロバイダーから送信される自動生成メール (たとえば noreply@dropbox.com) を分析し、新規アカウントの作成/パスワードの変更/セキュリティ設定の変更などの活動状況を記録する。
- Nudge は、メール本文を保存することなく、この情報を利用して、従業員による新規アカウントの作成/ツールの導入を自動的に検出する。これにより、拡大していく AI ツールの利用を発生時点から包括的に可視化できるだけではなく、その時点で導入されている全ツールについて、利用初日からのインベントリを取得する。
- さらに可視性を高めるために、ブラウザ・エクステンションを導入できる。このエクステンションは、リスクのある行動を検出した際に、リアルタイムのアラートを提供する。
- ブラウザ・エクステンションに加えて、Slack/Teams/メールを通じたユーザー支援も提供する。これにより、リスクのある行動への警告/安全な利用方法の通知/承認済みツールへの誘導/新規または未知のツールに関する追加情報を確認するなどの対応を実行できる。
SaaS 環境全体の機密データに対して、気付かれない状態でアクセスするのが Shadow AI である。現在の AI 利用は、MCP サーバ/自律型 AI/AI 機能を備えた SaaS アプリにまで広がっており、単なるチャットへのプロンプト入力だけではない。このガイドは、AI における可視性の空白を解消し、データ漏洩リスクに先回りするかたちで対処する方法を解説している。
AI との会話における機密データ共有を監視
AI ツールは非常に便利なものであるが、ユーザーが大量の情報を入力する場所でもある。従業員は ChatGPT/Gemini などのさまざまな AI アシスタントに対して、さまざまな情報を貼り付けている。Nudge Security のブラウザ・エクステンションは AI との会話を監視し、個人を特定できる情報 (PII)/シークレット/財務情報などの機密データが共有されたことを検出する。
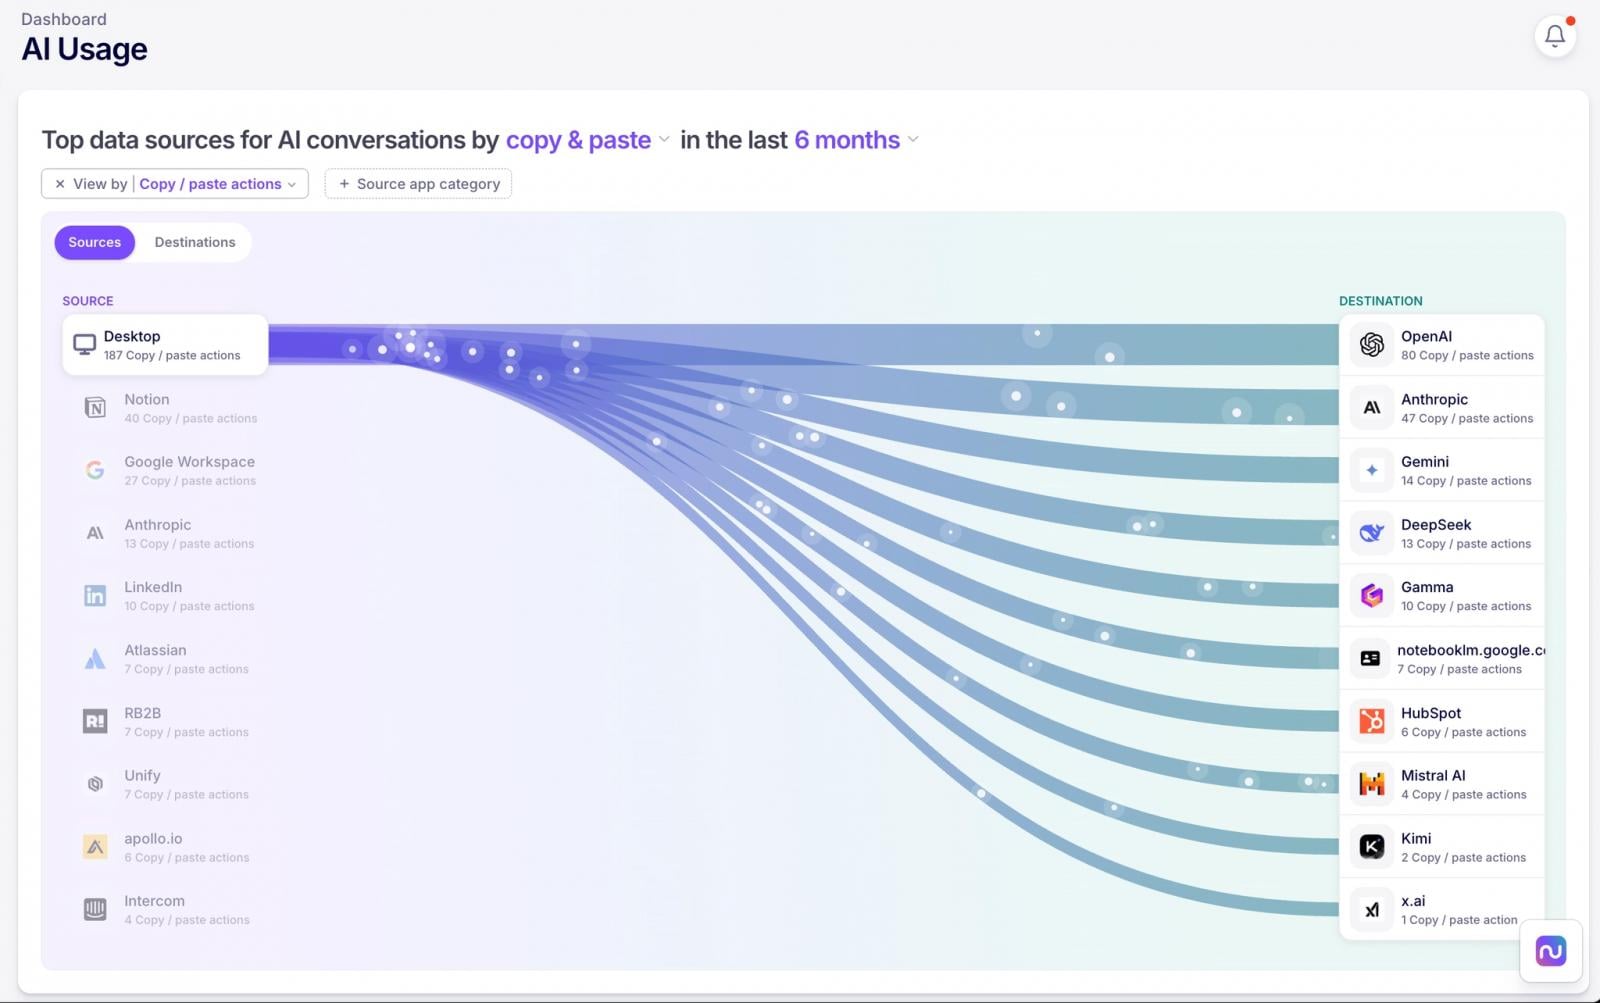
その対象はテキストだけではなく、AI ツールへのファイル・アップロードも検出し、誰が/何を/いつ/どのようにアップロードしたのかという情報も提供する。また、組織のシステムと AI ツール間におけるデータの流れを視覚的に表示し、データ・リスクが特に大きい場所を迅速に把握できる。
AI ツールの利用状況を追跡
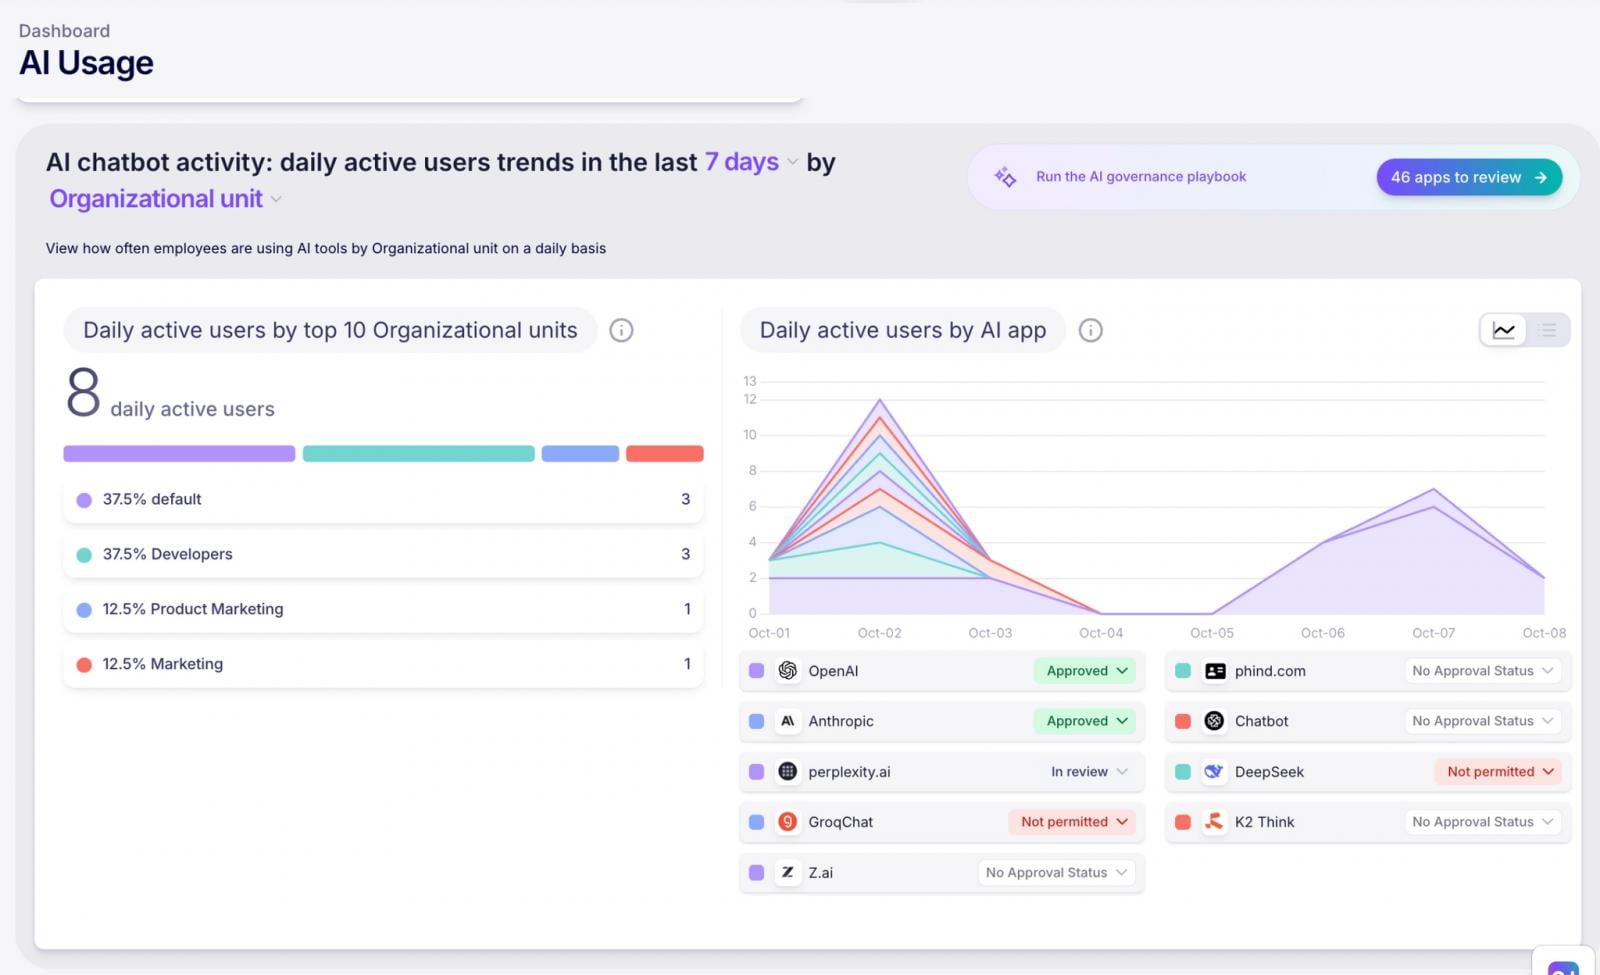
AI を積極的に利用している部門の特定や、未承認のツールの利用などの確認において、Nudge が追跡するのは、アプリが承認済みか未承認かという状態、および個々のアプリや部門ごとの AI の利用状況である。これにより、実際の AI 利用状況を示すデータを取得できるため、セキュリティ対策を利用頻度の高いツールへ集中させ、ユーザーを承認済みのツール群へ誘導できる。
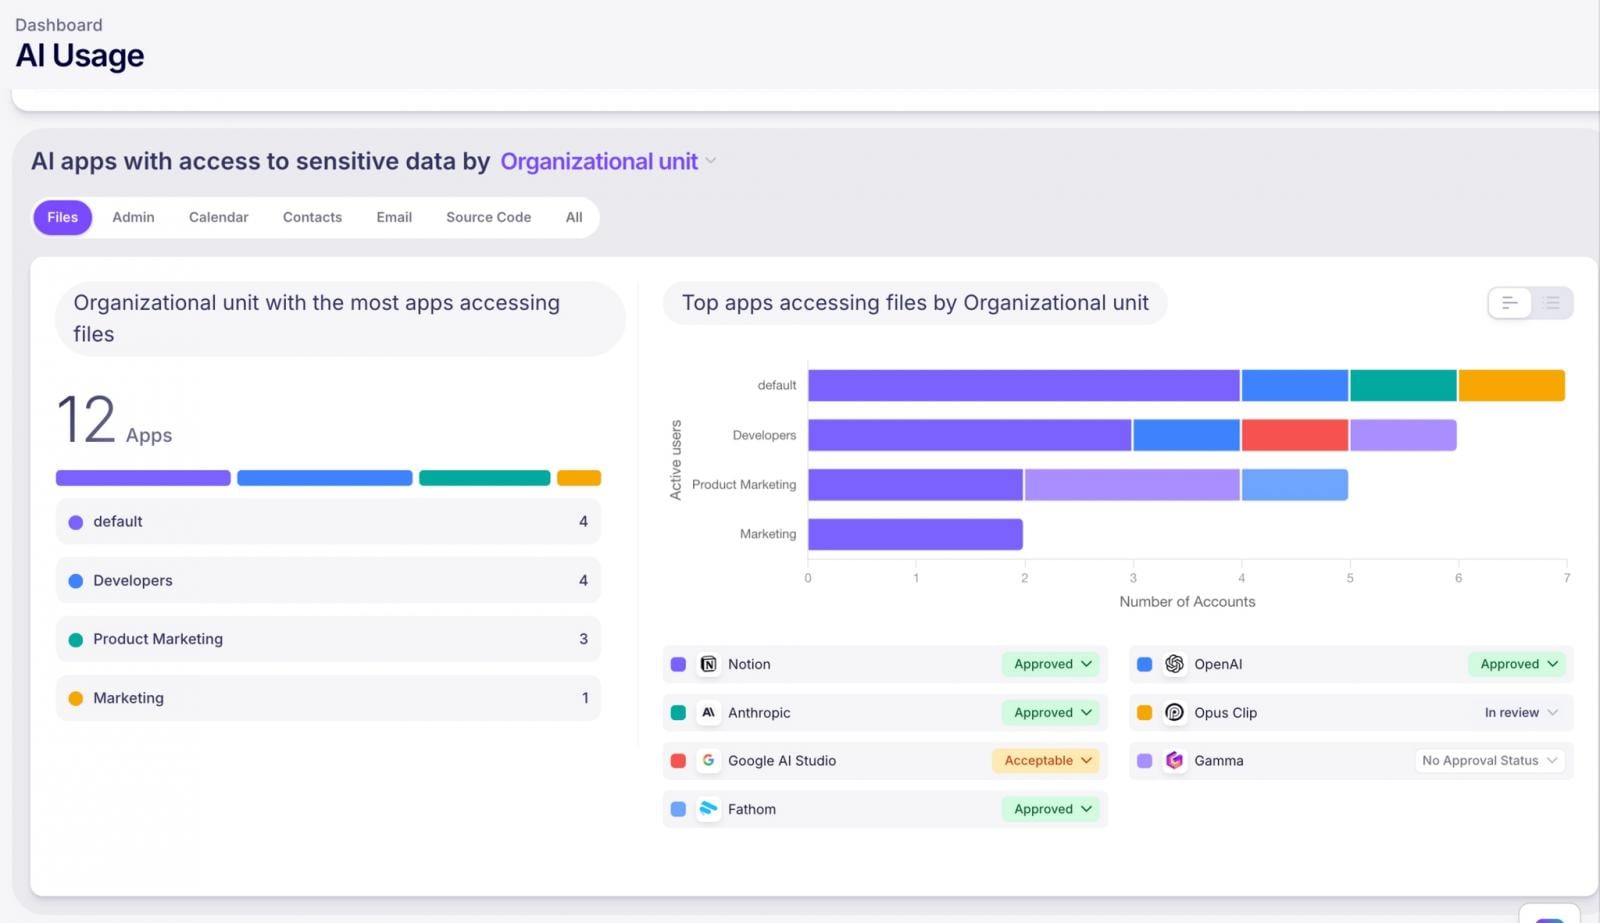
機密データへアクセスする AI アプリを確認
AI ツールは SaaS アプリと連携することがある。たとえば、MCP サーバ接続/AI エージェント/Google Workspace アドオン/Microsoft Copilot プラグインなどは、いずれもデータへのアクセスを要求する。
Nudge は、MCP サーバ接続を含む SaaS と AI の連携状況やアクセス範囲のインベントリを維持する。これにより、その AI ツールがどのデータへのアクセス権を付与されているのかを正確に把握し、そのリスクを評価する。
リスクのある活動をアラートで通知
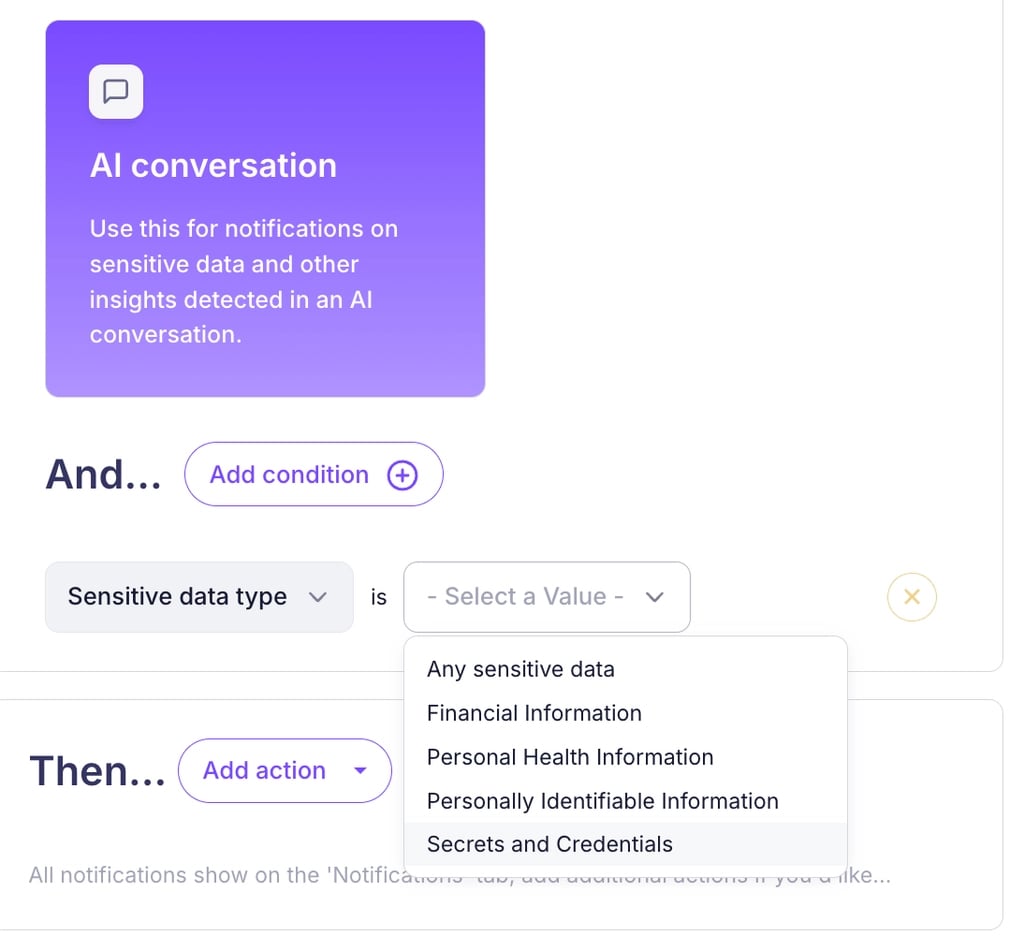
すべてを常時監視することはできないため、Nudge は、新しい AI ツールの出現/機密データの共有/未承認ツールの利用などのポリシー違反が発生した際に通知するための、設定可能なアラートを提供している。これは早期警戒の仕組みとして機能する。
AI ポリシーを適用
AI の適正利用ポリシーを用意しているだろうか (まだであれば、検討が必要である)。Nudge は、従業員へのポリシーの共有/同意の取得/同意状況の追跡を自動化する。
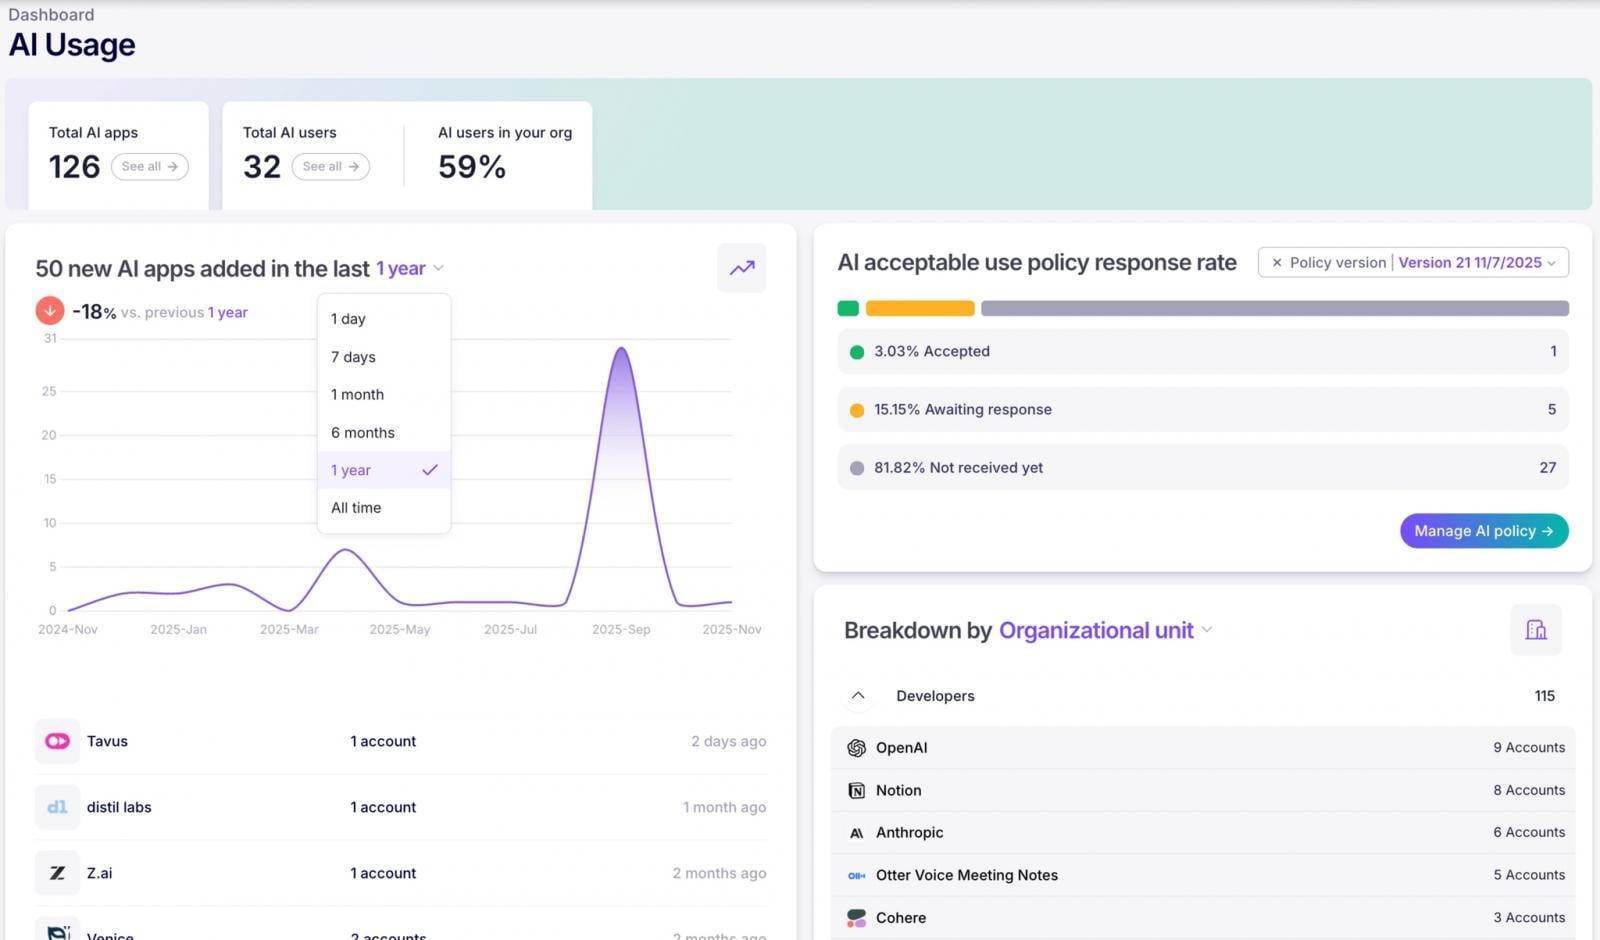
ただし、確認を取得するだけでは十分ではなく、Nudge は、従業員が実際に作業している場所/タイミングで、親しみやすい支援としてガードレールを提供する。これにより、ポリシーを継続的に周知し、より安全な AI 利用へリアルタイムで誘導していく。これは、能動的なガバナンスであり、セキュリティチームが禁止を言い渡す役割を担わなくても実現できる。
結論
セキュリティ・チームの仕事は進歩を止めることではなく、その進歩にデータ侵害が伴わないようにすることである。Nudge Security は、AI の利用を管理するために必要な可視性/制御/自動化を提供し、組織が AI をより安全に利用できるようにする。
Nudge Security を紹介する記事です。IT 部門の管理が届かない状況での AI ツール導入や、会話機能を通じた機密情報の入力、SaaS システムとの連携による広範なアクセス権限の付与など、無許可の AI 利用が組織に深刻なセキュリティリスクをもたらす状況が背景にあります。この課題に対する影響と対応策として、未把握ツールの自動検出/会話やファイル送信による機密データ流出のリアルタイム監視/SaaS 連携のアクセス範囲追跡/従業員への自動通知を通じたポリシー適用が挙げられます。新しい技術の導入が進む現代において、管理体制が追いつかないリスクを適切に制御し、安全な利用環境を構築していく取り組みが強く求められます。


You must be logged in to post a comment.