
CISA: Ransomware gangs now exploiting critical TeamCity flaw
2026/09/24 BleepingComputer — 米国の Cybersecurity and Infrastructure Security Agency (CISA) は、7月に修正された JetBrains TeamCity の深刻な脆弱性がランサムウェア攻撃グループに悪用されているとして、連邦政府機関に警告した。7月25日の時点で JetBrains は、TeamCity On-Premises バージョン 2025.11.7/2026.1.3 に存在する認証バイパスの脆弱性 CVE-2026-63077 を修正している。この脆弱性を悪用する未認証の攻撃者は、TeamCity Agent Polling Protocol を介して認証チェックを回避し、HTTP(S) 経由で TeamCity サーバー・プロセスの権限を用いて任意の OS コマンドを実行する可能性があると、同社は説明していた。
また、同プロセスに付与された権限に応じて、データ/設定/保存済みの認証情報が漏えいするほか、サーバーの状態が変更され、ビルド成果物や下流の CI/CD パイプラインの完全性が損なわれる可能性があると注意を促していた。その約 2週間後の 8月5日に、CISA は CVE-2026-63077 を KEV カタログに追加し、進行中の攻撃からネットワークを保護するため、米国連邦政府機関に 3日以内の対応を命じた。
さらに 8月7日、JetBrains はこの脆弱性が実環境で悪用されていることを確認し、侵害指標 (IOC) を公開した。また、直ちにパッチを適用できない顧客には、外部からのアクセスを信頼できるネットワークに制限するよう求めた。
ランサムウェア攻撃グループによる悪用も確認
CISA は現時点で、CVE-2026-63077 を標的とする攻撃の詳細を公開していないが、9月23日 (水) に Known Exploited Vulnerabilities (KEV) カタログを更新し、この脆弱性がランサムウェア攻撃グループに悪用されていると警告した。また、2023年10月以降、TeamCity のセキュリティ上の脆弱性 4 件を、実環境で悪用されている脆弱性として指定しているが、そのすべてがランサムウェア攻撃でも悪用されてきた。
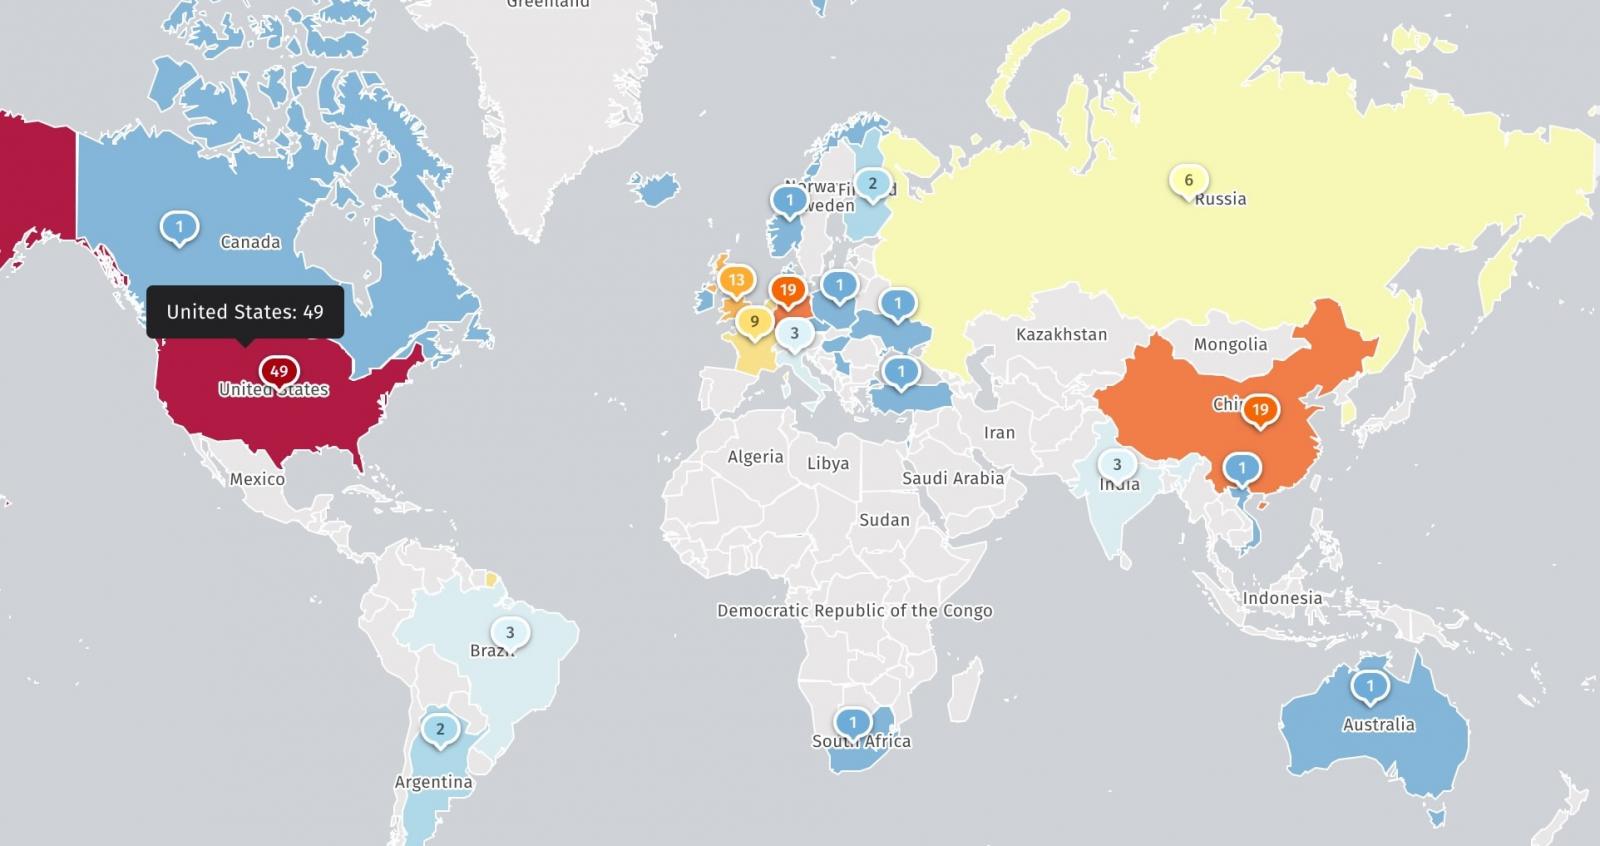
一方、セキュリティ脅威の監視組織である Shadowserver は、CVE-2026-63077 のパッチが未適用の TeamCity サーバーを 160 台以上追跡している。この台数は、脆弱性の修正直後に確認された、インターネットに公開され攻撃に対して脆弱な TeamCity サーバー約 700 台から減少している。
過去にも、国家支援型の攻撃グループやランサムウェア攻撃グループが TeamCity の脆弱性を悪用してきた。2024年10月には、ロシア対外情報庁 (SVR) と関連する APT29 が、脆弱な JetBrains TeamCity/Zimbra サーバーを大規模に標的としていると、米国と英国のサイバーセキュリティ機関が警告した。IT 管理者には、インターネットに公開されたサーバーに直ちにパッチを適用することが推奨される。
TeamCity は、継続的インテグレーション/継続的デリバリー/継続的デプロイメント (CI/CD) プラットフォームであり、ソフトウェア開発者や DevOps チームが、ソフトウェアのビルド/テスト/デプロイを自動化するために利用している。JetBrains によると、Citibank/Amazon Games/Tesla/Samsung などの企業を含め、30,000 を超える DevOps チームが TeamCity を利用している。
JetBrains TeamCity の認証バイパスの脆弱性 CVE-2026-63077 がランサムウェア攻撃グループに悪用されているとして、CISA KEV カタログに追加されました。この脆弱性は未認証の第三者による任意の OS コマンド実行を許すものであり、データの漏えい/設定変更/CI/CD パイプラインの破壊といった重大な被害につながる危険性があります。すでに実環境での悪用が確認されており、未適用のサーバーが狙われるリスクが高まっています。開発環境やビルドサーバーの安全を守るためにも、最新バージョンへの迅速なアップデートやアクセス制限といった対策の速やかな実施が求められます。


You must be logged in to post a comment.