
VMware vCenter RCE Gives Attackers a Path From One Appliance to Entire Virtual Infrastructure
2026/08/18 gbhackers — VMware vCenter に存在する深刻な脆弱性が、急速に展開するキャンペーンで活発に悪用されており、外部公開された単一の管理アプライアンスが、仮想インフラストラクチャ全体を侵害するための起点とされている。QUIRSO のインシデント・レスポンス担当者は、この活動を脆弱性 CVE-2026-59310 の悪用と関連付ける一方で、別の脆弱性 CVE-2026-59309 の悪用と整合する活動も確認した。
最初の脆弱性 CVE-2026-59310 (CVSS 9.8) は、VMware vCenter Syslog Server に存在するディレクトリ・トラバーサルの欠陥であり、Broadcom のアドバイザリ VMSA-2026-0006 によると、この脆弱性を悪用するネットワーク経由のアクセス権を持つ攻撃者は、任意のコードを実行できる。なお、ベンダーによる修正版を適用する以外に回避策は存在しない。
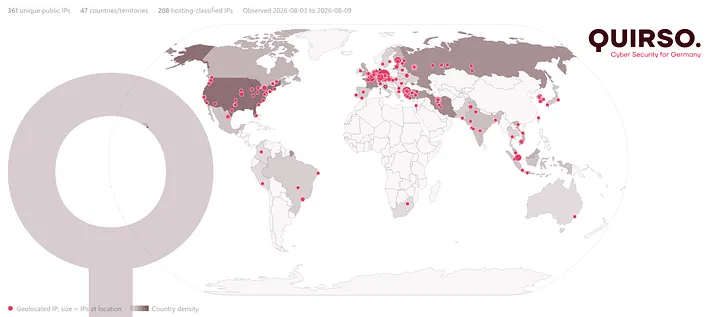
このキャンペーンが示すのは、膨大な規模の外部露出の問題であり、QUIRSO が特定したものには 47 カ国にまたがる 361 個の重複しない影響を受けた IP アドレスがある。ただし、クラウド/ホスティング/共有ネットワークにおいては、複数の顧客が同一の IP アドレス配下に存在する場合があるため、IP アドレス数が侵害された組織数と一致するわけではないと、研究者は注意を促している。ドイツ/米国/トルコ/イラン/フランスが、観測されたアドレスのうち 185 個を占めた。
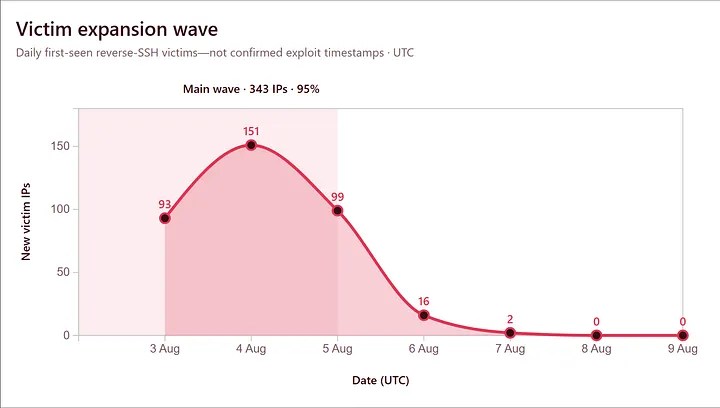
2026年8月5日の時点では、最終的な被害対象の約 95% が確認されており、この状況が示すのは、限定された標的を狙う作戦ではなく、高速かつ広範なスキャンと悪用が行われたことである。
調査対象となった vCenter Server Appliance では、Syslog Server のパス・トラバーサルを悪用した攻撃者が、特権 cron の実行を引き起こしたとみられ、”/etc/cron.d/” 配下に配置された “zz-poc59310-syslog.log”/”zz-poc59310″ という名前のアーティファクトが、”curl” および “wget” を使用するコマンドにより実行され、ペイロードの取得/実行権限の付与/root 権限での実行などに至る。
それらの名称は CVE を参照するものであり、同時に syslog ファイルの命名規則を模倣していることから、脅威アクターが細工したログ・コンテンツを使用し、攻撃者が制御する cron エントリを、本来のパス外へ書き込んだ可能性が示される。
この最初の侵入により、侵入者はアプライアンス・レベルをはるかに超えるアクセスを獲得し、複数のサーバからのバックドア展開/ペイロード保存用の “/tmp/.x/” の使用/外部の Command-and-Control (C2) との通信に向けたオープンソースの “reverse_ssh” フレームワークの展開などが可能になった。
QUIRSO は 7月29日の情報開示から 5日以内に、インターネットに公開された vCenter の展開環境に対する悪用を観測しており、それが示すのは、技術的な詳細が公開された後に、深刻な仮想化関連のバグがきわめて迅速に武器化される状況である。
VMware vCenter の脆弱性
Reverse SSH は、遠隔シェル/ファイル転送/ネットワーク転送をサポートし、一連の接続を侵害されたアプライアンス側から開始するため、未要求の受信トラフィックの遮断を中心とする防御を回避する可能性がある。QUIRSO は、”reverse_ssh” ビルドを検出するための汎用 YARA ルールを公開しているが、このツールは正当な用途にも悪用にも使用できるため、不審な実行/未認可のインストール/異常な外向き通信との相関分析が必要だと強調している。
永続化については複数の手法が確認されており、オペレーターは、root 所有の systemd サービスを作成したほか、”vmware-vpxd-stats-*”/”vmware-perf-collect-*” などの VMware コンポーネントを装う cron ジョブの配置/SSH の有効化/攻撃者が制御する鍵の挿入/Perfcharts アプリケーション・パスへの JSP Web シェルの配置を行ったと報告されている。
さらに、正規の “perfcharts” サービス・アカウントを、パスワードなしで root レベルの sudo を実行できるよう設定することで、root での直接実行が不安定になった場合に利用する二次的な権限取得の経路も構築した。
侵入後の活動で最も重大なのは認証基盤の乗っ取りであり、脅威アクターは、”vmdir” の設定から vCenter Directory Service のマシン認証情報を取得し、新しい SSO Admin アカウントを作成した上で、API を介して vSphere インベントリに対してクエリを実行する可能性があった。これにより、vCenter アプライアンスの制御は、ESXi ホスト/仮想マシン/データストア/ネットワークを管理する管理プレーン全体の制御へと拡大し、横展開/大規模なサービス妨害/ランサムウェア展開を実行する上で、攻撃者にとって理想的な位置となる。
さらに QUIRSO が確認したのは、VMware Directory Service に存在する認証回避の脆弱性 CVE-2026-59309 の悪用と整合する、2026年8月1日の活動であり、そこで観測されたのは、新たに作成された Admin アカウントと、通常とは異なる “GoodMoodle-VCProbe/1.0″/”GoodMoodle-VCFleet/1.0” というユーザー・エージェント文字列である。ただし研究者は、この活動と CVE-2026-59310 の侵入チェーンとの関連性を、決定的には確認していない。
防御側に求められるのは、Broadcom の VMSA-2026-0006 アドバイザリで指定された修正版 vCenter を直ちに適用し、外部公開されたパッチ未適用の vCenter インスタンスを、侵害されている可能性があるインスタンスとして扱うことである。さらに、予期しない cron ファイル/不審な systemd ユニット/root アカウントの SSH 鍵の変更/異常な SSO Admin/Perfcharts の JSP ファイル/vCenter から未知の外部インフラストラクチャへのアウトバウンド接続を探索する必要がある。
このキャンペーンは、vCenter を Tier-0 インフラとして扱うべきであることの根拠を示しており、単一の管理アプライアンスへの侵害が、仮想インフラ全体の侵害へ急速に発展する可能性がある。
VMware vCenter Server に存在する脆弱性 CVE-2026-59310 ( CVSS 9.8 ) および CVE-2026-59309 が世界規模で悪用されています。管理インターフェースがインターネットへ公開されている環境において、Syslog Server のディレクトリ・トラバーサルに起因する、特権権限での任意コード実行/cron ジョブや systemd サービスによる永続化/SSO 管理者アカウントの不正作成が引き起こされています。これにより仮想化基盤全体が制御下へ置かれ、大規模な被害をもたらす危険があります。開発元が提供する最新の修正パッチの迅速な適用/外部露出の制限/不審な永続化アーティファクトや異常なアウトバウンド通信の監視などのセキュリティ対策が必要とされます。


You must be logged in to post a comment.