
Citrix warns admins to patch new NetScaler RCE flaw immediately
2026/10/09 BleepingComputer — Citrix が IT 管理者に警告したのは、NetScaler ADC ネットワーク・アプライアンス/NetScaler Gateway のセキュア・リモート・アクセス・ソリューションに影響を及ぼす、深刻かつ新たな脆弱性であり、直ちにパッチを適用するよう求めている。このメモリ・オーバーフローの脆弱性 CVE-2026-107406 を悪用する攻撃者は、標的デバイス上でのリモート・コード実行 (RCE) と、サービス拒否 (DoS) 状態によるクラッシュを引き起こす可能性がある。
この脆弱性の影響を受ける条件として挙げられるのは、NetScaler ADC/NetScaler Gateway アプライアンスが、Security Assertion Markup Language (SAML) の Identity Provider (IdP)/Service Provider (SP) として構成されている環境である。
Citrix はブログで、「影響を受ける顧客には、アドバイザリを確認し、対象の NetScaler インスタンスを推奨バージョンへ可能な限り早急にアップグレードするよう強く求めている。セキュリティ情報の公開時点で、対策されていないエクスプロイトなどは把握されていない」と述べている。
Citrix が推奨するのは、脆弱な NetScaler ADC/NetScaler Gateway アプライアンスを、以下のバージョンへアップグレードすることである。
- NetScaler ADC/NetScaler Gateway:14.1-73.46 以降
- NetScaler ADC/NetScaler Gateway:13.1-64.29 以降の 13.1 系リリース
- NetScaler ADC 14.1-FIPS:14.1-73.46 FIPS 以降の 14.1-FIPS 系リリース
- NetScaler ADC 13.1-FIPS/13.1-NDcPP:13.1.37.283 以降の 13.1-FIPS/13.1-NDcPP 系リリース
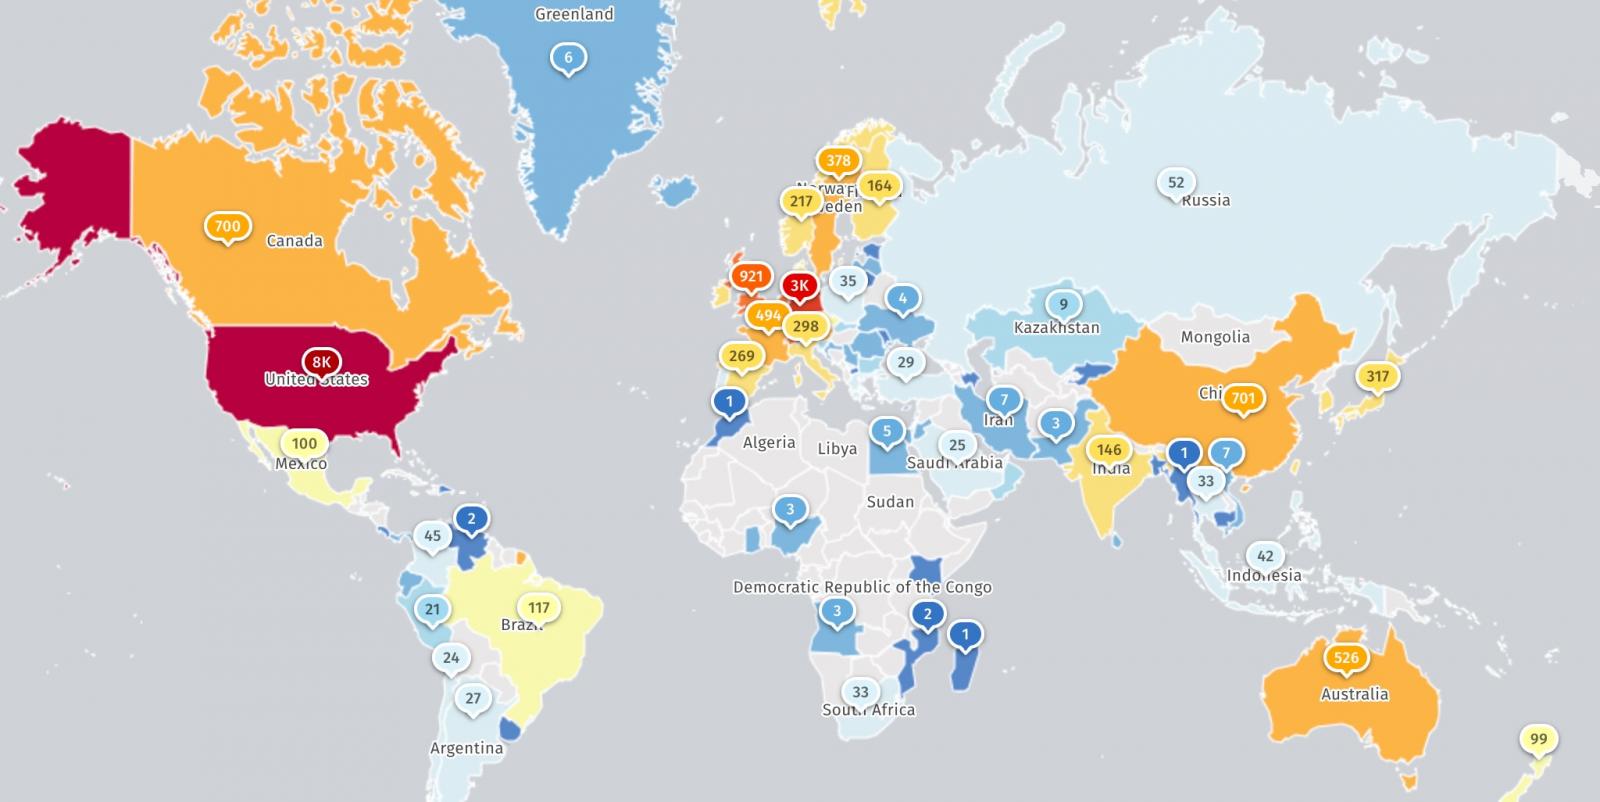
インターネット上の脅威を監視する Shadowserver は、NetScaler のフィンガープリントが確認されている、外部公開状態にある 21,000 以上の IP アドレスを追跡している。その内訳には、1,500 件を超える Gateway インスタンス/約 20,000 台の NetScaler ADC アプライアンスが含まれる。
ただし、この時点では、それらのうち何件が、脆弱な設定で運用されているかについての情報はない。つまり、ハニーポットやパッチ適用済みのインスタンスが含まれる可能性がある。
Citrix は、CVE-2026-107406 が実環境で悪用され始めたことを示す証拠を確認していない。その一方で、今年に入ってから攻撃者に悪用された、NetScaler の別の複数の脆弱性についても警告している。
たとえば 2026年3月には、Citrix が NetScaler の脆弱性 CVE-2026-3055/CVE-2026-4368 に対してパッチ適用を呼びかけた数日後に、脅威アクターが悪用を開始していた。
さらに 9月には、すでに実環境で悪用されていた NetScaler の RCE ゼロデイ脆弱性 CVE-2026-88771/CVE-2026-88772 に対するセキュリティ・アップデートを公開している。これらの脆弱性を悪用する攻撃者は、独自の Web シェル/トンネリング用マルウェアを展開し、認証情報の窃取/root 権限の取得/被害組織の内部ネットワークへの横展開などを可能にしていた。
10月の初めにも Citrix は、NetScaler の DoS ゼロデイ脆弱性 CVE-2026-88779 を修正する緊急アップデートを公開した。この脆弱性については、その後、研究者/管理者から RCE にも悪用できるとの指摘があった。
米国 Cybersecurity and Infrastructure Security Agency (CISA) は、2021年11月以降において、実環境で悪用された Citrix の脆弱性 27 件を指摘しており、そのうち 7 件はランサムウェア攻撃で悪用されたとしている。
この記事は、NetScaler ADC および NetScaler Gateway におけるメモリ・オーバーフローの不具合 CVE-2026-107406 を説明するものです。SAML 機能有効化時の制御不備に起因し、遠隔からの不当な命令実行/機器の機能停止といった被害を生む恐れがあります。修正版リリースへの速やかな更新/構成の点検が推奨されます。


You must be logged in to post a comment.