
StyleSmuggler 0-Day Exploited to Hack Adobe Commerce and Magento Stores
2026/09/15 hackread — Adobe Commerce/Magento Open Source に影響を及ぼすゼロデイ脆弱性 CVE-2026-75650 (CVSS 10.0 Critical) が実環境で積極的に悪用されていることを、Akamai Security Intelligence Group のサイバーセキュリティ研究者が公表した。StyleSmuggler と呼ばれるリモート・コード実行 (RCE) の脆弱性を悪用する未認証の攻撃者は、影響を受けるサーバ上で PHP コードを実行できる。
Hackread.com に共有された Akamai の調査によると、悪用は 9月上旬に始まっており、最初に StyleSmuggler を発見した Sansec も、9月4日の時点で悪用を確認し、その後にクリーンな Magento 環境で攻撃を再現した。これを受け、Adobe は 9月7日に緊急ホットフィックスをリリースし、Adobe Commerce/Magento Open Source/Adobe Commerce B2B の影響を受けるバージョンの詳細と、CVE-2026-75650 に対する緊急ホットフィックスを公開した。
StyleSmuggler によりログからコード実行に発展
Akamai の分析で判明したのは、この攻撃が PHP コードを直接実行するのではなく、Magento のテンプレート処理チェーンを悪用するものであることだ。最初に攻撃者は、HTTP ヘッダーまたはパラメータに悪意の PHP コードを隠し持つリクエストを GraphQL エンドポイントへ送信し、これにより Magento が攻撃者の制御する値をサーバ側のログへ書き込む。
その後に攻撃者は、「Payment Transaction Failed Reminder」などの標準的なトランザクション・メールを生成させて Magento のテンプレート・エンジンを起動し、テンプレート・エンジンに細工されたログ・ファイルを読み込ませることで、そこに保存された PHP コードを実行し、サーバ上でのコマンド実行に至る。
この攻撃において、有効な認証やユーザー操作は不要である。Magento がメールをレンダリングする際に悪意あるコードが実行されるため、生成されたメールを開く必要もない。Adobe はこの脆弱性を、テンプレート・エンジンで使用される特殊要素の不適切な無害化 (CWE-1336) に分類している。
Linux バックドアと Web シェル
Sansec が確認したのは、侵害されたストアで永続化する Linux インプラントである。これらの悪意のプロセスは fc-cache/chronyd などの名前に偽装されていた。その他の攻撃者は、StyleSmuggler を悪用して Magento の製品画像キャッシュのパス配下へ PHP Web シェルを配置していた。
Sansec の分析によると、Linux インプラントの一つは、攻撃者が制御するコマンド・アンド・コントロール (C2) インフラへ接続してコマンドを待機する小型の Rust バックドアである。研究者によると、分析時点では、このバックドアのリモートアクセス機能が実際に使用されたことを示す証拠は確認されていない。
悪用に成功した攻撃者は、侵害したストアへのアクセスを維持する可能性がある。Adobe が推奨しているのは、漏洩した可能性のある管理者パスワード/統合トークン/決済ゲートウェイの認証情報/Commerce 暗号化キーで保護されているシークレットなどをローテーションすることである。ただし Adobe は公式アドバイザリで、Commerce 暗号化キーをローテーションするだけでは、すでに漏洩した可能性のある認証情報を無効化できないと警告している。
Sansec が確認した侵害済みストアの一つでは、2026年7月/8月のセキュリティ・パッチを適用した Magento 2.4.6-p15 が実行されており、一連のアップデートでは StyleSmuggler を防げなかったと考えられる。
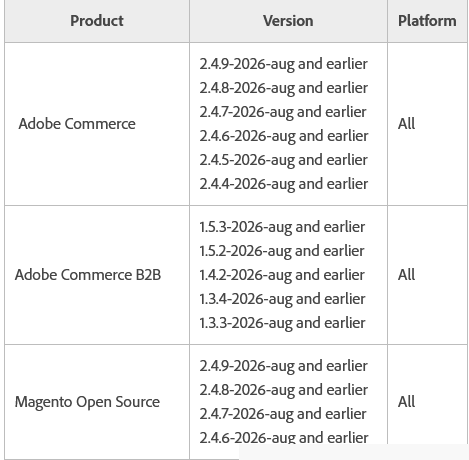
修正ガイダンス
Akamai の研究者は、「Akamai App & API Protector の Adaptive Security Engine に備わる CMD Injection 保護機能は、新たなルールを必要とせず、主要な GraphQL ヘッダー/パラメータを使用する悪用経路を標準機能でブロックする」と述べている。同社は、確認済みの悪用手法や、新たに出現してくる悪用手法に対して、検知範囲の検証を継続しているという。
Akamai が分析を公開した時点では、StyleSmuggler を実環境で悪用する PoC は公開されていなかったが、すでに攻撃者は、この脆弱性を実環境で悪用していた。
Adobe の修正は、セキュリティ情報 APSB26-146 のホットフィックス VULN-39341 として提供されている。管理者に求められるのは、直ちにパッチを適用するとともに、影響を受けるシステムに侵害の痕跡がないか調査することである。すでに悪用されたストアは、パッチ適用後も侵害された状態を引きずる可能性があるため、漏洩した可能性のある認証情報もローテーションする必要がある。
EC サイトの運用基盤である Adobe Commerce (旧 Magento Stores) にて、極めて危険度の高い欠陥 CVE-2026-75650 が公表されました。外部から認証なしで GraphQL エンドポイントへ悪意ある要求を送られ、サーバーのログを経由して任意のプログラムを実行される問題が存在します。これによりバックドアの設置や Web シェルの配置が引き起こされ、顧客情報や決済に関する情報の漏洩、サーバーの継続的な占有などの重大な被害につながります。事態への対処として、提供されている専用修正パッチの速やかな適用/各種暗号化キーや接続パスワードの更新/サーバー内の侵入形跡調査を実施することが強く求められます。


You must be logged in to post a comment.