
659 Stripe Merchant API Keys Leaked Online, Exposing 688,000 Customer Records
2026/08/19 gbhackers — 闇のデータ取引フォーラムで公開されたデータ流出により、659件の加盟店アカウントで使用される有効な Stripe API 認証情報と、約 35GB の顧客および決済関連データが露出した。この露出は、42カ国の加盟店にまたがる 688,363件とされる顧客レコードに影響を及ぼす。ただし、Stripe のインフラ自体が侵害されたわけではないことを、提供された証拠が示している。
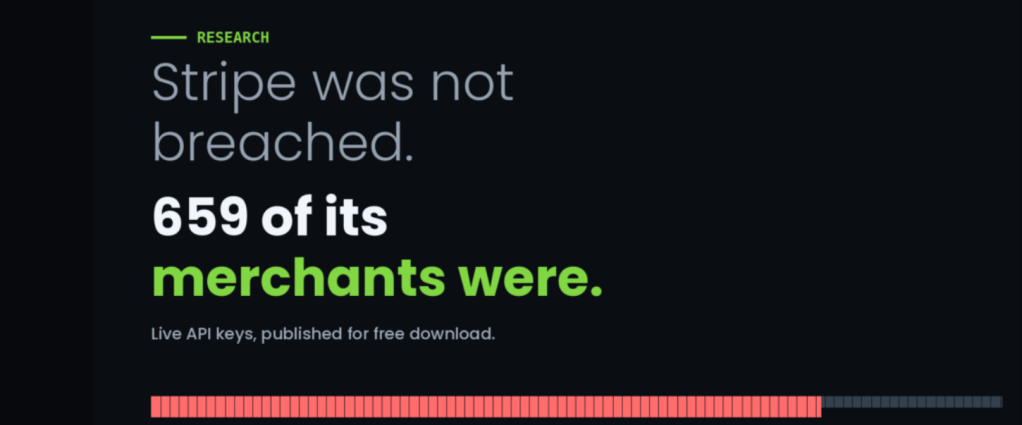
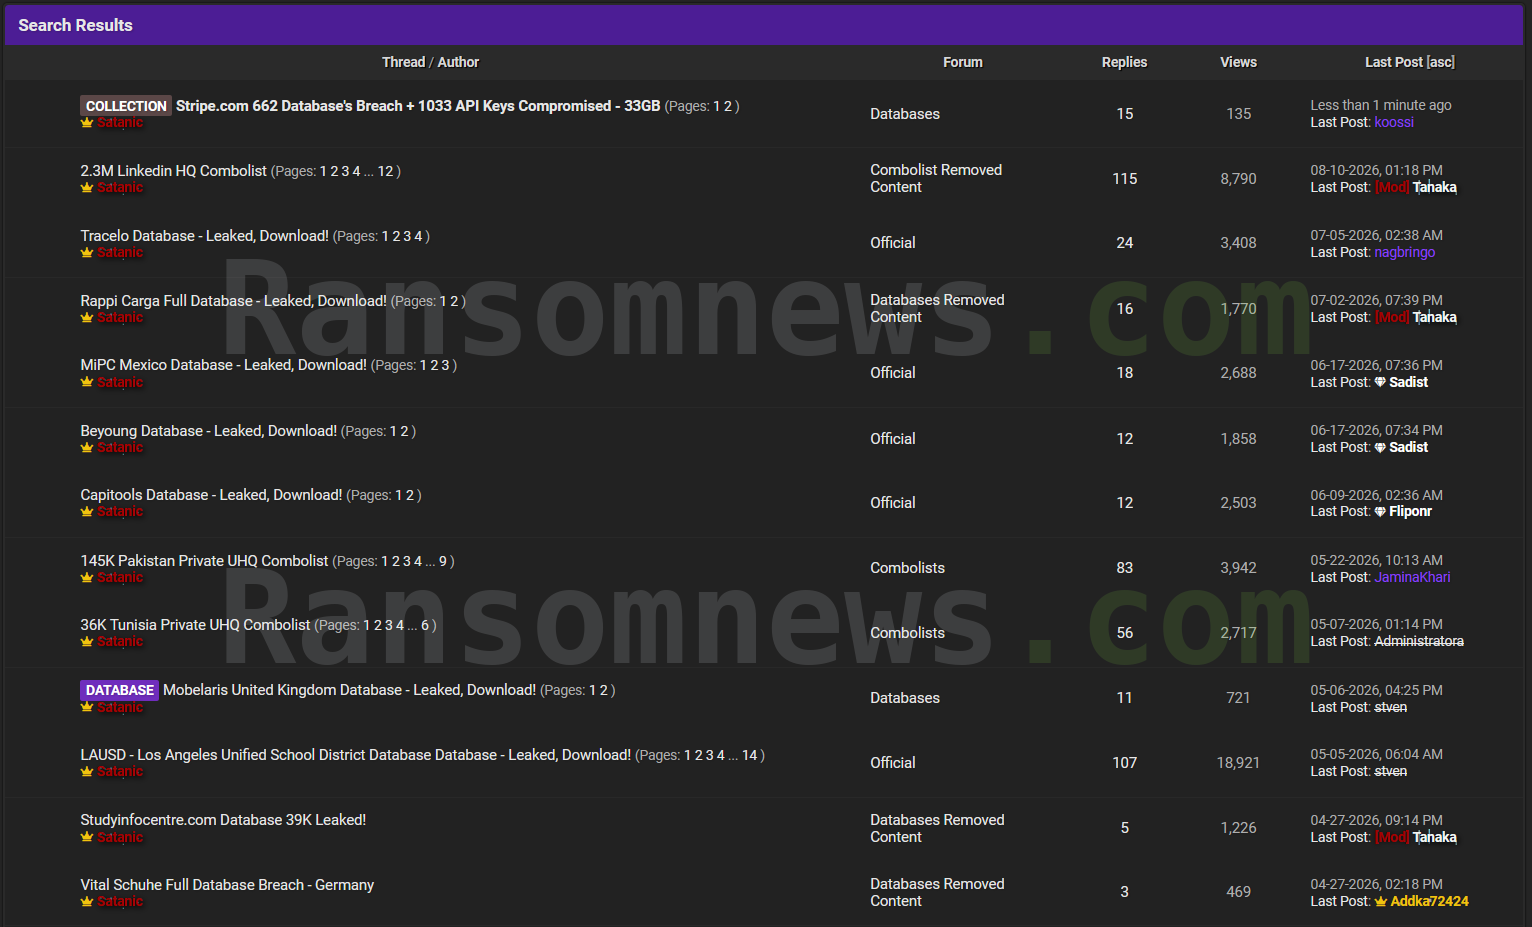
このデータセットは、2026年8月18日に Satanic という名を使用するフォーラム上の販売者により投稿され、無料でのダウンロードが可能になった。Ransomnews は、調査結果を公開する前に、このデータをオフラインで確認し、Stripe へ通知したと報告されている。
複数の独立した報道においても、このキャンペーンは Stripe プラットフォームの侵害ではなく、加盟店のシークレット露出として説明されている。
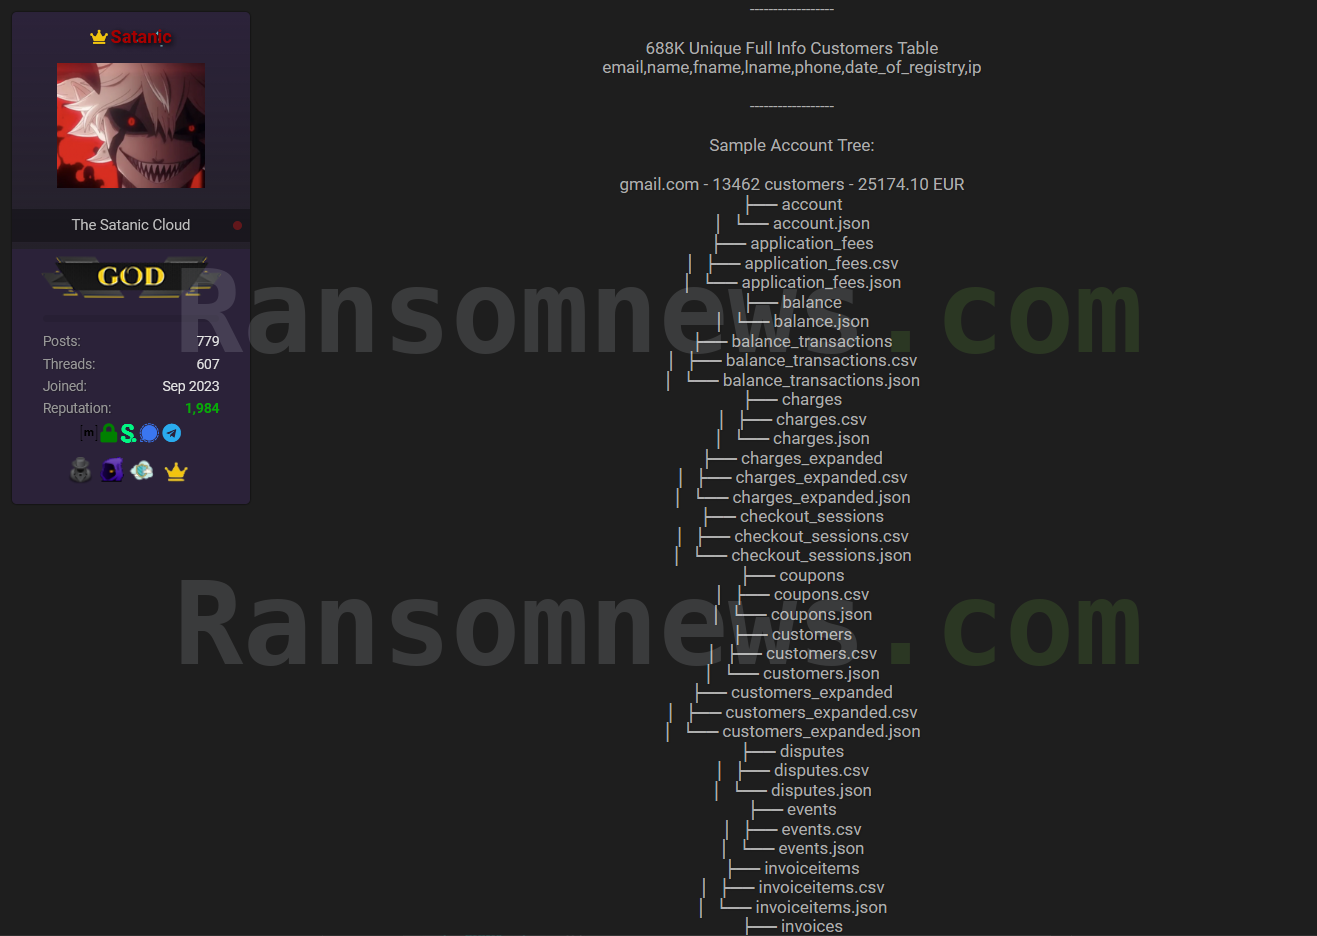
流出データは 17,654個のファイルに及ぶものであり、Stripe API エンドポイントを介してエクスポートされた、顧客/課金/Payment Intents/Checkout セッション/請求書/入金/残高トランザクション/返金/異議申し立て/サブスクリプション/製品/価格などのデータが含まれる。
このデータセット内のレコードは、2022年1月4日〜2026年6月1日の期間にまたがるものだと報告されている。
フォーラム上に掲載された情報では、Stripe 自体がハッキングされたと誤解を招く主張が行われていた。しかし、報告されている証拠が示しているのは、Stripe を決済処理に使用する個々の企業に属する認証情報が窃取/露出した状況である。
データセットのメタデータによると、573 件のアカウントが決済を受け付け、531件が入金を処理し、519件が双方に対応すると報告されている。
Stripe のシークレット・キーは、加盟店アカウントへ向けたプログラムによるアクセスを提供するため、影響の大きい認証情報である。
有効化されている権限と API バージョンによっては、顧客データの列挙/トランザクション・レコードの取得/課金の作成/返金の実行/決済ワークフローの変更/入金先の変更などを、攻撃者に許す可能性がある。
リポジトリ/CI/CD ログ/コンフィグ・ファイルに露出したキーが、決済詐欺やアカウント悪用へ急速につながる可能性があると、セキュリティ研究者たちは繰り返して警告してきた。
影響を受けた加盟店が最も多いのは米国の 212件と報告されており、それに続くのが、英国 81件/フランス 57件/カナダ 38件/ブラジル 30件/オーストラリア 27件である。
Ransomnews によると、露出したキーを悪用する Stripe への認証/加盟店システムへのアクセス/個々の顧客レコードの調査は実施していない。その代わり、データセットの内部構造を評価したという。
この脅威アクター Satanic は、フォーラムで 779件の投稿と 2,000に近い評価スコアを持つ、以前から活動しているアカウントを持っている。
Ransomnews の研究者によると、一覧に記載された 659件の認証情報のうち、650件は "sk_live" プレフィックスで始まる有効なシークレット・キーであり、9件は制限付きキーだった。収集ツールのインデックスには、すべてのキーが、収集時点で有効だと記録されていた。
659件の Stripe 加盟店 API キー
一連のファイルには、本番 API 出力と整合する Stripe オブジェクト識別子が含まれていたと報告されている。具体的には、"cus_" で始まる顧客 ID/"ch_" で始まる課金 ID/"pi_" で始まる Payment Intent ID/"acct_" で始まるアカウント ID/"cs_live_" で始まる有効な Checkout セッション ID が含まれる。
さらに、支払い方法コンフィグを示す "pmc_"/請求書の明細項目を示す "il_"/異議申し立てを示す "du_"/Setup Intents を示す "seti_" など、あまり一般的ではない識別子も存在したと報告されている。
注目すべき点として、このデータ・ダンプには、完全な決済カード番号が含まれていないようである。カード・オブジェクトには、ブランド/カード番号の下4桁/有効期限/資金種別/発行国/決済フィンガープリントなど、Stripe API が通常返すトークン化されたメタデータが含まれていた。
これにより、影響を受けた顧客に対するプライバシーおよび詐欺のリスクは低減されるが、完全に排除されるわけではない。
このデータセットでは、659件の認証情報を奪取した方法を特定できない。考えられる入手元として挙げられるのは、開発者デバイスから収集されたインフォスティーラー・ログ/公開リポジトリへコミットされた API キー/露出した ".env" ファイル/ミスコンフィグされたクラウド・ストレージ/コンテナ・イメージ/CI/CD ログ/安全ではないバックアップなどである。
このインシデントは、公開 API キーと完全権限を持つシークレットとの運用上の違いを示している。ソース・コードから流出したキーは、大規模に有効性を検証された後に、API からアクセス可能なデータを体系的にエクスポートするために悪用される可能性がある。
より広範な問題に関する報告では、Stripe のシークレットが露出する一般的な入手元として、公開コード・リポジトリ/GitHub Actions ログ/ミスコンフィグされた Web サーバが特定されている。
影響を受けた企業においては、自社のキーが露出したことが、現時点でも把握されていない可能性がある。加盟店に求められるのは、すべての有効なシークレット・キーの即時ローテーション/Stripe Dashboard のセキュリティおよび API アクティビティ・ログの確認/連携する銀行口座での不審な処理の確認である。
また、組織に求められるのは、広範な権限を持つシークレット・キーの使用を、権限範囲を限定した制限付きキーへ置き換えることである。シークレットはサーバ側に保持し、フロントエンド・コードへ埋め込んではならない。また、Git 履歴/ビルド・ログ/コンテナ・レイヤー/文書から削除する必要がある。制限付きキーにおいては、統合で実際に必要となる API 操作だけに権限を限定できるため、被害の抑制に役立つ。
セキュリティ・チームにとって優先すべきは、漏えいした認証情報の特定である。リポジトリ/CI/CD パイプライン/環境ファイル/クラウド・ストレージ/エンドポイント・テレメトリ/インフォスティーラー露出フィードを対象として、Stripe 認証情報をスキャンし、すべての露出したキーを失効/置換する必要がある。
Stripe API に関連する不適切なキー管理により、加盟店側において認証情報露出が発生しています。それらが侵害され、顧客情報の不当流出/返金や課金の不正実行/決済処理ワークフローの不法改ざんといった重大な被害が生じる恐れがあります。対応策として、シークレットキーの即時ローテーション/制限付きキーへの権限絞り込み/ソースコードやビルド環境における認証情報スキャンが推奨されます。


You must be logged in to post a comment.