
Hackers Abuse Critical cPanel Authentication Bypass to Compromise Hosting Servers
2026/09/21 gbhackers — cPanel/WHM の深刻な認証バイパスの脆弱性 CVE-2026-41940 (CVSS:9.8) を悪用する攻撃者が、インターネットへ公開されたホスティング・サーバを侵害している。日本国内のテレメトリ・データが示すのは、攻撃トラフィックを急増させたキャンペーンで、Telnet サービスを標的とする Mirai 系のスキャンである。
この脆弱性は、cPanel/WHM のセッション管理層に存在する深刻な欠陥であり、悪用する未認証のリモート攻撃者は、脆弱なコントロールパネル環境へアクセスする可能性がある。この脆弱性が影響を及ぼす範囲は、cPanel/WHM のバージョン 11.40 以降と、影響を受ける WP Squared の導入環境であり、cPanel は 2026年4月28日の時点で修正をリリースしているが、修正リリース直後から悪用が確認されている。
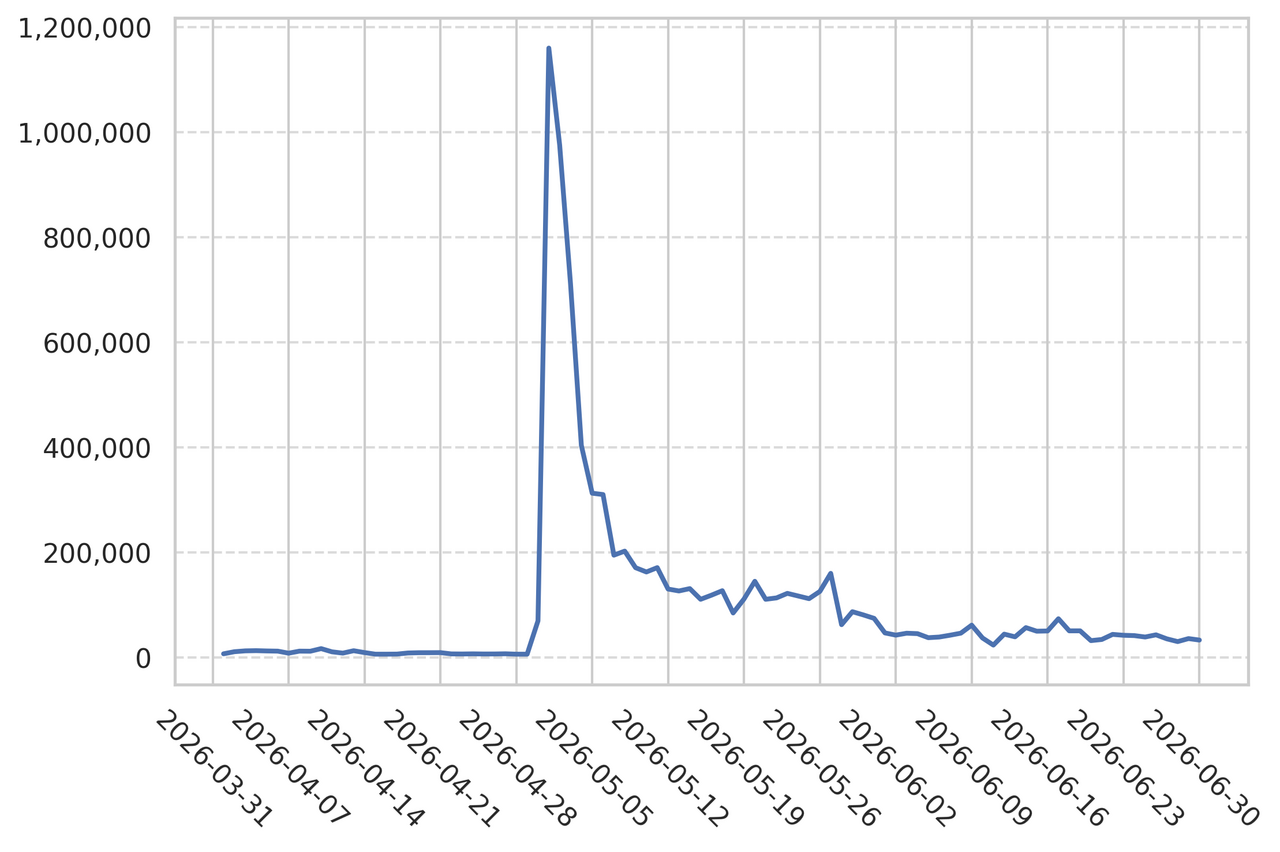
攻撃トラフィックの急増は 4月30日に始まり、その後は徐々に減少した。この時期は、cPanel の脆弱性に関する情報公開/実環境での悪用とほぼ重なっている。センサーデータだけでは因果関係を断定できないが、日本の NICTER Analysis Team と Censys が公開した情報から、この増加は、CVE-2026-41940 を悪用する Mirai/Mirai 亜種による感染に起因する可能性が高いと、JPCERT/CC は捉えている。
今回の攻撃キャンペーンは、Mirai を取り巻く環境の重要な変化を示している。一般的に Mirai は、脆弱な認証情報/デフォルトの認証情報を使用するルーター/カメラ/DVR などの組み込み機器を侵害してボット化することで知られている。しかし、新たに侵害されたホスティング・サーバは、従来の IoT ボットと比較して、はるかに大きな帯域幅/処理能力/安定した接続性/テナント・データへのアクセスを攻撃者に提供する可能性がある。
さらに、侵害された cPanel サーバからは、ホストされている Web サイト/データベース/メールボックス/バックアップ・アーカイブ/顧客の認証情報/下流の管理アカウントなどが露出する可能性もある。
JPCERT/CC の研究者によると、5月上旬の時点で、インターネット定点観測システム TSUBAME では、TCP ポート 23 を標的とする、Mirai 系の特徴を持つパケットの急増を観測している。
cPanel の認証バイパスが悪用される
Censys の観測では、5月1日に発生した急増時に、新たに悪意のあるホストとして分類されたシステムの約 80%が cPanel/WHM を実行しており、通常の傾向から大きく逸脱している。研究者は、侵害後の活動として少なくとも 2種類の経路を確認しており、1 つは Mirai ファミリーのマルウェアを導入する攻撃、もう 1 つはファイルを暗号化して「.sorry」拡張子を付加するランサムウェアによる攻撃である。
脆弱なコードは、cPanel/WHM の認証処理に存在する。cPanel によると、セッションファイルをディスクへ書き込む経路は 2 つ存在し、入力値の無害化処理が実装されていたのは一方だけである。Basic Authentication を処理する経路では無害化処理が欠落していたため、細工したリクエストにより、未認証のセッションを認証済みとして扱わせることが可能だった。その結果、有効な認証情報を持たない攻撃者がアクセスし、高い権限を持つ管理機能へ到達する可能性がある。
TSUBAME の分析で判明したのは、Mirai 系トラフィックを生成していた送信元 IP アドレスの多くが、ホスティング・プロバイダに属していることである。これらのアドレスへアクセスした研究者は、多数のシステム上の cPanel の管理インターフェースを確認しており、この分析結果により、観測されたボットネット活動と外部公開されたホスティング基盤との関連性がさらに裏付けられている。
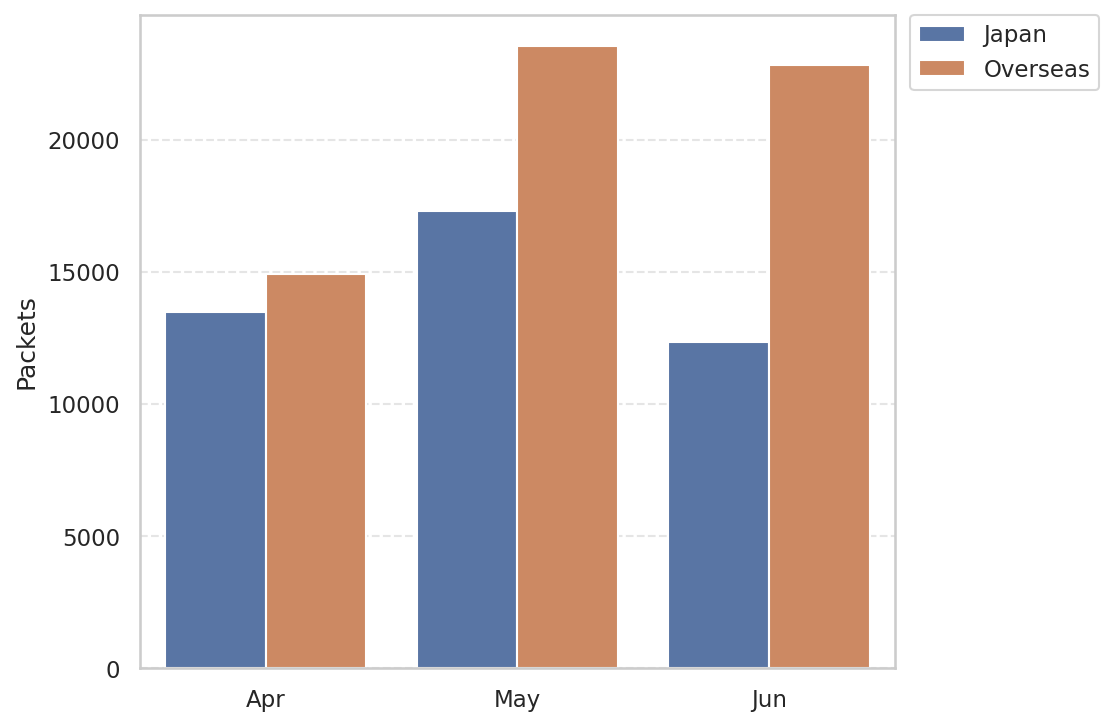
送信元として最も大きな割合を占めたのは米国だったが、5月1日前後にはドイツ/フランス/カナダ/日本でも大幅な増加が記録され、特定の地域へ集中した攻撃キャンペーンではなく、世界規模で悪用された可能性が示されている。
日本国内のアドレスから発生したトラフィックだけでも、ピーク時には急増前の約 15 倍に達した。国内外の TSUBAME センサーでは、大部分の観測地点において、TCP/23 が最も頻繁に確認された宛先ポートとなっている。その他に継続的に標的となったサービスとしては、443 番ポートの HTTPS や、80・8080 番ポートの HTTP、22 番ポートの SSH、3389 番ポートのリモート・デスクトップ・プロトコル (RDP)、8443・8728 番ポートの代替管理サービスなどがある。
管理者に求められるのは、外部公開されているすべての cPanel/WHM インスタンスを早急に特定し、ベンダーによる修正済みバージョンへアップグレードすることである。修正済みビルドには、11.110.0.97/11.118.0.63/11.126.0.54/11.130.0.18/11.132.0.29/11.134.0.20/11.136.0.5 が含まれる。
システムへパッチを適用するまでの間は、ファイアウォールの許可リストを設定する/VPN 経由に限定した管理を利用し、cPanel/WHM/Webmail の管理ポート 2082/2083/2086/2087/2095/2096 へのアクセスを制限することが推奨される。
インシデント対応担当者は、影響を受けた可能性があるサーバにおいて、異常なセッションファイル/想定外の特権ログイン/権限のないアカウント作成/改変された Web コンテンツ/見覚えのない cron ジョブ/不審な実行中プロセス/外部へ向けたスキャンや Telnet トラフィックなどを調査する必要がある。
今回の攻撃キャンペーンが示すように、侵害されたホスティング用コントロールパネルが短時間でボットネットのインフラへ転用されている。それにより、数多くの顧客に対して広範な影響を及ぼすインシデントへと発展する可能性がある。
Webホスティングの管理機能である cPanel/WHM に深刻な認証バイパスの脆弱性 CVE-2026-41940 が存在します。セッション管理時の無害化処理の欠落が原因で、攻撃者に未認証で管理者権限を取得される恐れがあります。この影響により、システムがボットネットへ組み込まれる被害やランサムウェア感染、顧客情報の流出、TCP 23番ポート等への攻撃通信の台頭といった深刻な影響が生じます。対応策として、ベンダーが提供する修正済みバージョンへの更新/ファイアウォールによるアクセス制限/異常なセッションや不審なプロセスの調査/適切なインシデント対応が求められます。


You must be logged in to post a comment.