
Hackers Exploit WordPress CVE-2026-63030 and CVE-2026-60137 to Steal Government Data
2026/09/22 gbhackers — WordPress の深刻な脆弱性チェーン「wp2shell」を悪用する中国語話者とみられる脅威アクターが、29カ国の政府機関/中小企業を侵害している。ある西側諸国の政府機関からは、少なくとも 18,566 件の高機密性レコードが窃取されている。GreyNoise は、この活動について、6月上旬から Global Observation Grid を通じて追跡している、悪意のあるサイバー攻撃者 (MCA) と関連付けている。
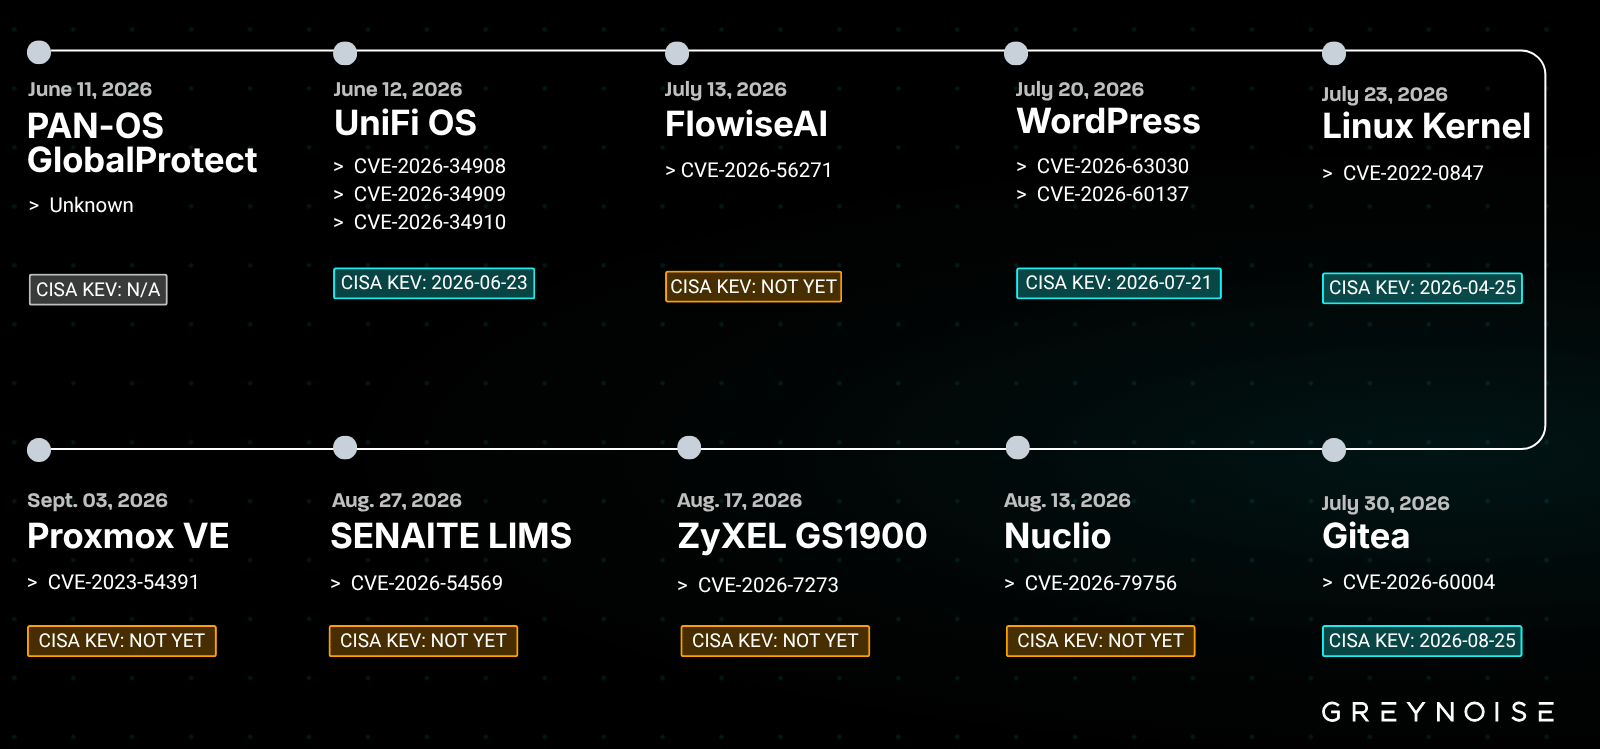
wp2shell と呼ばれる攻撃チェーンは、WordPress REST API のバッチエンドポイントに存在するルート混同の脆弱性 CVE-2026-63030 と、WP_Query コンポーネントの author__not_in パラメータに存在する SQL インジェクションの脆弱性 CVE-2026-60137 を組み合わせたものである。これらの脆弱性を組み合わせることで、未認証の攻撃者はプラグイン/有効な認証情報/事前のアクセス権を必要とせず、脆弱な WordPress 環境で任意のコードを実行できる。
影響を受けるのは WordPress 6.8.6 未満/6.9.5 未満/7.0.2 未満であり、WordPress 6.8.6/6.9.5/7.0.2 で修正されている。また、実環境での悪用が確認されたことを受け、7月21日の時点で 2つの脆弱性は、CISA の Known Exploited Vulnerabilities (KEV) カタログに追加されている。
GreyNoise は、この攻撃者がドイツ/コロンビア/スイス/ブラジル/日本/英国/インド/米国/ウクライナなどで、政府機関を含む少なくとも 49 の組織を侵害したことを確認している。また、この攻撃キャンペーンでは、ロシアが占領するウクライナ領内のロシア政府機関も影響を受けたと報告されており、最も深刻なインシデントは、7月22日に西側諸国の政府機関を標的としたインシデントである。
一連の侵入は WordPress の脆弱性の悪用/カスタム Web Shell の展開から始まる。侵入から約 11 分以内に攻撃者は、WordPress のユーザー・テーブルをダンプし、13 件の管理者アカウントを窃取した。その後、被害組織の WordPress 管理パネルへログインして正規の組織のメールアドレスを装う不正アカウントを作成し、登録日時を 2025年に遡って設定しているため、通常のアカウント履歴へ紛れ込ませる意図があったとみられる。
続いて攻撃者は、ホスト/アプリケーションを列挙するためのカスタム WordPress プラグインをアップロードした。それにより、Web Shell を介した探索が行われ、Microsoft Defender の設定/ローカルユーザー/実行中のサービス/MySQL のインストール状況/IIS サイト/ネットワークリスナー/WordPress の設定ファイル/Windows レジストリの場所などが漏洩した。
WordPress の脆弱性を悪用
GreyNoise によると、攻撃者は少なくとも 17 種類のスクリプト亜種を使用し、Microsoft Antimalware Scan Interface の回避/権限昇格経路のテスト/トークン窃取の試行/読み取り可能なファイルに埋め込まれた認証情報の調査を行った。この攻撃者は 7月20日前後から WordPress 環境を標的とし、CVE-2026-63030/CVE-2026-60137 を攻撃に悪用することで、未認証のリモートコード実行/永続的なアクセスの確立を行っていたことを、GreyNoise の研究者が確認している。
また、このコードには中国語のコメントが多数含まれており、亜種が短期間で繰り返し更新されている。その一方で、それぞれの変更が表面的だったことから、ツールの生成に LLM が利用された可能性があると、GreyNoise は評価している。
認証情報を探索する活動では、実際に使用可能なデータベースの認証情報が設定ファイルから発見されていた。攻撃者は窃取したファイルを ZIP アーカイブへまとめ、Web からアクセスできる場所へ配置した上で、そこからダウンロードしており、このアーカイブには、ソースコード/認証情報/その他の機密情報が含まれていた。
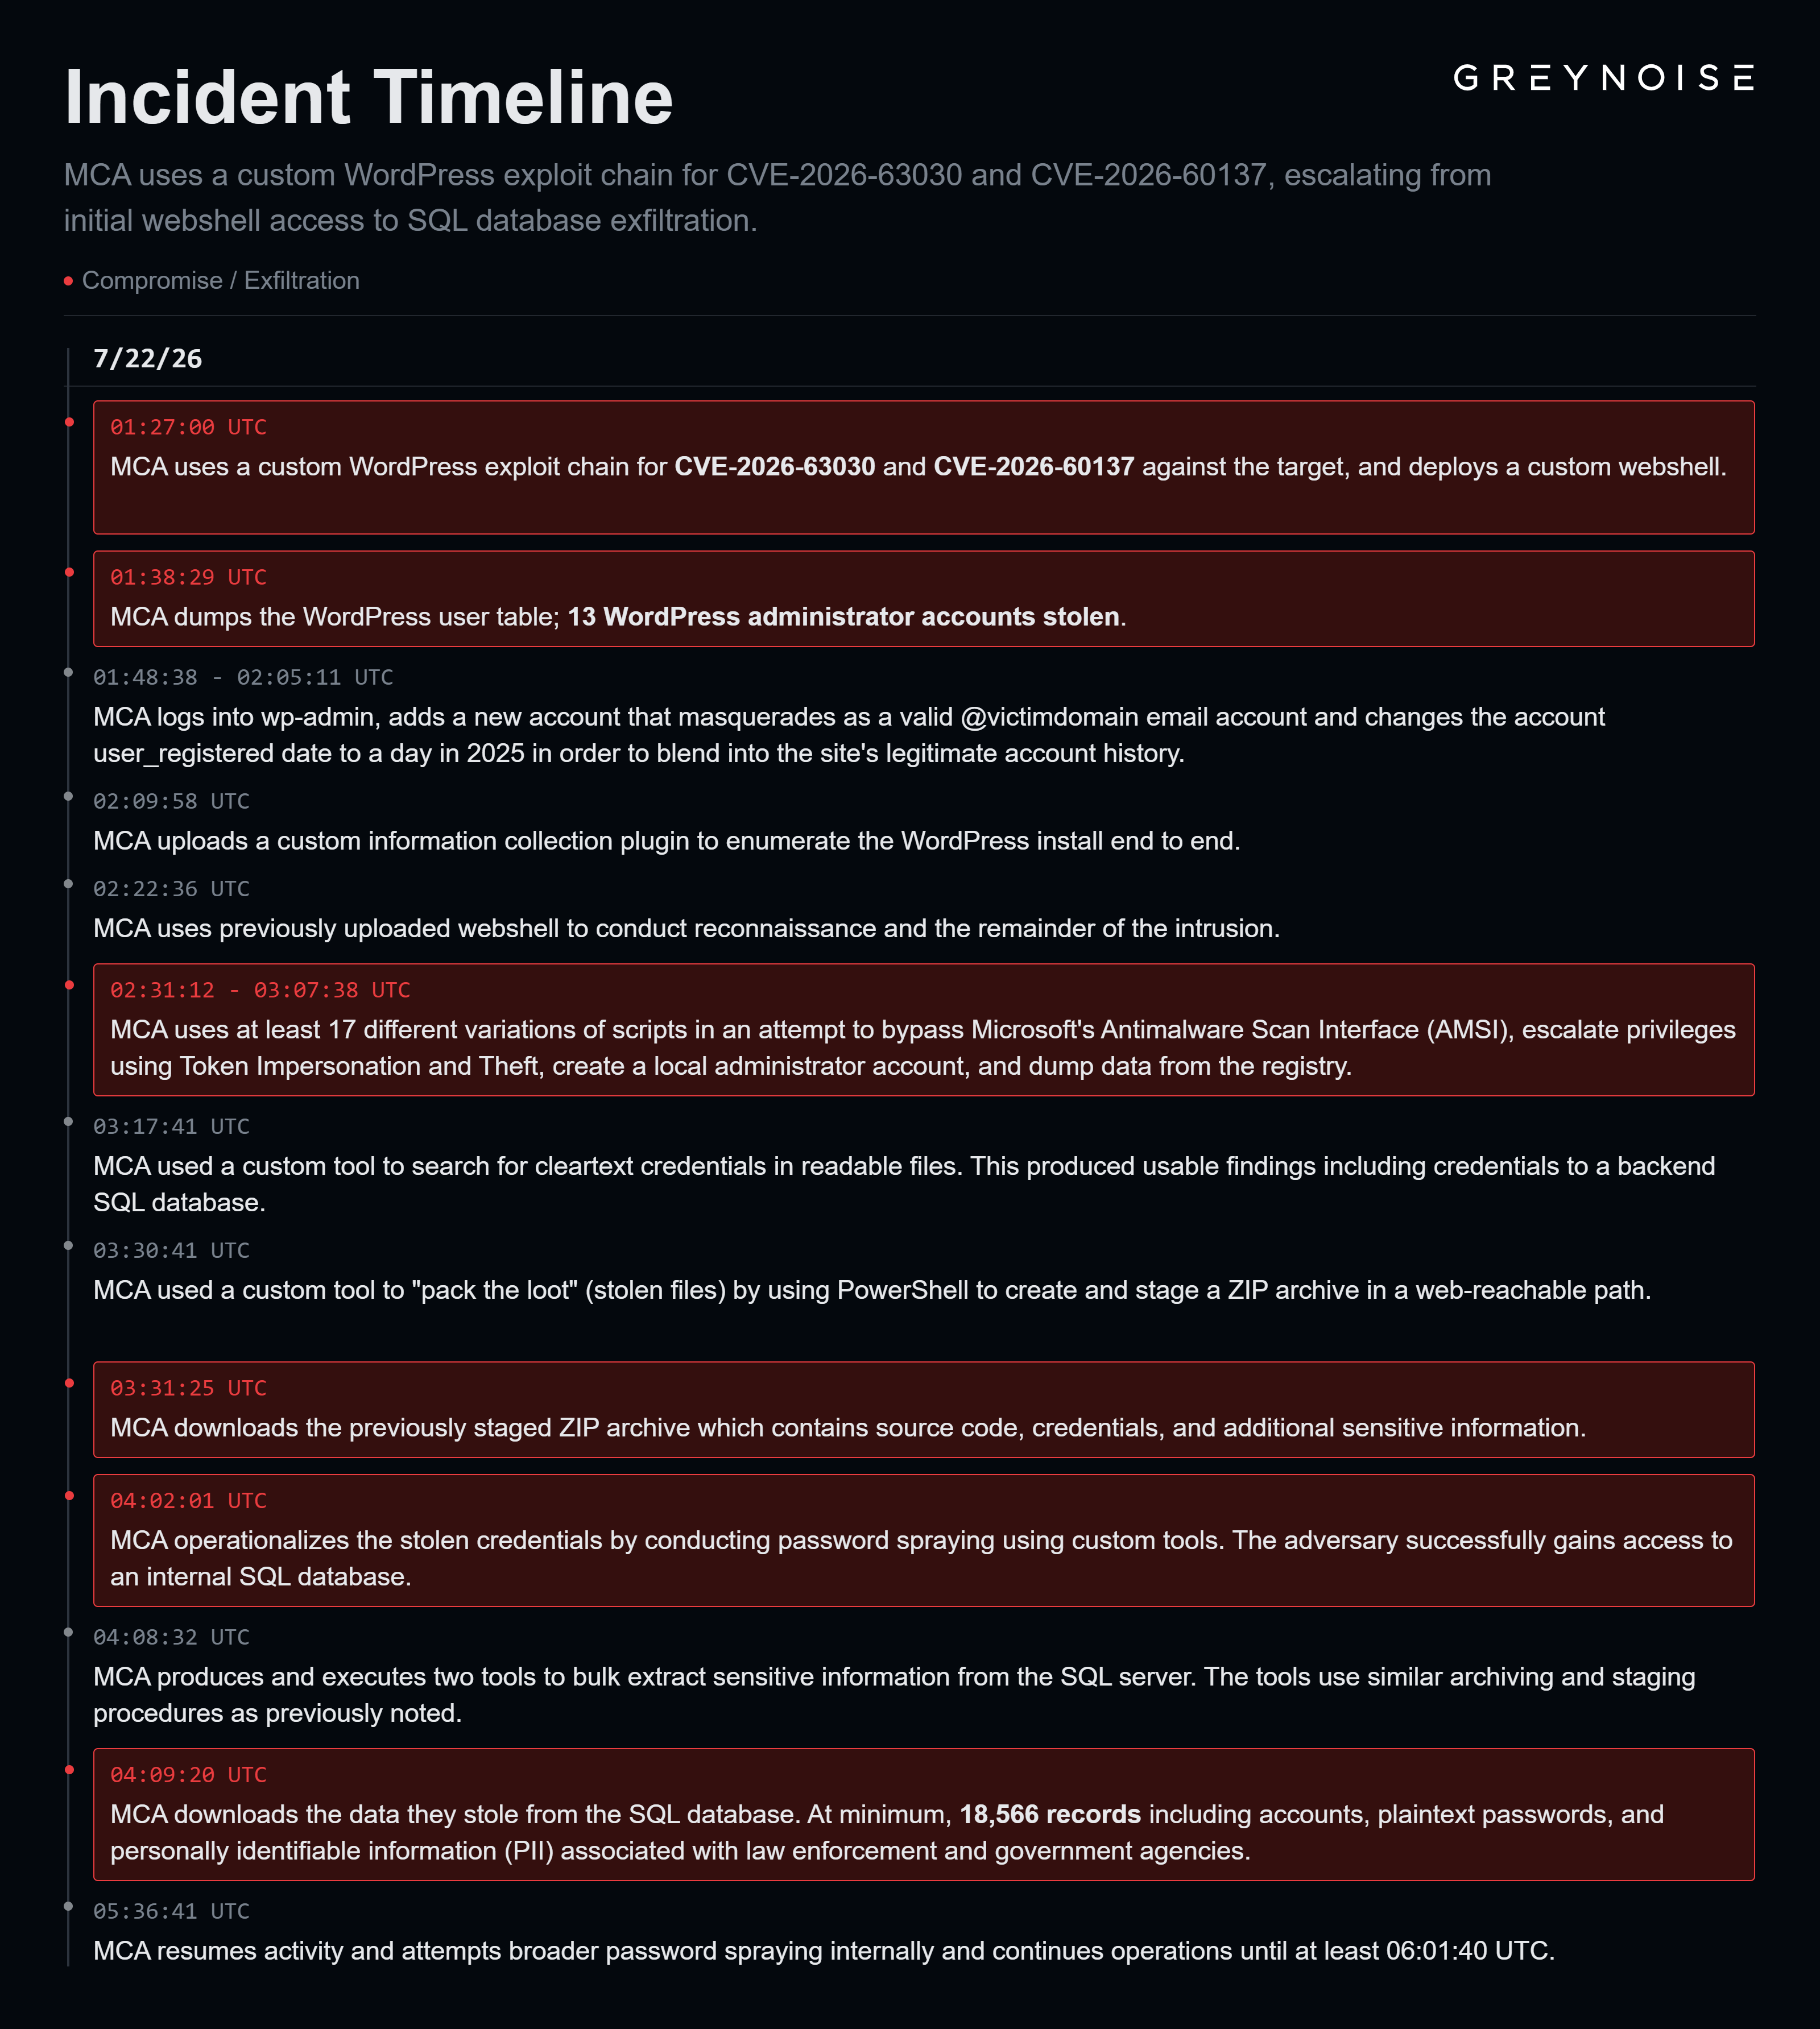
攻撃者は窃取した認証情報を悪用して内部リソースへパスワード・スプレー攻撃を実行し、内部の SQL データベースへのアクセスに成功した。その後、2 種類のカスタム収集ツールを使用してサーバからデータを一括抽出し、少なくとも 18,566 件のレコードが法執行機関や政府機関から外部へ流出したが、その中にはアカウント/平文パスワード/個人を特定できる情報が含まれていた。
今回の攻撃者について、Acronis が記録した「Red Heron」の活動と同一または関連する攻撃者であると、GreyNoise は評価している。その根拠として、C2 インフラ/マルウェア/Gitea の脆弱性悪用などにおける攻撃手法の重複があることを挙げている。
この攻撃キャンペーンでは、Ubiquiti UniFi OS/FlowiseAI/Gitea/Nuclio/SENAITE LIMS/Proxmox VE/PAN-OS GlobalProtect/ZyXEL GS1900 スイッチも標的となった。特に、攻撃者は 48カ国の 996 台の ZyXEL GS1900 スイッチに対して CVE-2026-7273 を悪用し、デバイス設定/ハッシュ化された root の認証情報/ネットワーク情報を窃取したとされる。
WordPress を運用する組織に求められるのは、修正済みリリースへ直ちにアップグレードし、侵害の痕跡を調査することである。その確認対象には、権限のない管理者アカウント/見覚えのないプラグイン/改変された Web ルート内のファイル/Web からアクセス可能なディレクトリに存在する不審なアーカイブ//wp-json/batch/v1 への異常なアクセスなどが含まれる。
緊急のパッチ適用が不可能な防御側には、Web Application Firewall を利用して REST バッチエンドポイントへの匿名アクセスを制限し、Web サーバ/WordPress/エンドポイント/データベースのログを詳細に確認することが推奨される。
今回の攻撃キャンペーンが示しているのは、外部公開されたアプリケーションが Windows サーバ/内部の認証情報/バックエンド・データベースへ接続されている場合のリスクであり、公開された認証前の WordPress RCE が、短期間で企業/政府機関のデータ窃取へ発展する可能性である。
Indicators of Compromise
| Indicator of CompromiseNote | |
|---|---|
| 0e81d80b40eaacbf6cb1e817fb1824c30a824af5cb4faca4aa9b03fd506d480f | Backdoor |
| 0f6e757e82c4d91df5bd249f775b9970b59dee42cc0dfe40f879d77fc16821c6 | Backdoor |
| 2ff2945b13a4cd0e9a65c85af29ea1539e162a516466c0de682dbf9f8a4000b1 | Backdoor |
| *.981666.xyz | C2 |
| 74.48.66.73 | Staging |
| <REDACTED> | Exploitation |
| 104.225.153.141 | C2 |
注:IP アドレス/ドメインは、意図せず名前解決されたりハイパーリンク化されたりすることを防ぐため、意図的に無害化されている (例:[.])。元の形式へ戻すのは、MISP/VirusTotal/SIEM などの管理された脅威インテリジェンス・プラットフォーム内に限定すべきである。
WordPress の REST API と WP_Query の脆弱性 CVE-2026-63030/CVE-2026-60137 を組み合わせた攻撃チェーンが確認されています。本件は CISA KEV カタログへの追加が報告されています。未認証のリモートコード実行が可能になる問題が存在し、外部からの任意のコード実行/管理者権限の奪取/内部データの窃取/パスワードスプレー攻撃による被害の拡大などの深刻な影響が発生します。対応策として、修正済みバージョンへの更新/権限のないアカウントや不審なプラグインの確認/アクセスログの調査/REST API エンドポイントへのアクセス制限が求められます。


You must be logged in to post a comment.